Unternehmen, die Jira, Confluence oder Bitbucket auf eigenen Servern betreiben, sollten heute noch patchen: Eine kritische Sicherheitslücke in den Data-Center-Produkten von Atlassian wird bereits aktiv angegriffen. Der Hersteller hat die Schwachstelle CVE-2026-21589 am Montag, 5. Oktober 2026, bekannt gemacht und mit 9.3 von 10 Punkten nach CVSS 4.0 eingestuft. Korrigierte Versionen sind für alle betroffenen Produkte verfügbar.
Gerade in Deutschland ist das relevant: Viele Konzerne, Mittelständler und Behörden setzen bewusst auf die selbst gehosteten Atlassian-Varianten, oft aus Datenschutzgründen und wegen der DSGVO. Genau diese Installationen sind betroffen – die Cloud-Angebote dagegen nicht.
Worum geht es bei CVE-2026-21589?
Atlassian beschreibt die Schwachstelle als unbefugten Dateizugriff. Ein Angreifer kann damit ohne Anmeldung über das Netz einzelne Dateien aus dem Wurzelverzeichnis der Webanwendung abrufen. Eine Einschränkung gibt es: Er muss den genauen Namen und Pfad der Zieldatei kennen, Verzeichnisinhalte kann er nicht auflisten.
Das klingt harmloser, als es ist. Die Standardpfade von Konfigurationsdateien sind bei Jira, Confluence und Co. gut dokumentiert. Gelangen Zugangsdaten oder Schlüssel aus solchen Dateien in falsche Hände, kann daraus ein Zugriff mit Administratorrechten werden. Auch heise weist auf dieses Risiko hin. Technische Einzelheiten zum Angriffsweg nennen wir bewusst nicht.
Welche Produkte sind betroffen?
Laut dem Sicherheitshinweis betrifft die Lücke acht Data-Center-Produkte: Jira Software, Jira Service Management, Confluence, Bitbucket, Bamboo, Crowd sowie Crucible und Fisheye. Verwundbar sind jeweils alle Versionen vor den unten genannten Korrekturständen.
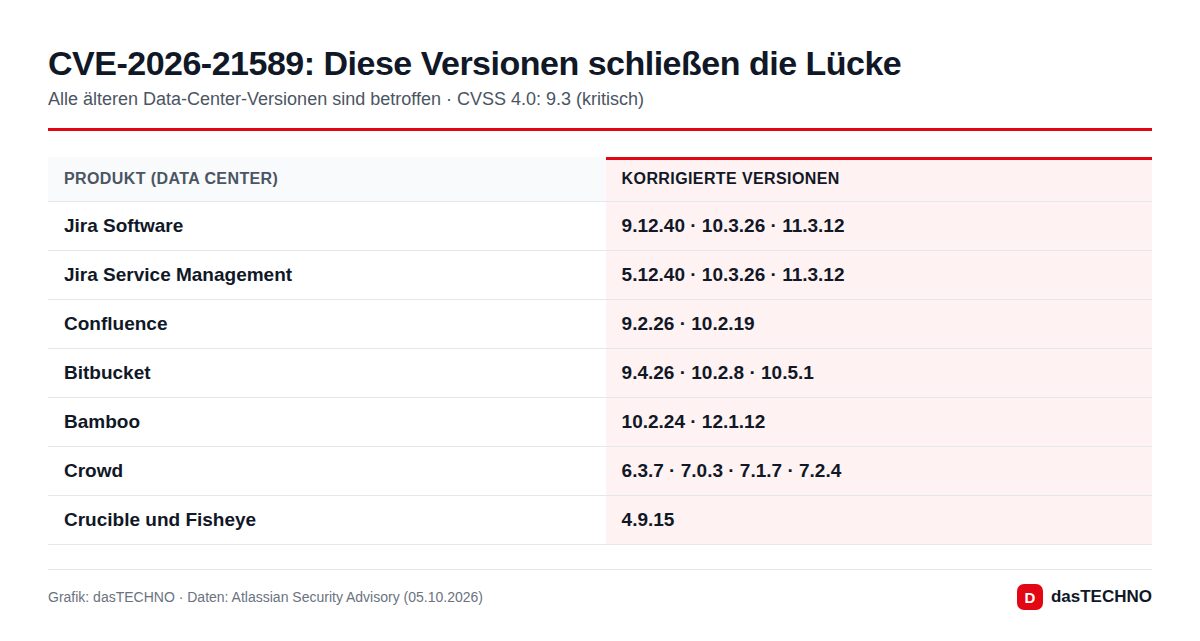
| Produkt (Data Center) | Korrigierte Versionen |
|---|---|
| Jira Software | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management | 5.12.40, 10.3.26, 11.3.12 |
| Confluence | 9.2.26, 10.2.19 |
| Bitbucket | 9.4.26, 10.2.8, 10.5.1 |
| Bamboo | 10.2.24, 12.1.12 |
| Crowd | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible und Fisheye | 4.9.15 |
Wer einen älteren Versionszweig nutzt, für den kein Update erscheint, muss auf einen der genannten Stände wechseln. Atlassian Cloud hat der Hersteller nach eigenen Angaben bereits abgesichert; Hinweise auf eine Ausnutzung dort gebe es nicht, Cloud-Kunden müssen nichts unternehmen.
Angriffe begannen nach wenigen Stunden
Wie schnell Angreifer reagieren, zeigt dieser Fall deutlich. Laut The Hacker News registrierte das Sicherheitsunternehmen Previdian die ersten Zugriffsversuche auf seinen Honeypots innerhalb von etwa zwei Stunden, nachdem technische Details öffentlich geworden waren. Laut heise zählte Previdian zum Zeitpunkt der Meldung bereits 156 Angriffsversuche, ausgehend von 25 IP-Adressen in acht Ländern. Das ist eine Momentaufnahme, die Zahl dürfte inzwischen höher liegen.
Im Visier stehen vor allem Jira, Confluence, Bitbucket und Crowd. Gerade Crowd ist heikel, weil die Software in vielen Firmen die zentrale Benutzerverwaltung und das Single Sign-on übernimmt. Auch das Analyseunternehmen watchTowr bestätigt laut The Hacker News Ausnutzung in freier Wildbahn. Bislang ging es überwiegend darum, verwundbare Systeme zu erkennen und nach typischen Konfigurationsdateien zu suchen. Anzeichen, dass Angreifer erbeutete Zugangsdaten bereits verwenden, hatten die Forscher zu diesem Zeitpunkt nicht gesehen.
Weil inzwischen ein öffentlicher Proof of Concept und eine fertige Vorlage für den verbreiteten Scanner Nuclei existieren, erwarten Fachleute deutlich mehr Angriffe. Eine eigene Warnung des BSI lag bis Redaktionsschluss nicht vor.
Was Admins jetzt tun sollten
- Sofort aktualisieren: Installieren Sie die korrigierte Version aus der Tabelle für jedes eingesetzte Data-Center-Produkt.
- Zugriff von außen begrenzen: Atlassian rät, verwundbare Instanzen bis zum Update nicht direkt aus dem Internet erreichbar zu machen. Wo das nicht geht, nennt das Advisory drei vorübergehende Gegenmaßnahmen, etwa Filterregeln in einer Web Application Firewall.
- Logs prüfen: Suchen Sie in den Zugriffsprotokollen nach auffälligen Anfragen seit dem 5. Oktober.
- Geheimnisse tauschen: Gibt es Hinweise auf Zugriffe, sollten Sie Datenbank-Passwörter, API-Token und andere Schlüssel aus den Konfigurationsdateien erneuern. Ein Update allein macht einen erfolgten Abfluss nicht rückgängig.
Einordnung: Data Center läuft ohnehin aus
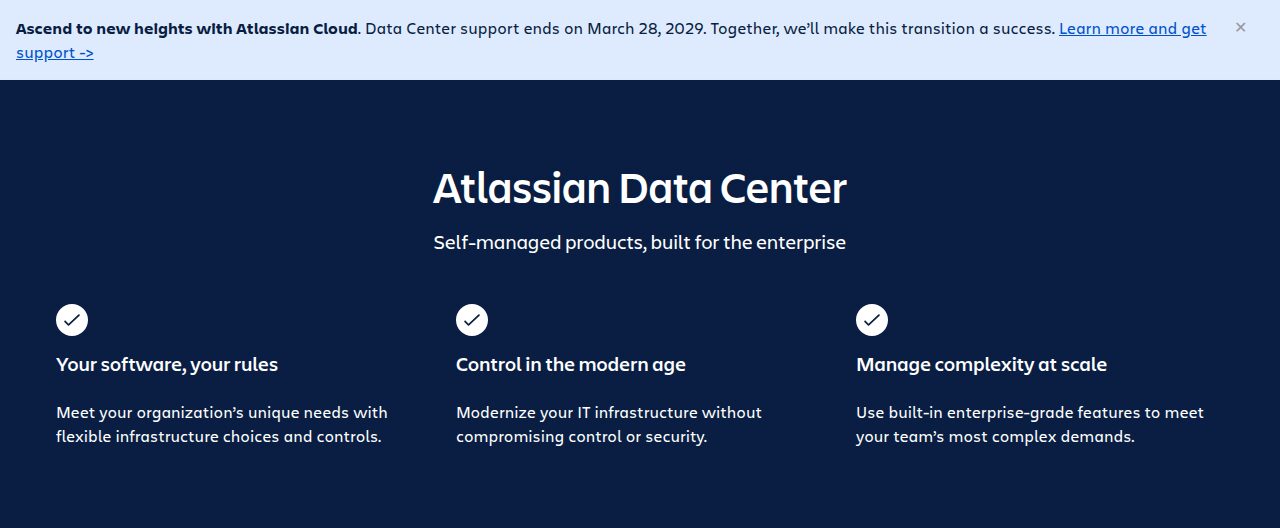
Die Lücke trifft eine Produktlinie mit begrenzter Zukunft. Atlassian hat angekündigt, die Data-Center-Produkte am 28. März 2029 einzustellen, und drängt seine Kunden in die Cloud. Für viele deutsche Unternehmen ist das ein schwieriger Schritt, weil sie ihre Daten bewusst im eigenen Rechenzentrum halten. Vorfälle wie dieser dürften die Debatte über Eigenbetrieb, Cloud und den Aufwand für schnelles Patchen weiter anheizen.
Systeme, die von außen erreichbar sind, stehen derzeit generell unter Druck. In den vergangenen Wochen mussten Admins bereits bei FortiMail und Microsoft Exchange unter Zeitdruck reagieren.
Häufige Fragen
Bin ich als Cloud-Kunde betroffen?
Nein. Atlassian hat die Cloud-Produkte nach eigenen Angaben bereits abgesichert. Betroffen sind nur selbst betriebene Data-Center-Installationen.
Wie gefährlich ist die Lücke wirklich?
Angreifer brauchen keine Zugangsdaten, müssen aber den genauen Dateipfad kennen. Weil die Pfade typischer Konfigurationsdateien bekannt sind und Angriffe bereits laufen, sollten Sie die Lücke als dringend behandeln.
Gibt es schon Updates?
Ja. Für alle acht betroffenen Produkte hat Atlassian am 5. Oktober korrigierte Versionen veröffentlicht, siehe Tabelle oben.
Was ist, wenn ich nicht sofort patchen kann?
Nehmen Sie die Instanz vom Internet und nutzen Sie bis zum Update die vorübergehenden Gegenmaßnahmen aus dem Atlassian-Advisory.