Wer ein E-Mail-Gateway von Fortinet betreibt, hat ein dringendes Problem: In FortiMail steckt eine kritische Sicherheitslücke, die Angreifer bereits ausnutzen. Fortinet hat die Schwachstelle CVE-2026-104286 am 1. Oktober 2026 im Sicherheitshinweis FG-IR-26-175 öffentlich gemacht und mit 9.8 von 10 Punkten auf der CVSS-Skala bewertet. Fertige Updates gibt es noch nicht – Administratoren müssen sich vorerst mit Workarounds behelfen.
Die US-Cybersicherheitsbehörde CISA hat die Lücke noch am selben Tag in ihren Katalog der Known Exploited Vulnerabilities (KEV) aufgenommen. Das ist ein deutliches Signal, dass die Angriffe real sind und nicht nur theoretisch möglich.
Was ist FortiMail – und warum ist die Lücke so gefährlich?
FortiMail ist ein Secure E-Mail Gateway: Das System sitzt zwischen Internet und Mailserver, filtert Spam, Phishing und Schadsoftware und verschlüsselt auf Wunsch Nachrichten. Eingesetzt wird es vor allem in Unternehmen, Behörden und bei Dienstleistern – als Hardware-Appliance, virtuelle Maschine oder in der Cloud. Ein Angreifer, der ein solches Gateway kontrolliert, sitzt an einer sehr sensiblen Stelle des Netzwerks.
Technisch handelt es sich laut Fortinet um eine Kombination aus Path Traversal (CWE-22) und fehlerhafter Behandlung von NULL-Bytes (CWE-158). Ein Angreifer kann damit über manipulierte HTTP- oder HTTPS-Anfragen an die Weboberfläche ohne Anmeldung beliebige Dateien auf das Gerät schreiben. Solche Schreibzugriffe reichen in der Praxis häufig aus, um eigenen Code auszuführen und das System vollständig zu übernehmen. Details zum Angriffsweg nennen wir bewusst nicht.
Entdeckt hat das Problem Fortinets eigenes Produkt-Sicherheitsteam. Wer hinter den Angriffen steckt und wie viele Systeme betroffen sind, hat der Hersteller nicht mitgeteilt.
Welche Versionen sind betroffen?
Die Lücke betrifft vier aktuelle Versionszweige. Wichtig: Fortinet bezeichnet die Korrekturversionen in seinem Hinweis ausdrücklich als „upcoming“, sie sind also noch nicht verfügbar (Stand: 2. Oktober, vormittags).
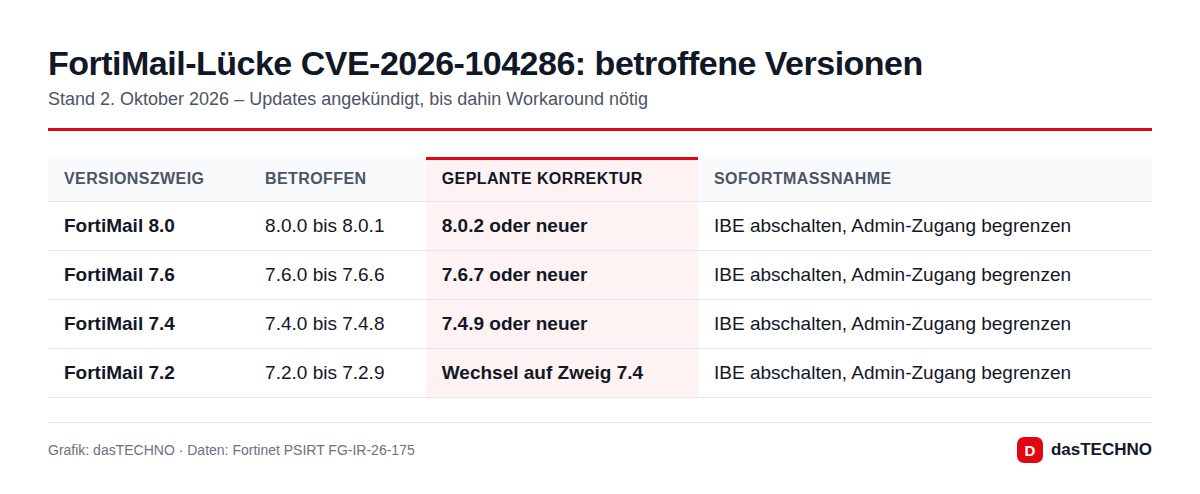
| Zweig | Betroffene Versionen | Geplante Korrektur |
|---|---|---|
| FortiMail 8.0 | 8.0.0 bis 8.0.1 | 8.0.2 oder neuer |
| FortiMail 7.6 | 7.6.0 bis 7.6.6 | 7.6.7 oder neuer |
| FortiMail 7.4 | 7.4.0 bis 7.4.8 | 7.4.9 oder neuer |
| FortiMail 7.2 | 7.2.0 bis 7.2.9 | Umstieg auf Zweig 7.4 |
Für den 7.2-Zweig plant Fortinet offenbar keinen eigenen Fix mehr. Wer diese Version einsetzt, sollte den Wechsel auf 7.4 oder neuer schon jetzt vorbereiten.
Was Admins jetzt tun sollten
Bis die Updates erscheinen, nennt Fortinet zwei Maßnahmen:
- IBE abschalten: Die Funktion Identity-Based Encryption (IBE) lässt sich per Kommandozeile deaktivieren. Wer die verschlüsselte Zustellung von Mails über IBE nicht benötigt, sollte diesen Schritt sofort gehen.
- Verwaltungszugang einschränken: Die Administrationsoberfläche sollte nur aus vertrauenswürdigen internen Netzen oder per VPN erreichbar sein – keinesfalls direkt aus dem Internet.
Außerdem hat Fortinet im Advisory Indikatoren für eine Kompromittierung (IoCs) veröffentlicht, darunter Dateihashes, IP-Adressen und auffällige Logeinträge. Prüfen Sie Ihre Systeme damit rückwirkend, denn ein Workaround schützt nicht vor einem Einbruch, der bereits stattgefunden hat. Bei Treffern gilt: Gerät isolieren, Zugangsdaten tauschen, Vorfall dokumentieren.
Was die CISA-Frist bedeutet
Mit der Aufnahme in den KEV-Katalog müssen US-Bundesbehörden die Lücke bis 4. Oktober 2026 schließen oder entschärfen. Für Unternehmen in Deutschland ist das nicht bindend, aber ein guter Richtwert: Die ungewöhnlich kurze Frist von nur drei Tagen zeigt, wie ernst die Lage eingeschätzt wird. Eine eigene Warnung des BSI lag bis Redaktionsschluss nicht vor.
Einordnung: Sicherheitsgeräte im Visier
Fortinet ist kein Einzelfall. Geräte am Netzwerkrand – Firewalls, VPN-Gateways, Mail-Gateways – sind seit Jahren ein bevorzugtes Ziel, weil sie aus dem Internet erreichbar sind und tief ins Firmennetz blicken. Erst im September mussten Admins etwa bei Citrix NetScaler und beim Webmailer Roundcube unter Zeitdruck reagieren. Auch die vorsorgliche Abschaltaufforderung von Kiteworks betraf eine Plattform für den Austausch sensibler Daten.
Wir aktualisieren diesen Artikel, sobald Fortinet die Korrekturversionen veröffentlicht.
Häufige Fragen
Bin ich als Privatperson betroffen?
Nein. FortiMail ist ein Produkt für Unternehmen und Organisationen. Privatnutzer müssen nichts tun.
Gibt es schon ein Update?
Nein. Fortinet hat die Versionen 8.0.2, 7.6.7 und 7.4.9 angekündigt, aber bis zum 2. Oktober vormittags noch nicht veröffentlicht.
Reicht es, die Weboberfläche abzuschotten?
Es senkt das Risiko deutlich, da die Angriffe über die Verwaltungsoberfläche laufen. Fortinet empfiehlt zusätzlich, IBE abzuschalten, und Sie sollten Ihre Systeme mit den veröffentlichten IoCs auf Spuren eines Einbruchs prüfen.