Für Administratoren von Citrix NetScaler wird es ein unruhiges Wochenende. Der Hersteller Cloud Software Group hat am Sonntag, 27. September, ein Sicherheitsbulletin zu acht Schwachstellen in NetScaler ADC und NetScaler Gateway veröffentlicht. Zwei davon sind als kritisch mit CVSS 9,5 eingestuft – und werden nach Angaben von Citrix bereits aktiv ausgenutzt. Updates stehen bereit. Wer ein eigenes NetScaler-System im Internet betreibt, sollte nicht bis Montag warten.
Was Citrix bestätigt
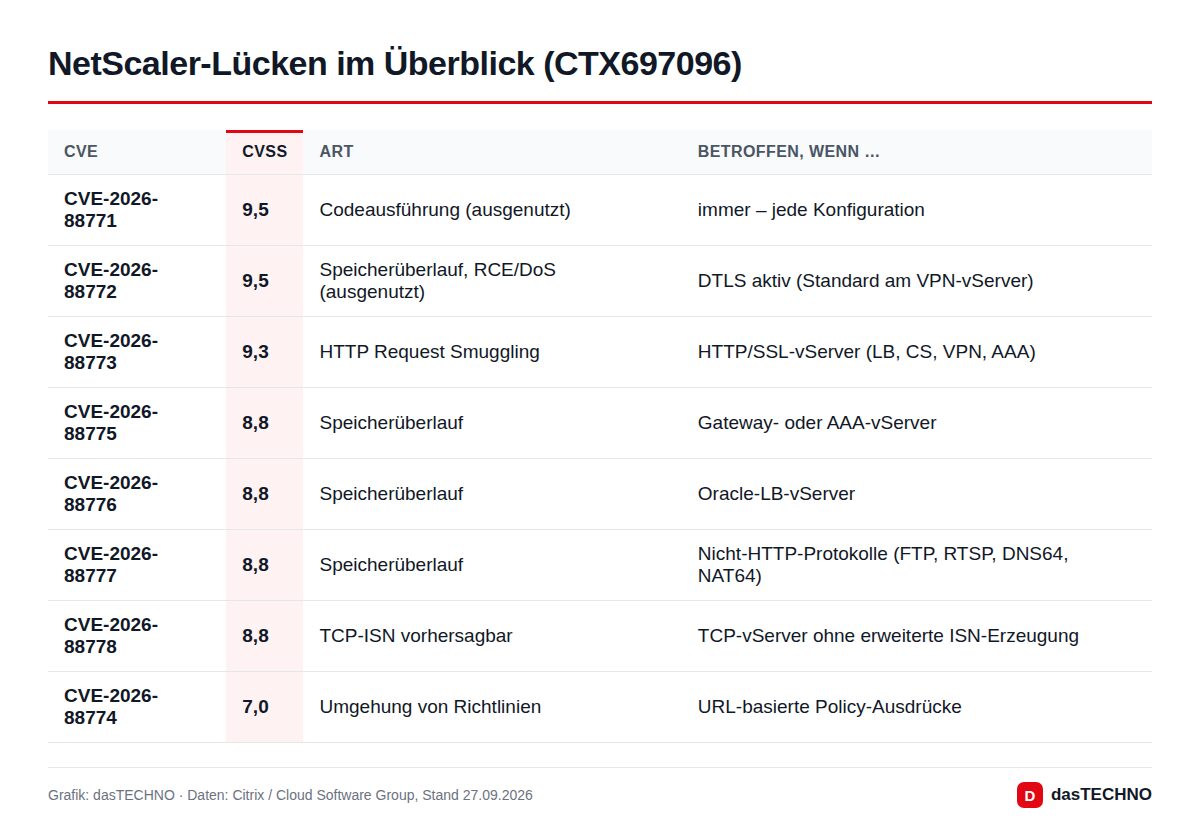
Im Bulletin CTX697096 räumt Citrix ein, dass Exploits für CVE-2026-88771 und CVE-2026-88772 auf ungeschützten Systemen „beobachtet“ wurden. Wie viele Geräte betroffen sind und wer hinter den Angriffen steckt, sagt der Hersteller nicht.
- CVE-2026-88771 beruht auf fehlerhafter Eingabeprüfung und erlaubt Codeausführung aus der Ferne. Besonders heikel: Laut Citrix betrifft sie alle NetScaler-ADC- und Gateway-Installationen, unabhängig von der Konfiguration.
- CVE-2026-88772 ist ein Speicherüberlauf, der zu Codeausführung oder zum Absturz führen kann. Voraussetzung ist aktiviertes DTLS – das ist beim VPN-vServer standardmäßig der Fall. Klassische Remote-Zugänge für Homeoffice sind also typischerweise betroffen.
Dazu kommen sechs weitere Lücken, die nur in bestimmten Konfigurationen greifen, darunter HTTP Request Smuggling (CVE-2026-88773, CVSS 9,3) und drei weitere Speicherüberläufe mit CVSS 8,8.
Welche Versionen sicher sind
| Produktlinie | Betroffen vor | Sicher ab |
|---|---|---|
| NetScaler ADC / Gateway 14.1 | 14.1-73.37 | 14.1-73.37 |
| NetScaler ADC / Gateway 13.1 | 13.1-64.23 | 13.1-64.23 |
| NetScaler ADC FIPS 14.1 | 14.1-73.37 FIPS | 14.1-73.37 FIPS |
| NetScaler ADC FIPS und NDcPP 13.1 | 13.1-37.279 | 13.1-37.279 |
Das Bulletin gilt nur für selbst betriebene Systeme. Die von Citrix gehosteten Cloud-Dienste und die Adaptive Authentication aktualisiert der Hersteller selbst. Ausdrücklich betroffen sind laut Citrix aber auch Secure-Private-Access-Hybrid-Installationen, die NetScaler-Instanzen nutzen – diese müssen Kunden selbst aktualisieren.
Hinweis zu den Versionsnummern: In einigen Berichten kursiert für die 14.1-Linie die Build-Nummer „14.1-37.73“. Im offiziellen Bulletin steht 14.1-73.37 – maßgeblich ist das Bulletin.
Wie die Angriffe bekannt wurden
Die Warnungen kamen zuerst nicht von Citrix. Das Sicherheitsunternehmen watchTowr berichtete am 26. September über zwei ungepatchte Lücken mit Codeausführung, die bei forensischen Untersuchungen aufgefallen seien; der Sicherheitsforscher Kevin Beaumont bestätigte die Hinweise. Einige Administratoren nahmen ihre Appliances daraufhin vorsorglich vom Netz, weil es noch keinen Patch gab. Einen Tag später folgte das offizielle Bulletin samt Updates.
Eine eigene Warnung des BSI lag laut heise bis Sonntagnachmittag nicht vor, ebenso keine der US-Behörde CISA. Erfahrungsgemäß folgen solche Hinweise bei aktiv ausgenutzten NetScaler-Lücken schnell.
Warum das in Deutschland besonders relevant ist
NetScaler-Gateways sind in deutschen Unternehmen, Kliniken, Hochschulen und Verwaltungen weit verbreitet – oft als zentraler Zugang für Homeoffice und Citrix-Arbeitsplätze. Genau diese Position macht sie für Angreifer attraktiv: Wer das Gateway übernimmt, steht direkt im internen Netz.
Deutschland hat das mehrfach erlebt. Die Lücke CVE-2019-19781 („Shitrix“) wurde Anfang 2020 massenhaft ausgenutzt; das BSI warnte damals eindringlich. Über diese Lücke gelangten Angreifer auch in das Netz der Uniklinik Düsseldorf, deren Systeme im September 2020 durch Ransomware lahmgelegt wurden. 2023 folgte „Citrix Bleed“ (CVE-2023-4966), bei dem Angreifer Sitzungstoken abgriffen und so Anmeldungen samt Mehr-Faktor-Schutz umgingen. Und erst im August 2026 hatte Citrix die Authentifizierungs-Umgehung CVE-2026-19490 gepatcht, die die CISA am 9. September in ihren Katalog aktiv ausgenutzter Lücken aufnahm. Die neuen Lücken sind laut Berichten davon unabhängig.
Was Admins jetzt tun sollten
- Version prüfen (
show versionin der CLI) und auf die oben genannten Builds aktualisieren – bei Hochverfügbarkeit beide Knoten. - Geräte, die nicht sofort aktualisiert werden können, möglichst vom Internet trennen oder den Zugriff stark einschränken. Einen offiziellen Workaround für CVE-2026-88771 nennt das Bulletin nicht.
- Für CVE-2026-88778 zusätzlich die von Citrix beschriebene TCP-Einstellung zur erweiterten ISN-Erzeugung aktivieren.
- Nach dem Update auf Spuren prüfen: Da die Lücken schon vor dem Patch ausgenutzt wurden, schließt ein Update eine bereits erfolgte Kompromittierung nicht aus. Unbekannte Dateien, neue Konten und auffällige Sitzungen sind Warnzeichen. Aus früheren Citrix-Vorfällen ist bekannt, dass das Beenden aktiver Sitzungen nach dem Patch sinnvoll sein kann.
- Meldepflichten beachten: Betreiber kritischer Infrastrukturen und NIS2-pflichtige Einrichtungen sollten einen Verdacht frühzeitig intern eskalieren.
Zuletzt hatten wir über ähnliche Angriffswellen auf SharePoint und MikroTik sowie die Warnung von Kiteworks berichtet.
Häufige Fragen
Bin ich betroffen, wenn ich nur Citrix Workspace oder die Citrix-Cloud nutze?
Das Bulletin betrifft NetScaler ADC und NetScaler Gateway, die Kunden selbst betreiben. Von Citrix betriebene Cloud-Dienste werden laut Hersteller automatisch aktualisiert. Nutzerinnen und Nutzer der Workspace-App müssen nichts tun – zuständig ist die IT-Abteilung.
Welche Lücken werden angegriffen?
Nach Angaben von Citrix CVE-2026-88771 und CVE-2026-88772. Für die übrigen sechs Lücken meldet der Hersteller bislang keine Angriffe.
Reicht das Update?
Es schließt die Lücken. Ob ein Gerät vorher schon kompromittiert wurde, muss separat geprüft werden, weil die Angriffe vor Erscheinen des Patches liefen.
Gibt es Angaben zur Zahl der angegriffenen Systeme?
Nein. Citrix nennt weder Zahlen noch Tätergruppen.