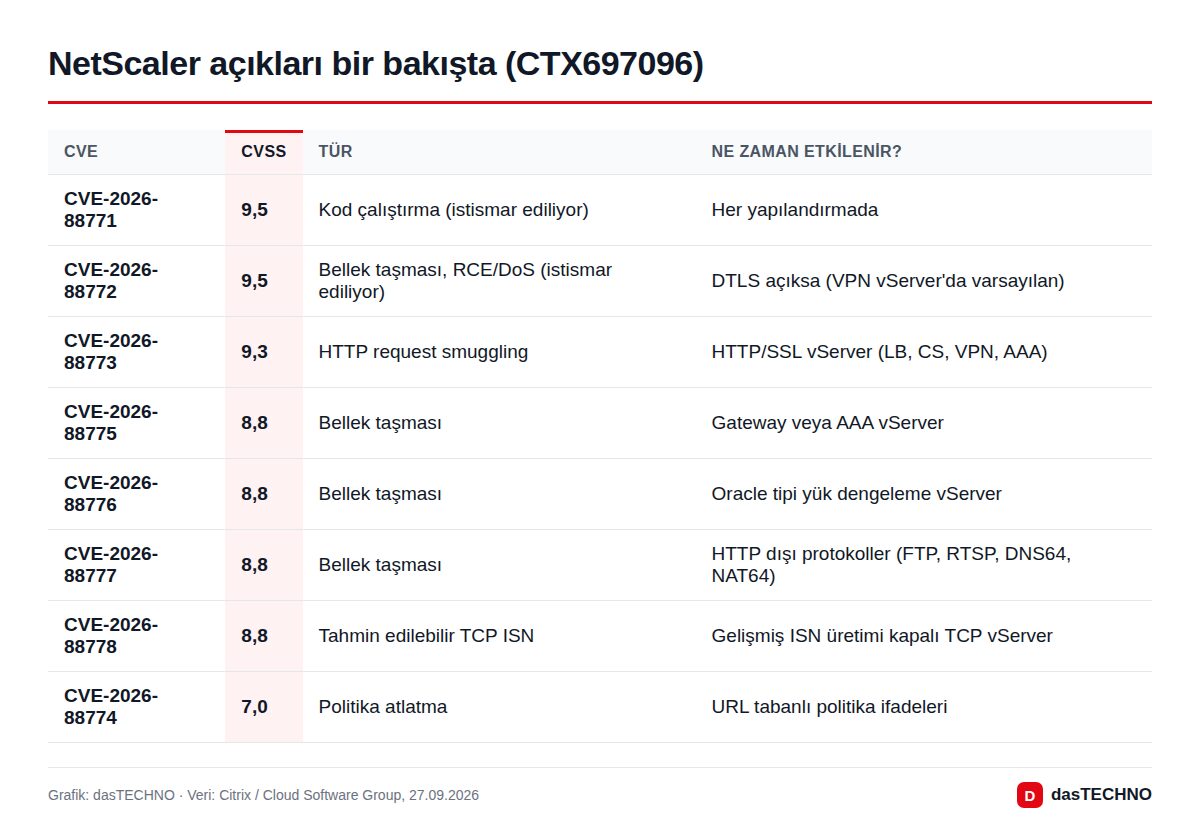
Şirketlerin uzaktan erişim için kullandığı Citrix NetScaler cihazlarında yine alarm var. Citrix'in sahibi Cloud Software Group, 27 Eylül Pazar günü yayımladığı bültende NetScaler ADC ve NetScaler Gateway'de sekiz güvenlik açığı bulunduğunu açıkladı. Bunların ikisi CVSS 9,5 ile "kritik" seviyede ve şirketin kendi ifadesiyle saldırılarda kullanıldığı görüldü. Güncelleme yayında; NetScaler'ı kendi sunucusunda çalıştıran kurumların hafta başını beklemeden harekete geçmesi gerekiyor.
Hangi açıklar istismar ediliyor?
Citrix, CTX697096 numaralı bültende iki açık için yamasız cihazlara yönelik istismarların gözlendiğini yazıyor. Kaç cihazın ele geçirildiği ya da saldırının arkasında kimin olduğu açıklanmadı.
- CVE-2026-88771: Girdi doğrulamasındaki bir hatadan kaynaklanıyor ve saldırgana cihazda uzaktan kod çalıştırma imkânı veriyor. En tehlikeli yanı, Citrix'e göre yapılandırmadan bağımsız olarak tüm NetScaler ADC ve Gateway kurulumlarını etkilemesi.
- CVE-2026-88772: Bir bellek taşması açığı; kod çalıştırmaya ya da cihazın çökmesine yol açabiliyor. Bunun için DTLS'in açık olması gerekiyor, bu da VPN sanal sunucusunda (VPN vServer) varsayılan ayar. Yani çalışanların evden bağlandığı klasik VPN kurulumları büyük olasılıkla risk altında.
Kalan altı açık yalnızca belirli ayarlarda devreye giriyor. Bunların en ciddisi 9,3 puanlı HTTP request smuggling açığı (CVE-2026-88773). Diğerleri 8,8 puanlı üç bellek taşması, tahmin edilebilir TCP sıra numarası sorunu ve 7,0 puanlı bir politika atlatma açığı.
Güvenli sürümler
| Ürün hattı | Etkilenen | Güvenli sürüm |
|---|---|---|
| NetScaler ADC / Gateway 14.1 | 14.1-73.37 öncesi | 14.1-73.37 ve üzeri |
| NetScaler ADC / Gateway 13.1 | 13.1-64.23 öncesi | 13.1-64.23 ve üzeri |
| NetScaler ADC FIPS 14.1 | 14.1-73.37 FIPS öncesi | 14.1-73.37 FIPS ve üzeri |
| NetScaler ADC FIPS ve NDcPP 13.1 | 13.1-37.279 öncesi | 13.1-37.279 ve üzeri |
Bülten yalnızca kurumun kendi yönettiği cihazları kapsıyor. Citrix'in işlettiği bulut hizmetleri ve Adaptive Authentication şirket tarafından otomatik güncelleniyor. NetScaler kullanan Secure Private Access Hybrid kurulumları ise etkileniyor ve bunları müşterinin kendisi güncellemeli.
Bazı yabancı haberlerde 14.1 hattı için "14.1-37.73" numarası geçiyor. Citrix'in resmi bülteninde doğru numara 14.1-73.37; sürüm kontrolünde bülteni esas alın.
Olay nasıl ortaya çıktı?
İlk uyarı Citrix'ten gelmedi. Güvenlik şirketi watchTowr, 26 Eylül'de adli incelemeler sırasında iki yamasız kod çalıştırma açığının kullanıldığını fark ettiklerini duyurdu. Güvenlik araştırmacısı Kevin Beaumont da bu bilgiyi doğruladı. O saatlerde yama olmadığı için bazı sistem yöneticileri cihazlarını tamamen kapatmayı seçti. Citrix bir gün sonra bülteni ve düzeltilmiş sürümleri yayımladı.
heise'nin haberine göre Pazar öğleden sonra itibarıyla ne Almanya'nın siber güvenlik kurumu BSI ne de ABD'nin CISA'sı ayrı bir uyarı yayımlamıştı.
Bu ne anlama geliyor?
NetScaler Gateway, bankalardan hastanelere, üniversitelerden kamu kurumlarına kadar pek çok yerde çalışanların iç ağa bağlandığı "ön kapı" görevi görüyor. Bu cihazı ele geçiren saldırgan doğrudan kurumun iç ağına adım atmış oluyor. Fidye yazılımı çetelerinin NetScaler açıklarını hızla kullanmasının nedeni bu.
Geçmiş örnekler bunu açıkça gösteriyor. 2019 sonunda ortaya çıkan CVE-2019-19781 kısa sürede toplu saldırılarda kullanıldı; Almanya'da Düsseldorf Üniversite Hastanesi'nin sistemlerini Eylül 2020'de felç eden fidye yazılımı saldırısı da bu açık üzerinden başladı. 2023'teki "Citrix Bleed" (CVE-2023-4966) ise oturum anahtarlarını sızdırarak çok faktörlü doğrulamanın atlatılmasına yol açtı. Daha yakın bir örnek de var: Citrix Ağustos 2026'da kimlik doğrulama atlatma açığı CVE-2026-19490'u kapatmış, CISA 9 Eylül'de bu açığı aktif istismar edilenler listesine eklemişti. Yeni açıklar onunla bağlantılı değil.
NetScaler'ı uzaktan çalışma ve uygulama dağıtımı için kullanan Türk kurumları için de saldırının yama öncesinde başlamış olması kritik bir ayrıntı: Güncelleme yapmak kapıyı kapatıyor ama içeri daha önce girilmiş olabilir.
Kurumlar şimdi ne yapmalı?
- Sürümü kontrol edin (komut satırında
show version) ve tablodaki sürümlere güncelleyin. Yüksek erişilebilirlik (HA) kurulumunda iki düğümü de unutmayın. - Hemen güncelleyemediğiniz cihazları mümkünse internetten ayırın ya da erişimi sınırlayın. Bülten, CVE-2026-88771 için resmi bir geçici çözüm vermiyor.
- CVE-2026-88778 için Citrix'in tarif ettiği gelişmiş ISN üretimi TCP ayarını da açın.
- Güncellemeden sonra iz arayın: Tanımadığınız dosyalar, yeni hesaplar ve olağan dışı oturumlar tehlike işaretidir. Önceki Citrix olaylarında, yamadan sonra açık oturumları sonlandırmak önerilmişti.
- KVKK yükümlülüğünü unutmayın: Cihaz üzerinden kişisel verilere erişildiğinden şüpheleniyorsanız, veri ihlali bildirim süreçlerini hukuk biriminizle birlikte değerlendirin.
Benzer bir tabloyu dün SharePoint ve MikroTik açıklarında da görmüştük.
Sık sorulan sorular
Citrix Workspace uygulamasını kullanan çalışanlar bir şey yapmalı mı?
Hayır. Açıklar kurumun sunucu tarafındaki NetScaler ADC ve Gateway cihazlarında. Güncellemeyi BT ekibi yapmalı; son kullanıcının uygulamasında bir değişiklik gerekmiyor.
Citrix Cloud kullanan kurumlar etkileniyor mu?
Citrix'in yönettiği bulut hizmetleri şirket tarafından otomatik güncelleniyor. Ancak Secure Private Access Hybrid gibi, NetScaler'ı müşterinin kendisinin çalıştırdığı karma kurulumlar etkileniyor.
Hangi açıklar saldırıda kullanıldı?
Citrix'e göre CVE-2026-88771 ve CVE-2026-88772. Diğer altı açık için şu an bildirilmiş bir saldırı yok.
Kaç kurum etkilendi?
Açıklanmadı. Citrix ne etkilenen cihaz sayısını ne de saldırganların kim olduğunu paylaştı.