Veri çalıp şantaj yapmasıyla bilinen ShinyHunters grubu, Oracle'ın kurumsal yazılımı PeopleSoft'u kullanan sunuculara yeniden toplu saldırı düzenliyor. Google'a ait Mandiant ve Google Tehdit İstihbarat Grubu'nun (GTIG) yayımladığı rapora göre saldırganlar, haziranda yaması çıkan CVE-2026-35273 açığını kullanıyor ve bunun için kurumların kurduğu güvenlik duvarı kurallarını tek bir karakterle etkisiz hale getiriyor.
Kısacası: Yaz aylarında Oracle güncellemesini kurmak yerine yalnızca bir filtre kuralıyla idare eden kurumlar hâlâ açıkta.
PeopleSoft nedir, açık neden bu kadar tehlikeli?
PeopleSoft, Oracle'ın insan kaynakları, bordro, muhasebe ve öğrenci işleri yazılımıdır. Dünya genelinde şirketler, kamu kurumları ve özellikle üniversiteler kullanıyor. Yani bu sistemlerde çalışanların maaş bilgileri, kimlik verileri ve öğrenci kayıtları gibi en hassas kişisel veriler tutuluyor.
CVE-2026-35273, PeopleTools altyapısındaki Environment Management Hub (PSEMHUB) bileşeninde bulunuyor. Açık, saldırganın hiçbir oturum açmadan sunucuda kod çalıştırmasına izin veriyor ve CVSS 9.8 ile kritik sınıfta. Help Net Security'nin aktardığına göre etkilenen sürümler PeopleTools 8.61 ve 8.62; desteği bitmiş daha eski sürümler de risk altında olabilir.
Önce sıfırıncı gün, şimdi toplu istismar
Google'ın verdiği zaman çizelgesi şöyle:
| Tarih | Gelişme |
|---|---|
| 27 Mayıs – 9 Haziran 2026 | ShinyHunters (Google'daki adıyla UNC6240) açığı henüz bilinmezken kullanıyor, hedef ağırlıkla üniversiteler |
| 10 Haziran 2026 | Oracle takvim dışı güvenlik uyarısı ve yama yayımlıyor |
| Haziran sonrası | Kurumların bir kısmı yama yerine WAF kuralıyla korunmayı seçiyor |
| Eylül 2026 | Google, WAF'ı atlatan yeni toplu saldırı dalgasını raporluyor |
İlk dalgada 100'den fazla kurumun hedef alındığı, İngiltere'deki Nottingham Üniversitesi'nin yaklaşık 500 bin öğrenci ve mezunu etkileyen bir ihlali doğruladığı bildirilmişti. Yeni dalgada Google, sayı vermeden onlarca sistemin ele geçirildiğini söylüyor. Hedefler artık yalnızca üniversiteler değil: teknoloji ve BT hizmetleri, sağlık, tarım, ulaşım ve kamu kurumları da listede.
Tek karakterle güvenlik duvarını aşmak
İlk saldırıların ardından pek çok kurum, web uygulama güvenlik duvarına (WAF) veya ters vekil sunucuya /PSEMHUB/ yolunu engelleyen bir kural ekledi. ShinyHunters'ın çözümü şaşırtıcı derecede basit: Yoldaki P harfini URL kodlamasındaki karşılığı olan %50 ile yazıp /%50SEMHUB/ adresine istek gönderiyor.
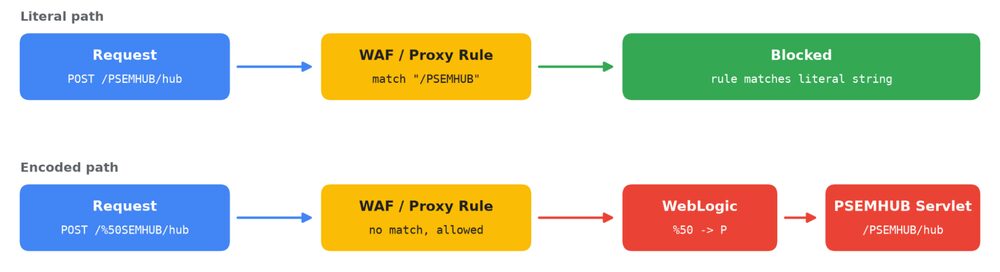
Sorun, kuralların adresi çözümlemeden önce düz metin olarak karşılaştırmasında. WAF "%50SEMHUB" ifadesini tanımadığı için isteği geçiriyor; arkadaki WebLogic sunucusu ise adresi çözümleyip isteği doğrudan açıklı bileşene yönlendiriyor. Google bunu, grubun yayımlanan savunma önerilerini takip edip saldırısını onlara göre uyarladığının göstergesi olarak yorumluyor.
Sunucuya girdikten sonra ne yapıyorlar?
Rapora göre saldırganlar önce küçük JSP web kabukları (x.jsp, u.jsp) yükleyerek komut çalıştırıyor ve dosya aktarıyor. Gözlenen komutların yaklaşık dörtte biri en yüksek yetkiyle (root veya SYSTEM) çalıştı. Geri kalanı PeopleSoft/WebLogic hizmet hesaplarıyla çalışsa da bu hesaplar da veritabanı şifrelerine ve yapılandırma dosyalarına erişebiliyor.
Ardından SIDEEYE adlı, sahte bir kurulum dosyasına gizlenmiş arka kapı; iç ağda dolaşmak için Neo-reGeorg tünel aracı ve kalıcı erişim için meşru uzaktan yönetim yazılımı MeshAgent devreye giriyor. Grubun bilinen yöntemi aynı: veriyi çalmak, sızıntı sitesinde yayımlamakla tehdit etmek ve fidye istemek.
Bu ne anlama geliyor? Türkiye'deki kurumlar için yapılacaklar
Google'ın raporunda Türkiye'den bir kurum adı geçmiyor, ülke listesi de verilmiyor. Ancak saldırı küresel ve otomatik tarama ile yapılıyor; PeopleSoft kullanan her kurum hedef olabilir. Kişisel veri sızarsa KVKK kapsamında 72 saat içinde Kişisel Verileri Koruma Kurulu'na bildirim yükümlülüğü de doğuyor.
Mandiant'ın öne çıkan önerileri:
- Oracle'ın CVE-2026-35273 yamasını kurun; WAF kuralı tek başına yeterli değil.
- Mümkünse EMHub hizmetini kapatın, tek sunuculu kurulumlarda PSEMHUB'u tamamen kaldırın.
- WebLogic kayıtlarında
/PSEMHUB/ve/%50SEMHUB/gibi kodlanmış istekleri arayın. PSEMHUB.warklasöründe x.jsp, u.jsp, tunnel.jsp gibi yabancı dosya olup olmadığını kontrol edin.- PeopleSoft hizmet hesabının okuyabildiği tüm şifreleri (veritabanı, entegrasyon, bulut) değiştirin.
- Dışarı giden trafiği ve .tar/.zst gibi beklenmedik arşiv dosyalarını izleyin.
Google, eşleştirme için IP adresleri, alan adları ve dosya özetlerini (IoC) de blog yazısında paylaştı.
Arka plan: ShinyHunters bu ay çok aktif
Grup bu hafta, yine bir PeopleSoft sunucusu üzerinden FBI sistemlerine sızdığını iddia etmişti. FBI iddiaların farkında olduğunu söylese de veri hırsızlığını doğrulamadı. Aynı hafta aktif saldırıda kullanılan başka kritik açıklar için SharePoint ve MikroTik haberimize göz atabilirsiniz.
Sık sorulan sorular
Bireysel kullanıcı olarak etkilenir miyim?
Doğrudan hayır; PeopleSoft kurumların sunucularında çalışır. Ama çalıştığınız şirketin ya da okuduğunuz üniversitenin bu sistemde tuttuğu bilgileriniz risk altında olabilir. Maaş, burs veya öğrenci bilgilerinizle ilgili gelen şüpheli e-postalara karşı dikkatli olun.
WAF kuralı kurduk, yeterli mi?
Hayır. Saldırganlar tam da bu yöntemi atlatıyor. Açığı kapatmanın yolu Oracle yamasını kurmak veya PSEMHUB bileşenini devre dışı bırakmak.
ShinyHunters kimdir?
Yıllardır büyük veri hırsızlıklarıyla bilinen, Google'ın UNC6240 adıyla takip ettiği bir siber suç grubu. Sistemleri şifrelemek yerine çaldığı verileri yayımlamakla tehdit ederek para istiyor.
Oracle yeni bir açıklama yaptı mı?
Oracle'ın bu açık için yayımladığı güvenlik uyarısı 10 Haziran tarihli. Yeni saldırı dalgasıyla ilgili ek bir Oracle açıklaması kaynaklarımızda yer almıyor.