Die Erpressergruppe ShinyHunters greift erneut in großem Stil Server mit Oracle PeopleSoft an. Das berichten Googles Incident-Response-Tochter Mandiant und die Google Threat Intelligence Group (GTIG) in einer aktuellen Analyse. Im Mittelpunkt steht die bereits im Juni gepatchte Lücke CVE-2026-35273 – und ein simpler Trick, mit dem die Angreifer Schutzregeln in Web Application Firewalls (WAF) aushebeln.
Für IT-Verantwortliche ist die Botschaft eindeutig: Wer PeopleSoft betreibt und im Sommer nur eine Filterregel eingerichtet hat, statt das Oracle-Update einzuspielen, sollte das jetzt nachholen.
Was ist passiert?
PeopleSoft ist Oracles Software für Personalverwaltung, Gehaltsabrechnung, Finanzen und Studierendenverwaltung. Sie läuft weltweit bei Konzernen, Behörden und vor allem Hochschulen – also genau dort, wo besonders viele personenbezogene Daten liegen.
Die Lücke CVE-2026-35273 steckt im Environment Management Hub (PSEMHUB) der PeopleTools-Plattform. Sie erlaubt Angreifern ohne Anmeldung, Code auf dem Server auszuführen, und wird mit CVSS 9.8 als kritisch eingestuft. ShinyHunters, von Google als UNC6240 geführt, nutzte sie laut Google bereits vom 27. Mai bis 9. Juni 2026 als Zero-Day, damals vor allem gegen Universitäten. Oracle reagierte am 10. Juni mit einem außerplanmäßigen Security Alert. Laut Help Net Security betrifft die Lücke die PeopleTools-Versionen 8.61 und 8.62, möglicherweise auch ältere, nicht mehr unterstützte Stände.
Neu ist die zweite Welle: Google hat nach eigenen Angaben Dutzende kompromittierte Systeme in Hochschulen, Technologie- und IT-Dienstleistern, im Gesundheitswesen, in Landwirtschaft, Transport und bei Behörden festgestellt. Eine genaue Opferzahl nennt Google nicht, auch keine Länderliste.
Wie funktioniert die WAF-Umgehung?
Nach der ersten Welle hatten viele Organisationen den Pfad /PSEMHUB/ per WAF- oder Reverse-Proxy-Regel gesperrt. Die Angreifer ersetzen nun schlicht den Buchstaben P durch seine URL-Kodierung %50 und rufen /%50SEMHUB/ auf.
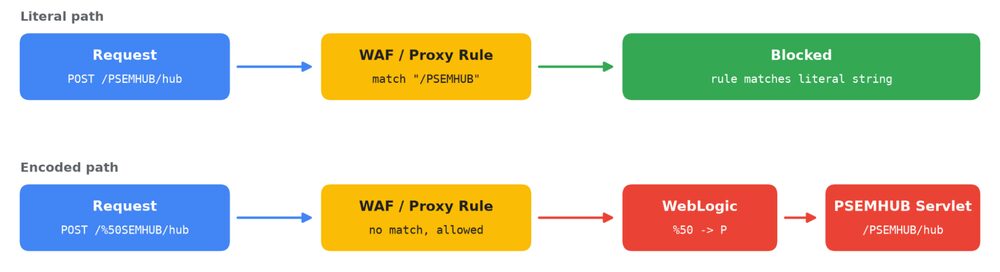
Der Knackpunkt: Viele Regeln vergleichen den Pfad als Zeichenkette, bevor er dekodiert wird. Der WebLogic-Anwendungsserver dekodiert die Anfrage dagegen und leitet sie ganz normal an das verwundbare Servlet weiter. Google wertet das als Zeichen, dass die Gruppe veröffentlichte Abwehrempfehlungen gezielt auswertet und ihren Exploit anpasst.
Was machen die Angreifer auf den Servern?
Laut Analyse installieren die Täter nach dem Einbruch kleine JSP-Webshells (x.jsp, u.jsp) für Befehlsausführung und Datei-Uploads. Rund ein Viertel der beobachteten Befehle lief mit höchsten Rechten (root bzw. SYSTEM), der Rest unter den Dienstkonten von PeopleSoft oder WebLogic – die aber ebenfalls Zugriff auf Konfigurationen und Datenbank-Zugangsdaten haben.
| Werkzeug | Zweck laut Google |
|---|---|
| x.jsp / u.jsp | Webshells für Befehle und stückweisen Datei-Upload |
| SIDEEYE (Ple64.exe) | C++-Hintertür in einem manipulierten Installer, u. a. für Zugangsdaten-Diebstahl und Reverse Shell |
| Neo-reGeorg | Tunnel, um sich über HTTP im internen Netz zu bewegen |
| MeshAgent | Legitimes Fernwartungs-Tool für dauerhaften Zugriff auf Linux-Systemen |
ShinyHunters ist für ein festes Muster bekannt: Daten stehlen, mit Veröffentlichung auf einer Leak-Seite drohen, Lösegeld verlangen. Google rät Betroffenen deshalb ausdrücklich, sich auf Erpressungsversuche vorzubereiten.
Was sollten Admins jetzt tun?
Mandiant empfiehlt unter anderem:
- Das Oracle-Update für CVE-2026-35273 einspielen – WAF-Regeln allein reichen nicht.
- Den EMHub-Dienst deaktivieren oder PSEMHUB in Einzelserver-Installationen ganz entfernen.
- WebLogic-Logs nach Aufrufen von
/PSEMHUB/und kodierten Varianten wie/%50SEMHUB/durchsuchen. - Das Verzeichnis
PSEMHUB.warauf fremde Dateien wiex.jsp,u.jspodertunnel.jspprüfen. - Alle Zugangsdaten rotieren, die das PeopleSoft-Dienstkonto lesen kann (Datenbank, Integration Broker, Cloud).
- Ausgehenden Verkehr und auffällige Archivdateien (.tar, .zst) überwachen.
Google veröffentlicht im Blog außerdem IP-Adressen, Domains und Datei-Hashes (IoCs) zum Abgleich.
Bedeutung für Deutschland
Hinweise auf konkrete Opfer in Deutschland enthält der Google-Bericht nicht. Relevant ist er trotzdem: PeopleSoft wird auch in Europa eingesetzt, in der ersten Welle meldete etwa die britische University of Nottingham einen Vorfall. Für deutsche Unternehmen und Hochschulen kommt hinzu, dass ein Abfluss von Personal- oder Studierendendaten nach der DSGVO innerhalb von 72 Stunden an die Aufsichtsbehörde gemeldet werden muss.
Zudem ist ShinyHunters derzeit sehr aktiv: Die Gruppe behauptet, über einen PeopleSoft-Server in Systeme des FBI eingedrungen zu sein – das FBI hat einen Datendiebstahl bislang nicht bestätigt. Auch den Dialysekonzern Fresenius Medical Care, der diese Woche einen Cyberangriff bestätigt hat, führt die Gruppe auf ihrer Leak-Seite; ein Zusammenhang ist dort allerdings nicht belegt, und ob PeopleSoft dabei eine Rolle spielt, ist nicht bekannt. Weitere aktiv ausgenutzte Lücken dieser Woche finden Sie in unserem Überblick zu SharePoint und MikroTik.
Häufige Fragen
Bin ich als Privatperson betroffen?
Nicht direkt. PeopleSoft läuft auf Servern von Arbeitgebern, Behörden und Hochschulen. Betroffen sein können aber Ihre dort gespeicherten Daten – etwa Gehalts- oder Studierendendaten. Seien Sie bei E-Mails, die sich auf solche Daten beziehen, besonders misstrauisch.
Reicht eine WAF-Regel gegen CVE-2026-35273?
Nein. Genau diese Annahme nutzen die Angreifer aus. Nur das Oracle-Update beziehungsweise das Abschalten von PSEMHUB schließt die Lücke.
Wer steckt hinter ShinyHunters?
Eine seit Jahren aktive, auf Datendiebstahl und Erpressung spezialisierte Gruppe, die Google als UNC6240 führt. Typisch ist, dass sie Daten stiehlt und mit deren Veröffentlichung droht, statt Systeme zu verschlüsseln.