Wer in seinem Unternehmen noch einen eigenen Exchange Server betreibt, hat Arbeit: Microsoft hat außerhalb des üblichen Patchday-Rhythmus ein Sicherheitsupdate nachgeschoben. Es schließt die Schwachstelle CVE-2026-96940, über die ein bereits angemeldeter Nutzer E-Mails und Anhänge fremder Postfächer in derselben Organisation lesen kann. Microsoft bewertet die Lücke mit CVSS 8,8 („Wichtig“). Die Cloud-Variante Exchange Online ist bereits abgesichert.
Was genau ist das Problem?
Microsoft beschreibt die Lücke knapp als schwache Autorisierungsprüfung, die eine Rechteausweitung über das Netzwerk ermöglicht. Praktisch heißt das: Exchange prüft an einer Stelle nicht sauber, ob ein Konto auf ein bestimmtes Postfach zugreifen darf. Ein Angreifer braucht dafür ein gültiges Konto in der Organisation. Hat er das, kann er Mails von Kolleginnen, Kollegen oder der Geschäftsführung einsehen.
Zwei Einschränkungen nennt Microsoft ausdrücklich:
- Keine Ausnutzung ohne Anmeldung. Ein Fremder aus dem Internet kommt über diese Lücke allein nicht hinein.
- Keine Mandantengrenze. Der Zugriff bleibt auf die eigene Organisation beschränkt.
Das klingt harmloser, als es ist. Gestohlene Zugangsdaten aus Phishing-Kampagnen sind die häufigste Eintrittskarte in Firmennetze. Ein einziges kompromittiertes Azubi-Konto könnte so zum Schlüssel für das Postfach der Personalabteilung werden. Technische Details zur Ausnutzung hat Microsoft nicht veröffentlicht.
Welche Versionen betroffen sind
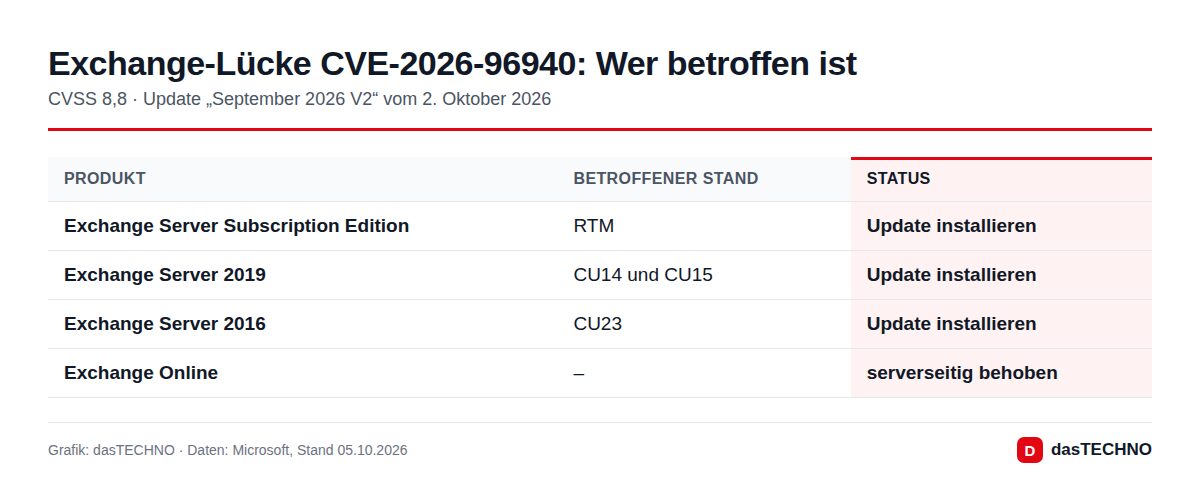
| Produkt | Betroffener Stand | Was zu tun ist |
|---|---|---|
| Exchange Server Subscription Edition | RTM | Update „September 2026 V2“ installieren |
| Exchange Server 2019 | CU14 und CU15 | Update „September 2026 V2“ installieren |
| Exchange Server 2016 | CU23 | Update installieren, Umstieg planen |
| Exchange Online (Microsoft 365) | – | nichts, Microsoft hat serverseitig korrigiert |
Microsoft empfiehlt, das Update auf allen Exchange-Servern einzuspielen und zusätzlich auf allen Rechnern, auf denen die Exchange-Verwaltungstools installiert sind. Wer ältere CUs betreibt, muss zuerst auf einen unterstützten Stand aktualisieren, denn nur für die genannten Versionen gibt es den Fix.
Warum ein Update außer der Reihe?
Der Fix steckt in einer überarbeiteten Fassung („V2“) der Exchange-Sicherheitsupdates vom September. Microsoft hat sie am 2. Oktober 2026 und damit früher als vorgesehen veröffentlicht, die begleitende Dokumentation folgte erst danach. Gefunden hat die Lücke Microsoft intern. Angriffe in freier Wildbahn sind laut Hersteller nicht bekannt.
Trotzdem drängt Microsoft zur Eile. Die Begründung: Lücken dieser Art seien in der Vergangenheit ausgenutzt worden, und die Ausnutzung gilt als „eher wahrscheinlich“. Exchange hat in diesem Punkt eine Vorgeschichte, die deutsche Admins kennen. Nach den ProxyLogon-Angriffen 2021 warnte das BSI mit der höchsten Warnstufe, zehntausende Server hierzulande waren damals ungepatcht.
Was das für Unternehmen in Deutschland bedeutet
Gerade im Mittelstand, in Kommunen und bei Behörden laufen weiterhin viele Exchange-Server im eigenen Rechenzentrum, oft aus Datenschutzgründen. Für sie gilt:
- Update zeitnah einspielen, idealerweise noch diese Woche. Vorher die bekannten Probleme in Microsofts Supportartikeln prüfen.
- Konten absichern: Da ein Login Voraussetzung ist, senkt Mehr-Faktor-Authentifizierung für Outlook im Web und Remote-Zugriffe das Risiko deutlich.
- Alte Server ablösen: Exchange 2016 und 2019 sind seit dem 14. Oktober 2025 offiziell aus dem Support. Microsoft liefert zwar diesen Fix, langfristig führt der Weg aber zur Subscription Edition oder in die Cloud.
Wer bereits auf Microsoft 365 umgestiegen ist, muss nichts tun. Für Cloud-Kunden lohnt dagegen ein Blick auf andere Termine, etwa die Abschaltung von EWS in Exchange Online und den neuen Datenstandort Deutschland für Microsoft 365.
Häufige Fragen
Bin ich als Outlook-Nutzer betroffen?
Nur indirekt. Die Lücke steckt im Server, nicht in Outlook. Ob Sie geschützt sind, hängt davon ab, ob Ihre IT den Exchange Server aktualisiert hat oder Sie Exchange Online nutzen.
Wird die Lücke schon angegriffen?
Laut Microsoft ist das nicht bekannt. Der Hersteller hält eine Ausnutzung aber für eher wahrscheinlich.
Kann ein Angreifer ohne Konto eindringen?
Über diese Lücke allein nicht. Er benötigt gültige Zugangsdaten eines Nutzers in der Organisation.
Muss ich bei Exchange Online etwas tun?
Nein. Microsoft hat die Korrektur dort bereits serverseitig eingespielt.