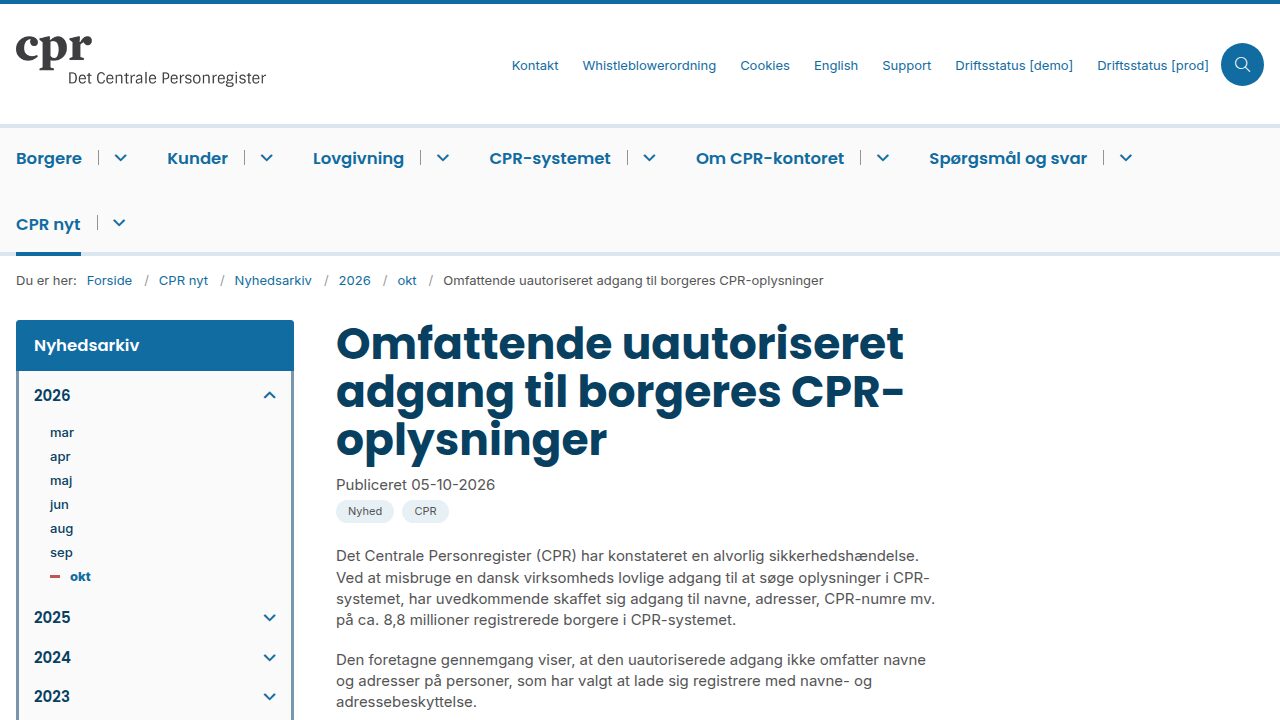
Dänemark erlebt einen der größten Datenschutzvorfälle seiner Geschichte: Im Zentralen Personenregister (CPR), dem landesweiten Melderegister, haben Unbefugte die Stammdaten von rund 8,8 Millionen registrierten Personen abgerufen. Betroffen sind Namen, Adressen und die persönliche Identifikationsnummer, die CPR-Nummer. Das hat die dänische CPR-Verwaltung am Montag, 5. Oktober 2026, mitgeteilt. Einen Server geknackt haben die Täter dafür nicht – sie nutzten den legalen Suchzugang eines dänischen Unternehmens.
Was genau passiert ist
Das CPR ist kein gewöhnliches Einwohnerverzeichnis. Ausgewählte Firmen dürfen dort im Rahmen klar definierter Zwecke Personendaten nachschlagen, etwa um Adressen ihrer Kunden zu prüfen. Genau einen solchen Zugang haben Unbekannte missbraucht. Um welches Unternehmen es sich handelt, haben die Behörden nicht gesagt; laut Copenhagen Post ist es eine kleinere Firma. Wie die Täter an deren Zugangsdaten kamen, ist ebenfalls noch offen.
Die Abfragen liefen im September 2026, nach Angaben der Copenhagen Post über etwa zehn Tage. Aufgefallen sind sie erst am Freitag, 2. Oktober, als ein Mitarbeiter der CPR-Verwaltung ungewöhnliche Aktivität bemerkte. Über das Wochenende bestätigte sich der Verdacht, am Montag folgte die öffentliche Mitteilung.
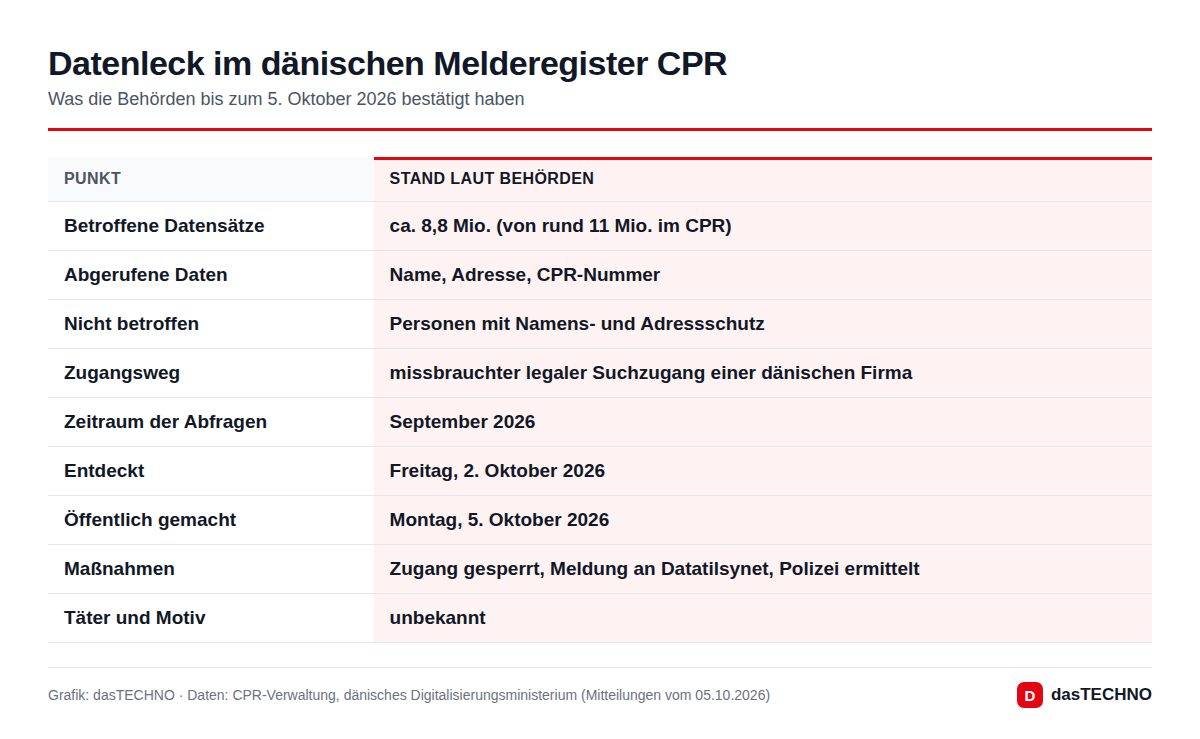
Die Zahl 8,8 Millionen wirkt zunächst unplausibel, denn Dänemark hat nur knapp sechs Millionen Einwohner. Die Erklärung: Das CPR führt rund 11 Millionen Personen, darunter auch Verstorbene, Ausgewanderte und Menschen, die nur zeitweise im Land gemeldet waren. Die Täter haben also einen sehr großen Teil des gesamten Registers abgegriffen.
Welche Daten betroffen sind – und welche nicht
| Datenart | Status laut Behörden |
|---|---|
| Vor- und Nachname | betroffen |
| Anschrift | betroffen |
| CPR-Nummer | betroffen |
| weitere Angaben | möglich, laut CPR „u. a." – nicht näher beschrieben |
| Personen mit Namens- und Adressschutz | nicht betroffen |
| Passwörter, MitID-Zugänge | in den Mitteilungen nicht erwähnt |
Gerade die CPR-Nummer macht den Fall heikel. Sie begleitet Menschen in Dänemark ein Leben lang und steckt im Alltag fast überall: beim Finanzamt, beim Arzt, bei der Bank, beim Abschluss von Verträgen. Die ersten sechs Ziffern bilden zudem das Geburtsdatum ab. Wer Name, Adresse und CPR-Nummer kennt, hat damit genau die Kombination, mit der sich Betrüger am Telefon oder per Mail glaubwürdig als Behörde, Bank oder Versicherung ausgeben können.
Was die Regierung sagt
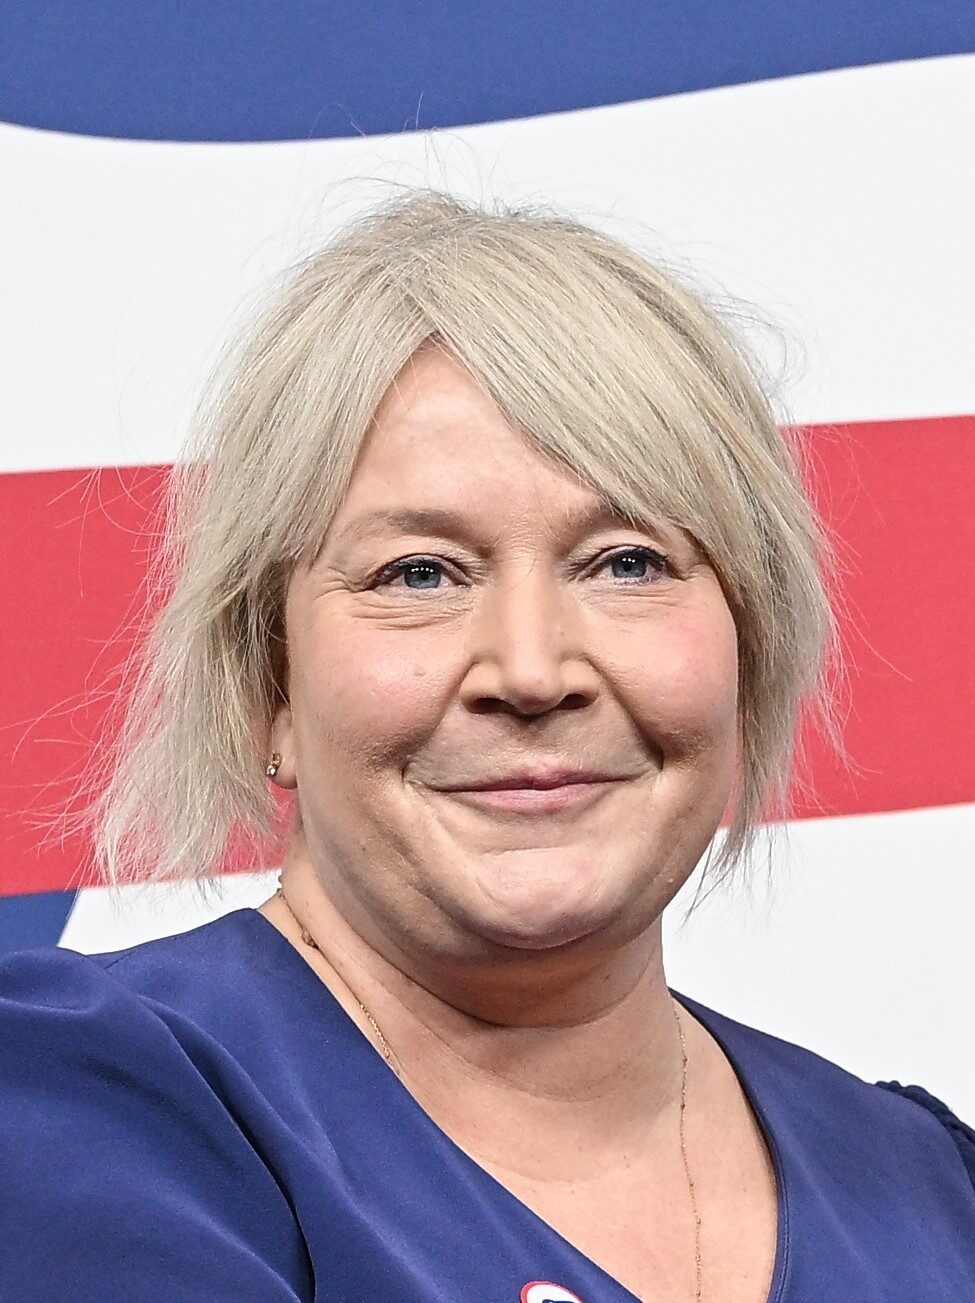
Zuständig ist Digitalisierungsministerin Christina Egelund. Sie räumte offen ein, dass der Schutz des Firmenzugangs nicht ausgereicht habe. Gegenüber der Copenhagen Post sagte sie: „Es ist ein ernster Vorfall. So etwas sollte nicht passieren können."
Die bisherigen Schritte der Behörden:
- Der Zugang des Unternehmens wurde gesperrt.
- Der Vorfall wurde der dänischen Datenschutzbehörde Datatilsynet gemeldet.
- Die Polizei ermittelt, laut Copenhagen Post ist die nationale Einheit für schwere Kriminalität (NSK) eingebunden.
- Das Ministerium kündigte eine Überprüfung der Sicherheit des gesamten CPR-Systems an.
Wer hinter den Abfragen steckt und was mit den Daten geschehen soll, ist nicht bekannt.
Warum das auch Deutsche betreffen kann
Der Vorfall ist kein rein dänisches Problem. Weil das Register auch Ausgewanderte enthält, können Menschen betroffen sein, die irgendwann eine CPR-Nummer bekommen haben – etwa:
- Grenzpendler aus Schleswig-Holstein, die in Dänemark arbeiten oder gearbeitet haben,
- ehemalige Austauschstudierende und Fachkräfte, die eine Zeit lang in Dänemark gemeldet waren,
- Deutsche mit Wohnsitz oder Familie in Dänemark.
Ob jemand konkret in den abgerufenen Datensätzen steckt, lässt sich bislang nicht prüfen. Eine individuelle Benachrichtigung ist in den Mitteilungen vom 5. Oktober nicht angekündigt. Für Betroffene in Deutschland gilt deshalb vor allem: wachsam sein bei Mails, SMS und Anrufen, die sich auf dänische Behörden, Banken, Krankenkassen oder Arbeitgeber berufen.
Was Sie jetzt tun sollten
Die dänischen Behörden raten, niemals Passwörter oder vertrauliche Angaben per Telefon, Mail oder SMS herauszugeben – auch dann nicht, wenn der Anrufer bereits Name, Adresse und CPR-Nummer kennt. Genau dieses Wissen ist jetzt kein Beweis mehr für Echtheit. Weitere Hinweise auf Dänisch gibt die staatliche Seite sikkerdigital.dk; die dänische Cyberhotline hat ihre Erreichbarkeit ausgeweitet.
Allgemein bewährte Schutzmaßnahmen:
- Typische Merkmale betrügerischer Nachrichten kennen – unser Ratgeber Phishing erkennen fasst sie zusammen.
- Wichtige Konten mit einem zweiten Faktor oder Passkeys absichern.
- Bei Verdacht auf Missbrauch schnell handeln: Konto gehackt – was tun?
Einordnung: Ein Lehrstück für zentrale Register
Der dänische Fall zeigt ein Problem, das auch in Deutschland diskutiert wird: Je zentraler ein Register und je mehr Stellen darauf zugreifen dürfen, desto wertvoller wird jeder einzelne Zugang für Angreifer. Hier musste niemand eine Behörde hacken – ein Login bei einem Drittunternehmen genügte, um Millionen Datensätze abzufragen, und das offenbar tagelang unbemerkt.
Deutschland organisiert das Meldewesen dezentral über die Kommunen, eine lebenslange Bürgernummer im dänischen Stil gibt es nicht. Mit der Registermodernisierung soll allerdings die Steuer-ID künftig als registerübergreifendes Merkmal dienen. Datenschützer kritisieren ein solches einheitliches Merkmal seit Jahren, weil es Daten aus verschiedenen Quellen leichter verknüpfbar macht – und ein Leck damit folgenreicher. Die zentrale Lehre aus Kopenhagen betrifft weniger die Technik des Registers als die Kontrolle der Zugriffe: Auffällige Massenabfragen hätten früher Alarm schlagen müssen – das sieht auch die Ministerin so.
Rechtlich gilt in Dänemark wie in Deutschland die DSGVO. Ob Datatilsynet Sanktionen prüft und gegen wen – Behörde oder Unternehmen –, ist offen. Zuletzt hatten in Deutschland Datenabflüsse wie an der LMU München gezeigt, wie lange Stammdaten nach einem Leck ein Phishing-Risiko bleiben.
Häufige Fragen
Was ist das CPR?
Das Det Centrale Personregister ist Dänemarks zentrales Melderegister. Jede Person, die in Dänemark gemeldet ist oder war, erhält dort eine CPR-Nummer, die unter anderem für Steuern, Gesundheitswesen und Banken genutzt wird.
Wie viele Menschen sind betroffen?
Laut CPR-Verwaltung rund 8,8 Millionen registrierte Personen – lebende, ausgewanderte und verstorbene. Insgesamt führt das Register etwa 11 Millionen Personen.
Wurden Passwörter oder Bankdaten gestohlen?
Die Behörden nennen Namen, Adressen und CPR-Nummern. Passwörter oder Bankdaten werden in den Mitteilungen nicht erwähnt.
Kann ich prüfen, ob ich betroffen bin?
Ein Prüfwerkzeug gibt es bislang nicht. Wer einmal in Dänemark gemeldet war, sollte vorsichtshalber davon ausgehen, betroffen sein zu können, und besonders auf Phishing achten.
Wer steckt hinter dem Angriff?
Das ist nicht bekannt. Die dänische Polizei ermittelt, Details zu Tätern und Motiv haben die Behörden nicht genannt.
Titelbild: Screenshot der Mitteilung des CPR (cpr.dk) vom 5. Oktober 2026.