Wer eine App auf Rezept nutzt, vertraut ihr oft sehr Persönliches an: wie schlecht man schläft, wann Panikattacken kommen, wie es um die Stimmung steht. Genau solche Angaben könnten jetzt in fremde Hände geraten sein. Der Hamburger Anbieter HelloBetter, der mehrere digitale Gesundheitsanwendungen (DiGA) im Verzeichnis des BfArM betreibt, informiert seine Nutzerinnen und Nutzer über einen Cyberangriff mit Datenabfluss.
Was passiert ist
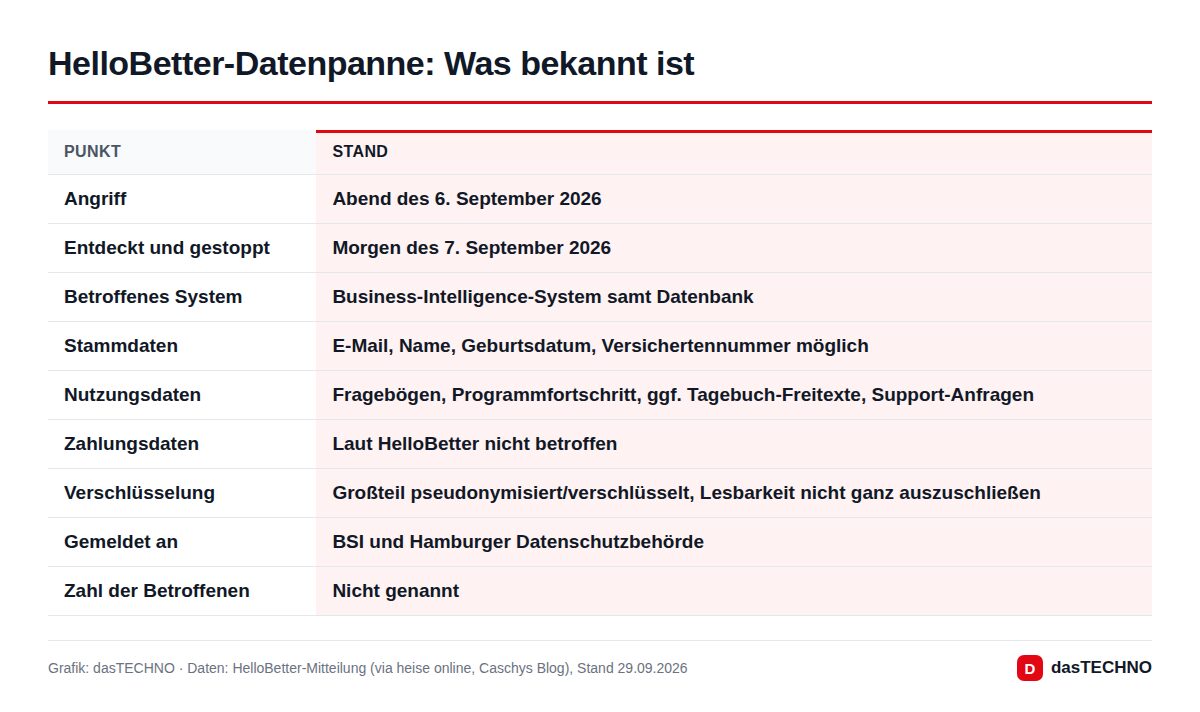
Nach Angaben des Unternehmens verschafften sich Unbekannte am Abend des 6. September 2026 Zugang zu einem Business-Intelligence-System und der dazugehörigen Datenbank. Solche Systeme bündeln Daten für Auswertungen – etwa, wie Programme genutzt werden. Am Morgen des 7. September fiel der Zugriff auf und wurde beendet. Bis dahin hatten die Angreifer laut HelloBetter bereits Daten „in erheblichem Umfang“ kopiert.
Nach Recherchen von heise online handelte es sich um ein quelloffenes BI-Werkzeug, das aus dem Internet erreichbar war. Welches Produkt genau und welche Lücke ausgenutzt wurde, nennt HelloBetter nicht. Wer hinter dem Angriff steckt, ist ebenfalls unklar; eine Erpressergruppe hat sich bislang nicht öffentlich zu dem Vorfall bekannt. Hinweise darauf, dass die Daten bereits veröffentlicht oder missbraucht wurden, gibt es nach aktuellem Stand nicht.
Auffällig ist der Zeitabstand: Zwischen Angriff und öffentlicher Information liegen gut drei Wochen. Die DSGVO verlangt, dass Betroffene „unverzüglich“ benachrichtigt werden, wenn ein hohes Risiko besteht (Artikel 34). Warum die Mitteilung erst jetzt kommt, hat das Unternehmen nicht erläutert.
Welche Daten betroffen sein können
HelloBetter unterscheidet zwei Gruppen:
| Datenart | Beispiele | Status laut HelloBetter |
|---|---|---|
| Kontakt- und Stammdaten | E-Mail-Adresse, Name, Geburtsdatum, Versichertennummer | möglicherweise betroffen |
| Inhalte aus den Programmen | Antworten in Fragebögen, Programmfortschritt | möglicherweise betroffen |
| Freitexte | Einträge aus Tagebuchfunktionen, Support-Anfragen | möglicherweise betroffen |
| Zahlungsdaten | – | nicht betroffen |
Ein erheblicher Teil der Daten lag nach Unternehmensangaben pseudonymisiert und verschlüsselt vor. Ganz ausschließen will HelloBetter aber nicht, dass die Täter Teile im Klartext sehen und bestimmten Personen zuordnen können. Wie viele Menschen betroffen sind, hat die Firma nicht mitgeteilt.
Warum der Fall so heikel ist
Bei einem gewöhnlichen Online-Shop verraten gestohlene Adressdaten wenig über die Kundschaft. Hier ist das anders: HelloBetter bietet sechs DiGA an – für Stress und Burnout, Schlafstörungen, Panikstörung, chronische Schmerzen, Depression bei Diabetes und Vaginismus. Schon die Information, dass jemand ein bestimmtes Programm nutzt, lässt Rückschlüsse auf eine Diagnose zu. Gesundheitsdaten zählen nach Artikel 9 DSGVO zu den besonders geschützten Kategorien.
Hinzu kommt die Versichertennummer. Sie ist lebenslang gültig und lässt sich nicht einfach austauschen wie ein Passwort. Zusammen mit Name und Geburtsdatum ist sie ein guter Baustein für glaubwürdige Betrugsversuche, etwa angebliche Schreiben der Krankenkasse.
Der Vorfall reiht sich in eine Serie von Angriffen auf das deutsche Gesundheitswesen und seine Dienstleister ein, zuletzt etwa bei Fresenius Medical Care und beim Datenaustauschdienst FTAPI, dessen Kunden ebenfalls aus Kliniken und Verwaltung kommen.
Was HelloBetter unternommen hat
Gemeldet wurde der Vorfall nach Unternehmensangaben an das BSI sowie an die zuständige Datenschutzaufsicht in Hamburg. Technisch wurden:
- alle potenziell betroffenen Zugangsdaten und Schlüssel ausgetauscht,
- das BI-System nur noch über eine interne Verbindung erreichbar gemacht,
- während des Angriffszeitraums angelegte Konten gelöscht,
- die Datenbank aktualisiert.
Was Betroffene jetzt tun können
- Misstrauisch bei Kontaktaufnahmen sein. Rechnen Sie mit E-Mails, Anrufen oder Briefen, die sich auf Ihre Therapie, Ihre Krankenkasse oder HelloBetter beziehen. Geben Sie keine Daten preis und rufen Sie im Zweifel selbst über eine bekannte Nummer zurück. Typische Merkmale erklärt unser Ratgeber Phishing erkennen.
- Passwort ändern. HelloBetter empfiehlt, das eigene Passwort zu wechseln – und zwar überall, wo dieselbe Kombination verwendet wird. Wo möglich, hilft eine Zwei-Faktor-Anmeldung.
- Auskunft verlangen. Nach Artikel 15 DSGVO können Sie bei HelloBetter erfragen, welche Daten über Sie gespeichert sind.
- Krankenkasse informieren, falls Ihnen verdächtige Schreiben oder Anrufe unter Bezug auf Ihre Versichertennummer auffallen.
Eine Abschaltung der Programme hat HelloBetter nicht angekündigt.
Häufige Fragen
Bin ich betroffen, wenn ich HelloBetter über meine Krankenkasse nutze?
Möglicherweise. Die Mitteilung richtet sich an Nutzerinnen und Nutzer der Programme; eine Eingrenzung auf bestimmte Programme oder Zeiträume hat HelloBetter nicht veröffentlicht. Ob Ihre Daten konkret betroffen sind, kann nur das Unternehmen beantworten.
Wurden Therapieinhalte gestohlen?
Laut HelloBetter können Fragebogenantworten, der Fortschritt in den Programmen und Freitexte aus Tagebuchfunktionen betroffen sein. Ein großer Teil davon war pseudonymisiert oder verschlüsselt.
Sind meine Bankdaten in Gefahr?
Nach Angaben des Unternehmens wurden keine Zahlungsdaten erbeutet.
Wer steckt hinter dem Angriff?
Das ist nicht bekannt. Bislang hat sich keine Gruppe öffentlich zu dem Angriff bekannt.