Ausgerechnet ein Spezialist für sicheren Dateiaustausch ist Ziel einer Ransomware-Gruppe geworden. Die FTAPI Software GmbH aus München hat einen Cyberangriff auf ihre interne IT bestätigt. Die Gruppe The Gentlemen hat das Unternehmen auf ihrer Leak-Seite im Darknet gelistet. Nach Darstellung von FTAPI ist die eigentliche Austauschplattform, über die Behörden, Kliniken und Industriebetriebe vertrauliche Dateien verschicken, aber nicht betroffen.
Was passiert ist
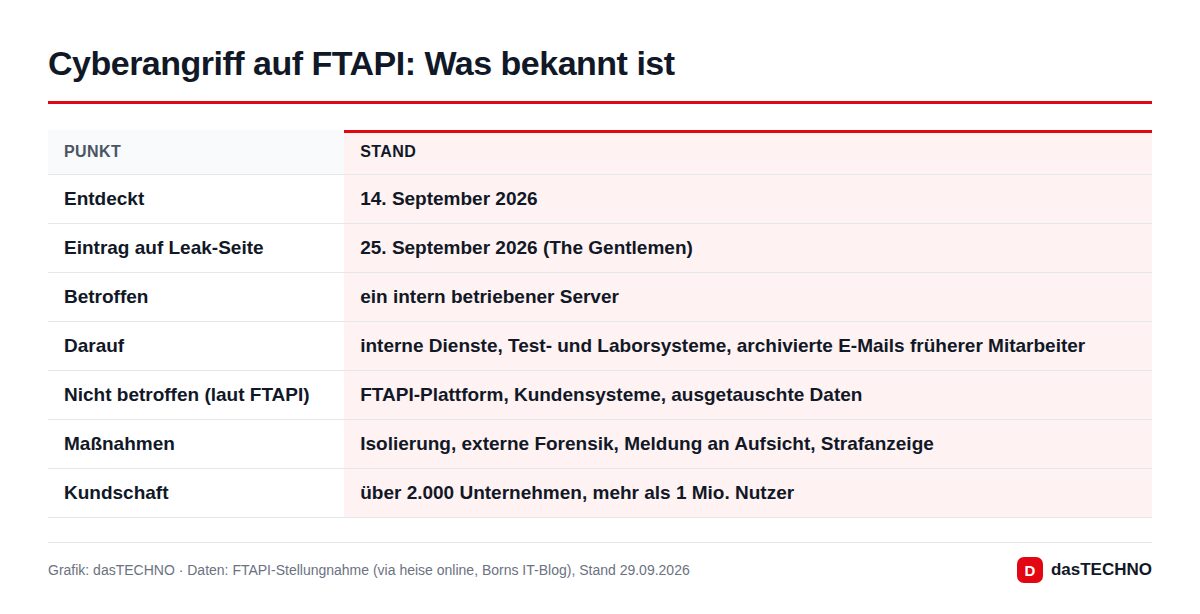
FTAPI hat den Vorfall nach eigenen Angaben am 14. September 2026 bemerkt. Unbefugte hatten sich Zugang zu einem einzelnen, lokal betriebenen Server verschafft und darauf Ransomware ausgeführt. Das Unternehmen hat die betroffenen Systeme nach eigener Aussage sofort vom Netz genommen und externe Forensiker beauftragt.
Am 25. September tauchte FTAPI auf der Leak-Seite von The Gentlemen auf, wie der Blogger Günter Born dokumentiert hat. Laut heise online lief dort zum Zeitpunkt der Berichterstattung ein Countdown von etwa fünf Tagen. Was nach dessen Ablauf passieren soll, ist offen. Bei solchen Gruppen folgt darauf üblicherweise die Veröffentlichung erbeuteter Daten. Ob Lösegeld gefordert oder gezahlt wurde, hat FTAPI nicht mitgeteilt. Wie die Angreifer ins Netz gekommen sind, ist ebenfalls noch unbekannt.
Was betroffen ist – und was nicht
Nach Angaben von FTAPI befanden sich auf dem kompromittierten Server:
- Systeme für interne Dienste
- Test- und Laborumgebungen ohne Produktivdaten
- archivierte E-Mail-Korrespondenz ehemaliger Mitarbeiter
Gerade der letzte Punkt ist für Kunden relevant: In alten Mails können Namen von Ansprechpartnern, Projektdetails oder Hinweise auf Kundenbeziehungen stehen. FTAPI selbst betont: „Die FTAPI-Plattform, Kundensysteme und die darüber ausgetauschten Daten waren nicht betroffen.“ Die Prüfung der Kundensysteme sei abgeschlossen, Hinweise auf eine Kompromittierung habe man dort nicht gefunden. Die Plattform lief während des gesamten Vorfalls weiter.
Das Unternehmen hat seine Kunden und Partner informiert, die Datenschutzaufsicht eingeschaltet und Strafanzeige erstattet.
Warum der Fall mehr als ein Einzelfall ist
FTAPI wurde 2010 gegründet und zählt nach eigenen Angaben über 2.000 Unternehmen mit mehr als einer Million Nutzern zu seinen Kunden – vor allem aus öffentlicher Verwaltung, Gesundheitswesen und Industrie. Die Software wird genau dort eingesetzt, wo E-Mail-Anhänge aus Datenschutzgründen tabu sind: Befunde, Verträge, Personalakten.
Auch wenn die Plattform intakt geblieben ist, bleibt ein Risiko: Wer weiß, welche Organisation mit FTAPI arbeitet und wer dort Ansprechpartner war, kann sehr glaubwürdige Phishing-Mails schreiben – etwa eine gefälschte Download-Benachrichtigung „Sie haben eine sichere Datei erhalten“. FTAPI rät seinen Kunden laut Born ausdrücklich, auf solche Nachrichten zu achten.
Was FTAPI-Kunden jetzt tun sollten
- Download-Links prüfen. Echte Benachrichtigungen führen auf die bekannte FTAPI-Instanz Ihrer Organisation. Im Zweifel die Adresse selbst eintippen statt zu klicken.
- Mitarbeitende warnen. Besonders Teams, die regelmäßig Dateien über FTAPI empfangen, sollten die Masche kennen. Allgemeine Merkmale erklärt unser Ratgeber Phishing erkennen.
- Konten absichern. Wo möglich, Zwei-Faktor-Anmeldung aktivieren.
- Kontakt zum Anbieter. Ob Ihre Organisation in den archivierten Mails vorkommt, kann nur FTAPI beantworten.
Wer ist The Gentlemen?
The Gentlemen tauchte laut einer Analyse von Palo Alto Networks (Unit 42) im Juli 2025 auf und arbeitet seit September 2025 als Ransomware-as-a-Service: Partner führen die Angriffe aus und dürfen laut Unit 42 90 Prozent der Lösegelder behalten. Bis Juli 2026 hat die Gruppe demnach 580 Opfer in 77 Ländern für sich reklamiert, am häufigsten aus der Industrie. Typische Einfallstore sind Schwachstellen in Firewalls und VPN-Geräten, gestohlene Zugangsdaten und Brute-Force-Angriffe.
Der Fall reiht sich in eine Serie von Angriffen auf deutsche Unternehmen ein, zuletzt etwa beim Lieferdienst Flink und bei Fresenius Medical Care. Auch Anbieter von Dateiaustausch-Software stehen im Fokus, wie die Warnung vor Kiteworks-Servern gezeigt hat.
Häufige Fragen
Sind über FTAPI verschickte Dateien in Gefahr?
Laut FTAPI nein. Betroffen war ein interner Server; die Plattform und die darüber ausgetauschten Daten waren nach Unternehmensangaben nicht betroffen.
Muss ich als Empfänger einer FTAPI-Datei etwas tun?
Nicht unmittelbar. Seien Sie aber bei unerwarteten Download-Links besonders vorsichtig und fragen Sie beim Absender nach, wenn Ihnen etwas merkwürdig vorkommt.
Werden Daten veröffentlicht?
Das ist offen. The Gentlemen führt FTAPI mit einem Countdown auf der Leak-Seite. Was die Gruppe tatsächlich erbeutet hat, ist nicht unabhängig bestätigt.
Wie kamen die Angreifer ins Netz?
Das hat FTAPI bisher nicht mitgeteilt; die forensische Untersuchung läuft noch.