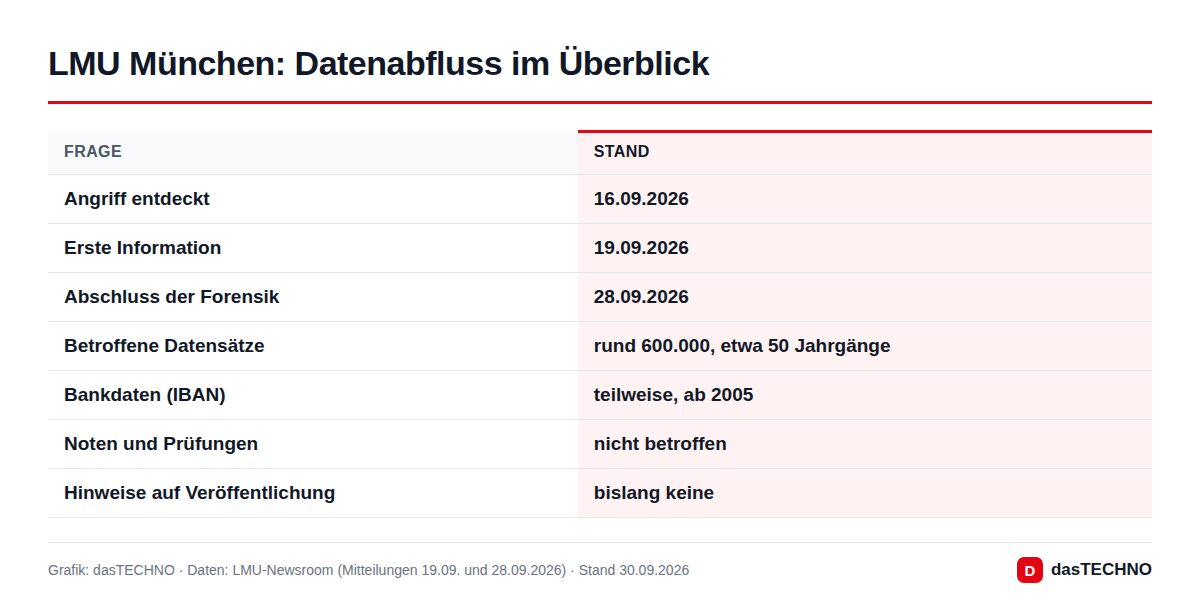
Wer irgendwann seit Mitte der 1970er-Jahre an der Ludwig-Maximilians-Universität München eingeschrieben war, muss davon ausgehen, dass seine Stammdaten jetzt in fremden Händen liegen. Die LMU hat die forensische Untersuchung des Cyberangriffs vom September abgeschlossen: Abgeflossen ist nach ihren Angaben der gesamte Bestand des Immatrikulationssystems – rund 600.000 Datensätze aktueller und ehemaliger Studierender aus etwa fünf Jahrzehnten.
Was bisher bekannt ist
Entdeckt wurde der Angriff am 16. September 2026. Die Universität trennte die betroffenen Systeme nach eigener Darstellung sofort vom Netz und informierte am 19. September erstmals öffentlich über einen Datenschutzvorfall. Damals war noch offen, wie viele Menschen betroffen sind. Seit dem 22. September musste die LMU davon ausgehen, dass tatsächlich Daten abgegriffen wurden; mit dem Update vom 28. September nannte sie schließlich die Größenordnung.
Wer hinter dem Angriff steckt und wie die Täter in das System gelangt sind, hat die LMU nicht mitgeteilt. Die Hochschule lässt das Darknet nach eigenen Angaben laufend beobachten und hat bislang keine Hinweise auf eine Veröffentlichung oder einen Missbrauch der Daten gefunden. Ausschließen will sie einen späteren Missbrauch aber ausdrücklich nicht. Informiert wurden die zuständigen Ermittlungs- und Aufsichtsbehörden; welche genau, nennt die Universität nicht.
Welche Daten betroffen sind
Wie viel über eine einzelne Person gespeichert war, hängt vom Jahr der Einschreibung ab. Bei sehr alten Datensätzen (bis 1994) liegen laut LMU nur Stammdaten und der Semesterverlauf vor. Ab 2005 wurde deutlich mehr erfasst, darunter teilweise Bankverbindungen.
| Datenart | Beispiele | Status laut LMU |
|---|---|---|
| Identität | Name, Geburtsdatum, Geschlecht, Geburtsort bzw. -land | betroffen |
| Kontakt | Anschrift, Telefonnummer, LMU-Mailadresse | betroffen |
| Bankdaten | IBAN, Name des Kontoinhabers | teilweise, ab 2005 |
| Weitere Nummern | Krankenversicherungsnummer, BAföG-Nummer | in einzelnen Fällen |
| Studium | Studienverlauf, frühere Schul- und Hochschulabschlüsse | betroffen |
| Beurlaubungen | angegebene Gründe (können Gesundheitsangaben enthalten) | in einzelnen Fällen |
| Leistungen | Noten, Prüfungsinformationen, Lehrinhalte | nicht betroffen |
| Zugangsdaten | Passwörter | nicht betroffen |
Heikel sind vor allem zwei Punkte. Erstens die Beurlaubungsgründe: Wer sich etwa wegen Krankheit beurlauben ließ, hat dafür womöglich Angaben gemacht, die nach Artikel 9 DSGVO als besonders schützenswert gelten. Zweitens die Kombination aus Name, Anschrift und IBAN – genau das, was Betrüger für glaubwürdige Lastschriften oder gefälschte Zahlungsaufforderungen brauchen.
Was das für Betroffene bedeutet
Ein gestohlener Datensatz ohne Passwort wirkt auf den ersten Blick harmlos. Das Risiko liegt woanders: Die Täter wissen, wo jemand studiert hat, wann und oft auch was. Damit lassen sich sehr überzeugende Nachrichten bauen – etwa eine angebliche Mail der Studierendenkanzlei zu „offenen Semesterbeiträgen“ oder ein Schreiben zu BAföG-Rückforderungen. Viele Alumni haben die LMU-Adresse längst vergessen und rechnen nicht damit, dass ausgerechnet ihre Uni-Daten von damals für Betrug genutzt werden.
- Kontoauszüge prüfen. Wer seit 2005 an der LMU eingeschrieben war, sollte in den kommenden Monaten auf unbekannte Lastschriften achten. Unberechtigte SEPA-Lastschriften können Sie bei Ihrer Bank in der Regel innerhalb von acht Wochen zurückgeben lassen, bei fehlendem Mandat auch länger – Details kennt Ihre Bank.
- Bei Nachrichten mit LMU-Bezug misstrauisch sein. Die Universität rät ausdrücklich zur Vorsicht bei Anhängen und Links. Klicken Sie nicht auf Zahlungsaufforderungen, sondern melden Sie sich im Zweifel direkt über die bekannten Portale an. Typische Merkmale erklärt unser Ratgeber Phishing erkennen.
- Anrufe hinterfragen. Auch Telefonnummern sind betroffen. Geben Sie am Telefon keine TANs, Passwörter oder Kontodaten heraus.
- Konten absichern. Passwörter waren laut LMU nicht Teil des Datenabflusses. Wer die LMU-Mail aber noch nutzt, profitiert trotzdem von einer Zwei-Faktor-Anmeldung. Falls doch etwas passiert, hilft unser Leitfaden Konto gehackt – was tun?
- Auskunft verlangen. Nach Artikel 15 DSGVO können Sie bei der LMU erfragen, welche Daten über Sie gespeichert waren. Für Fragen zum Vorfall nennt die Universität die Adresse cybersicherheit@lmu.de.
Eine individuelle Benachrichtigung aller 600.000 Betroffenen hat die LMU nicht angekündigt. Sie will Betroffene nach eigenen Angaben unmittelbar informieren, sobald sich Hinweise auf einen Missbrauch ergeben.
Wie es an der Uni weitergeht
Der Angriff traf nicht nur die Daten, sondern auch den Studienbetrieb kurz vor Semesterbeginn. Die Bearbeitung von Einschreibungen läuft inzwischen wieder. Die Evaluationssysteme EvaSys und EvaExam sind seit dem 28. September zurück. Das Vorlesungsverzeichnis LSF wird am 30. September schrittweise wieder freigeschaltet – zunächst für Koordinatorinnen und Koordinatoren, ab 15 Uhr für Studierende, anfangs nur aus dem Campusnetz bzw. per VPN. Für OpenCampus und Apte laufen noch Sicherheitsprüfungen, das Campusportal der Medizinischen Fakultät ist noch nicht wieder verfügbar.
Einordnung: Hochschulen als beliebtes Ziel
Deutsche Hochschulen sind seit Jahren ein häufiges Ziel von Cyberangriffen. Sie betreiben große, historisch gewachsene IT-Landschaften mit vielen offenen Diensten und haben gleichzeitig begrenzte Budgets für Sicherheit. Die Besonderheit im Fall der LMU ist die schiere Tiefe des Archivs: Dass Daten aus rund 50 Jahren in einem einzigen, aus dem Netz angreifbaren System lagen, dürfte die Frage aufwerfen, wie lange Hochschulen Bankverbindungen und Beurlaubungsgründe ehemaliger Studierender überhaupt aufbewahren müssen. Die DSGVO verlangt, Daten nur so lange zu speichern, wie es für den Zweck nötig ist.
Der Fall reiht sich in eine Serie von Datenabflüssen bei Einrichtungen mit besonders sensiblen Daten ein, zuletzt etwa beim DiGA-Anbieter HelloBetter und beim Datenaustauschdienst FTAPI.
Häufige Fragen
Bin ich betroffen, wenn ich vor Jahrzehnten an der LMU studiert habe?
Sehr wahrscheinlich ja. Laut LMU umfasst der abgeflossene Bestand Datensätze aus rund 50 Jahren, also nahezu alle Studierenden seit Mitte der 1970er-Jahre. Bei sehr alten Einträgen (bis 1994) sind nur Stammdaten und Semesterverlauf gespeichert.
Sind meine Noten oder mein Zeugnis betroffen?
Nein. Prüfungsinformationen, Lehrinhalte und individuelle Leistungen sind nach Angaben der Universität nicht Teil des Datenabflusses.
Muss ich mein Bankkonto wechseln?
Das ist in der Regel nicht nötig. Mit einer IBAN allein kann niemand Geld abheben. Prüfen Sie aber Ihre Kontoauszüge auf unbekannte Lastschriften und lassen Sie diese bei Bedarf über Ihre Bank zurückbuchen. Im Zweifel beraten Sie Ihre Bank oder eine Verbraucherzentrale.
Werde ich von der LMU angeschrieben?
Eine Benachrichtigung aller Betroffenen hat die LMU nicht angekündigt. Sie will sich melden, falls es Hinweise auf einen Missbrauch gibt. Fragen beantwortet sie unter cybersicherheit@lmu.de.
Wer steckt hinter dem Angriff?
Das ist nicht bekannt. Die LMU hat weder Täter noch den Angriffsweg genannt; die Ermittlungsbehörden sind eingeschaltet.
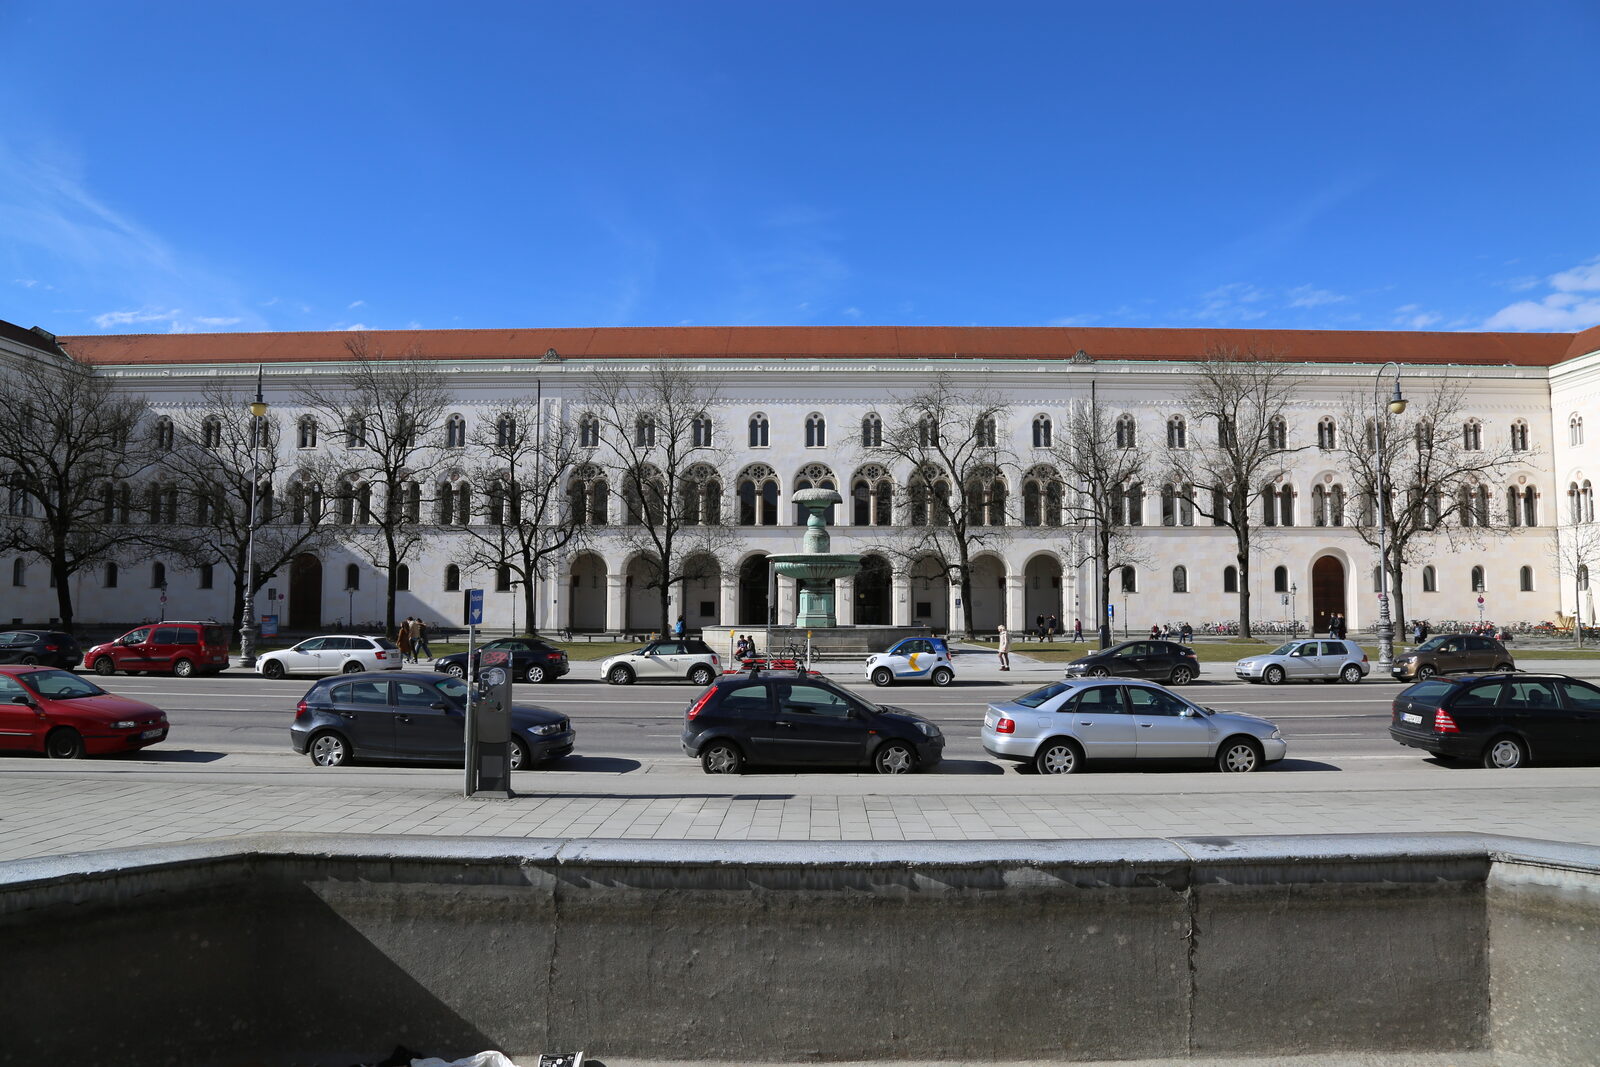
Titelbild: Wikiolo, CC BY-SA 3.0, via Wikimedia Commons.