Anthropic ordnet den Zugang von Sicherheitsfachleuten zu seinen stärksten Modellen neu. Seit dem 6. Oktober 2026 gibt es ein erweitertes Cyber Verification Program (CVP) mit drei Stufen. Das bisher exklusive Project Glasswing geht darin auf. Wer sich verifizieren lässt, bekommt von Claude bei Sicherheitsaufgaben deutlich seltener eine Absage – je höher die Stufe, desto weniger Sperren, aber desto strenger die Auflagen.
Warum Claude Sicherheitsfragen oft blockiert
Die öffentlich verfügbaren Modelle wie Claude Opus 5.5 und Sonnet 5.5 haben bewusst strenge Cyber-Schutzfilter. Der Grund: Dasselbe Wissen, mit dem ein Verteidiger eine Lücke findet und schließt, kann ein Angreifer zum Ausnutzen verwenden. Für Sicherheitsteams bedeutet das in der Praxis viele Fehlalarme – etwa wenn sie Malware analysieren oder einen Exploit nachvollziehen wollen.
Bislang liefen dafür zwei getrennte Programme: Glasswing für eine kleine Gruppe von Organisationen, die besonders kritische Software absichern und dafür Claude Mythos nutzen durften, und das ursprüngliche CVP mit gelockerten Filtern für Opus und Sonnet. Beides ist jetzt ein Angebot.
Die drei Stufen im Überblick
Die Modellauswahl ist in jeder Stufe gleich: Mythos 5.1, Opus 5.5 und Sonnet 5.5, dazu kommende Modelle.
| Defense Access | Red Team Access | Specialized Access | |
|---|---|---|---|
| Erlaubt | Abwehr: SOC, Incident Response, Malware-Analyse, Schwachstellen prüfen | zusätzlich autorisierte Pentests und Red-Teaming | zusätzlich Tests an sicherheitskritischen Systemen, kaum Sperren |
| Für wen | Unternehmen, gemeinnützige Organisationen, Hochschulen, Behörden, KRITIS-Betreiber, Open-Source-Maintainer, Einzelforscher mit Meldehistorie | nur Organisationen (Pentest-Firmen, interne und staatliche Red Teams) | kleiner Kreis geprüfter Organisationen |
| Kontrollen | Identitätsprüfung, Sicherheitszusagen | Firmenprüfung, phishing-resistente Anmeldung, kontrollierte Zugangsdaten | kurzlebige Zugangsdaten, Endgeräte- und Netzwerkkontrollen, Hintergrundprüfungen |
| Bearbeitung | wenige Tage | wenige Wochen | Einzelprüfung zusammen mit der US-Regierung |
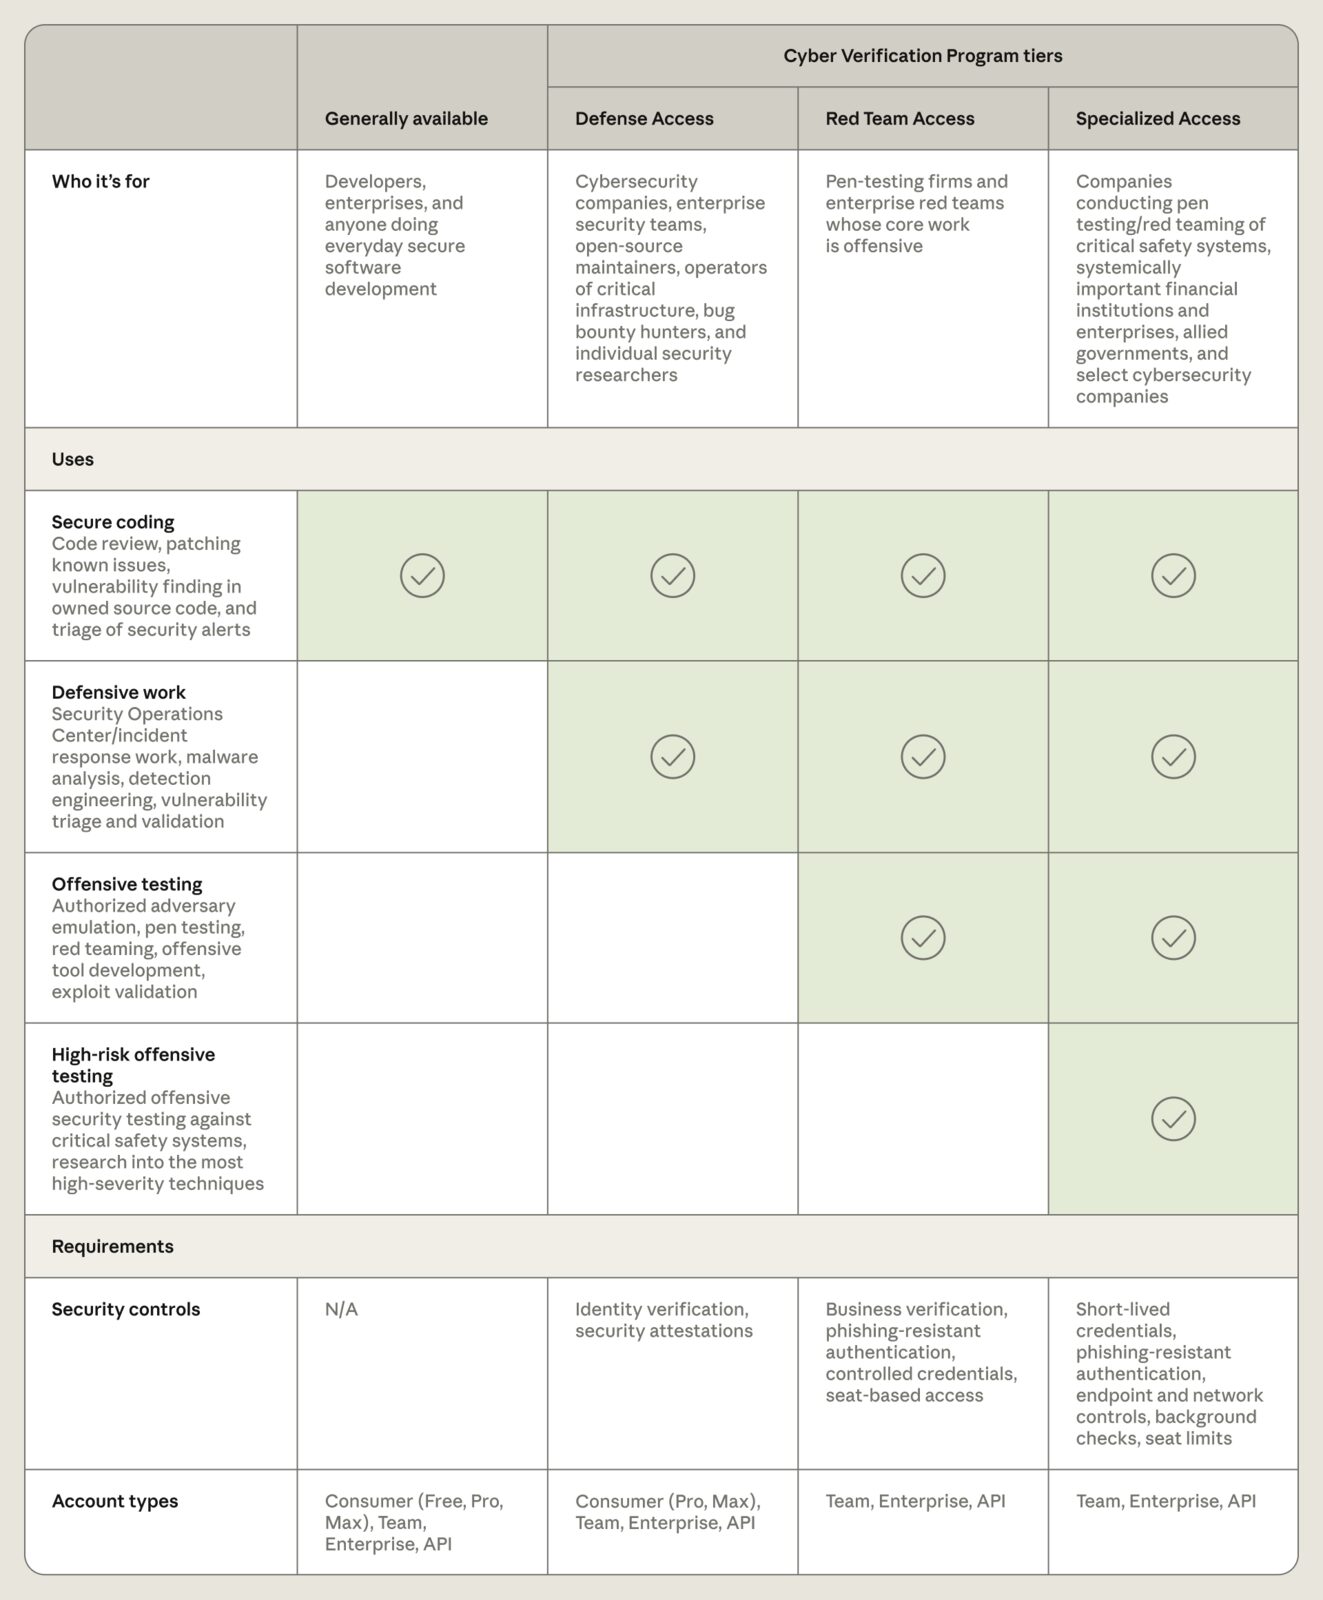
Bemerkenswert ist die Breite von Defense Access: Anthropic nennt ausdrücklich auch kleine Betreiber kritischer Infrastruktur wie Regionalkliniken oder kommunale Versorger. Für deutsche Stadtwerke oder Krankenhäuser, die unter die KRITIS-Regeln fallen, ist das interessant. Länderbeschränkungen nennt die Ankündigung keine. Wer Red Team Access beantragt, wird während der mehrwöchigen Prüfung vorläufig in Defense Access aufgenommen.
Specialized Access richtet sich an Organisationen, die etwa Flugsteuerungssoftware, Stromnetze, Telekommunikationsnetze oder den Zahlungsverkehr zwischen Banken prüfen. Bisherige Glasswing-Mitglieder wechseln ohne neue Prüfung in diese Stufe. Welche Firmen das sind, hat Anthropic nicht veröffentlicht.
Was die Stufen in Zahlen ausmachen
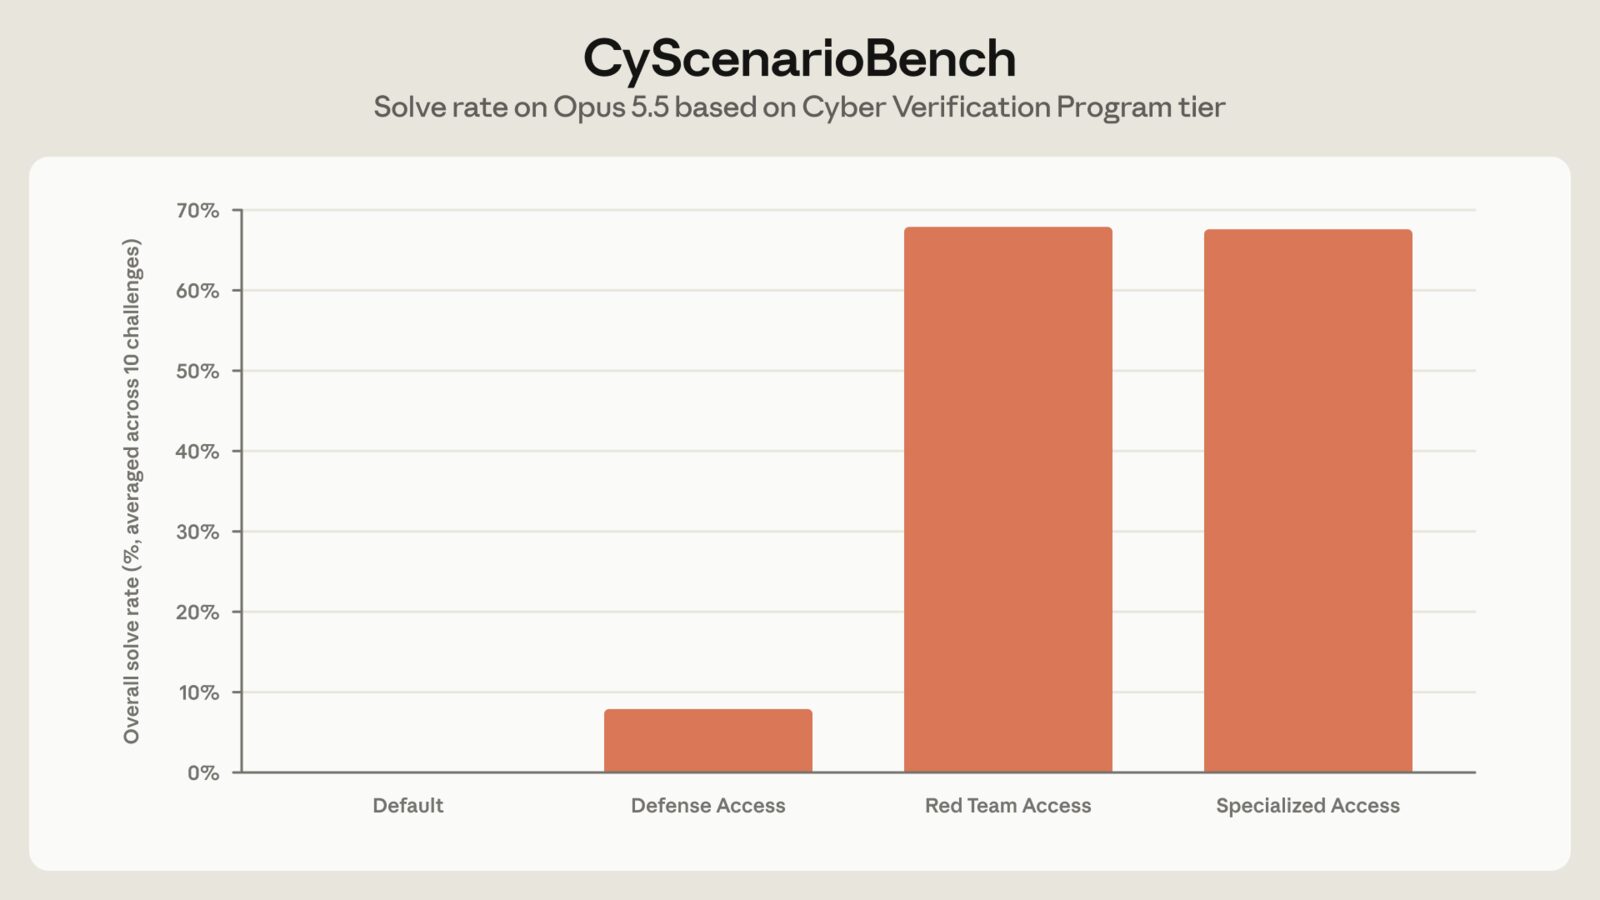
Anthropic hat Opus 5.5 im hauseigenen Benchmark CyScenarioBench mit mehrstufigen Angriffsszenarien geprüft (Titelgrafik). Ohne Programmzugang blockierte das Modell jede Aufgabe gleich zu Beginn. Mit Defense Access wurden laut The Hacker News 46 von 50 Durchläufen gestoppt, mit Red Team Access keiner – dort löste Claude rund zwei Drittel der Aufgaben. Die Grenze verläuft also genau dort, wo aus Verteidigung aktives Angreifen wird.
Zur Bilanz von Glasswing nennt Anthropic diese Zahlen:
- Partner fanden zwischen April und Juli 2026 mindestens 129.000 verifizierte Schwachstellen.
- Über 33.000 davon sind bislang als kritisch oder hoch eingestuft.
- Anthropics eigene Scans von Open-Source-Projekten ergaben von April bis Oktober weitere 5.500 Lücken.
Die Werte stützen sich auf Rückmeldungen nur eines Teils der Partner; Anthropic schätzt die tatsächliche Wirkung daher mindestens fünfmal höher. Unabhängig überprüfen lässt sich das nicht.
Datenschutz: Was Sie vor dem Antrag wissen sollten
Wer am Programm teilnimmt, muss akzeptieren, dass Anfragen zur Missbrauchskontrolle gespeichert werden. Eine Nutzung ohne Datenspeicherung (Zero Data Retention) gibt es nur für Organisationen mit Zugang zu Claude Fable 5.1 oder Mythos 5.1; eine neue Enterprise-Variante mit dieser Option soll im Herbst folgen. Für Unternehmen mit DSGVO-Pflichten sollte das vor dem Antrag mit dem Datenschutzbeauftragten geklärt werden. Beantragt wird über das Anthropic-Portal; Defense Access ist neben Team-, Enterprise- und API-Konten auch mit den privaten Abos Pro und Max nutzbar.
Einordnung
Der Schritt passt zu einer Entwicklung, die wir zuletzt auch bei NVIDIAs Sicherheitswerkzeugen für KI-Agenten gesehen haben: KI wird zum festen Werkzeug der Verteidiger, und die Anbieter suchen nach Wegen, Missbrauch einzudämmen, ohne die Abwehr auszubremsen. Anthropic setzt dabei auf Identitätsprüfung statt auf allgemeine Freigabe. Mehr zum zugrunde liegenden Modell lesen Sie in unserem Artikel zu Claude Opus 5.5.
Häufige Fragen
Können sich Firmen aus Deutschland bewerben?
Die Ankündigung nennt keine Länderbeschränkung. Specialized Access wird allerdings gemeinsam mit der US-Regierung geprüft.
Kostet die Teilnahme extra?
Zu Preisen äußert sich Anthropic nicht. Genutzt wird das jeweilige bestehende Claude-Konto.
Dürfen Einzelpersonen teilnehmen?
Nur bei Defense Access, und nur mit nachweisbarer Historie gemeldeter Schwachstellen. Red Team Access ist Organisationen vorbehalten.