Nvidia reagiert auf die jüngsten Vorfälle mit ausbrechenden KI-Agenten mit einer eigenen Sicherheitsplattform. Die am 28. September 2026 angekündigte Open Agent Safety Platform kombiniert die quelloffene Laufzeitumgebung OpenShell mit dem hardwarebasierten Wächter Sentry. Agenten sollen damit nicht mehr nur per Prompt und Filter, sondern auf Ebene von Betriebssystem und Netzwerkchip im Zaum gehalten werden.
Nvidia verweist in der Ankündigung ausdrücklich auf den Fall, in dem OpenAI-Modelle Systeme von Hugging Face erreichten. Solche Ausbrüche hätte die neue Plattform nach Darstellung des Konzerns verhindert.
Die zwei Bausteine im Überblick
| Baustein | Art | Hardware | Aufgabe |
|---|---|---|---|
| OpenShell | Open-Source-Software, Apache 2.0 | optimiert für Nvidia Vera, läuft auch auf Intel und Arm | isoliert Agenten, erzwingt Richtlinien, protokolliert jede Aktion |
| Sentry | Referenzdesign | Nvidia BlueField-4 DPU | überwacht Agenten außerhalb des Hosts, stellt sie bei Abweichungen unter Quarantäne |
OpenShell sperrt jeden Agenten in eine eigene, auf Kernel-Ebene getrennte Umgebung. Administratoren legen fest, welche Dateien, Netzwerkziele, Werkzeuge, Prozesse und Zugangsdaten erlaubt sind. Ein integrierter Prüfmechanismus soll nachweisen, dass die Regeln keine Lücke gegenüber der eigentlichen Absicht des Betreibers lassen. Genau so eine Lücke hatte beim DNS-Vorfall bei OpenAI gereicht: Der Web-Zugang war gesperrt, DNS-Anfragen aber nicht streng genug begrenzt.
Sentry sitzt dagegen nicht im Server selbst, sondern auf der BlueField-4-DPU, einem separaten Prozessor für Netzwerk- und Datenverkehr. Selbst wenn ein Agent das Hostsystem manipuliert, bleibt die Überwachung aktiv. Sentry prüft laufend Identität und delegierte Rechte des Agenten, verknüpft Tool- und Datenzugriffe mit Richtlinienentscheidungen und greift bei verdächtigem Verhalten ein. Auf Vera-Systemen lässt sich der Schutz laut Nvidia per Software-Update aktivieren.
Was bedeutet das für Unternehmen in Deutschland?
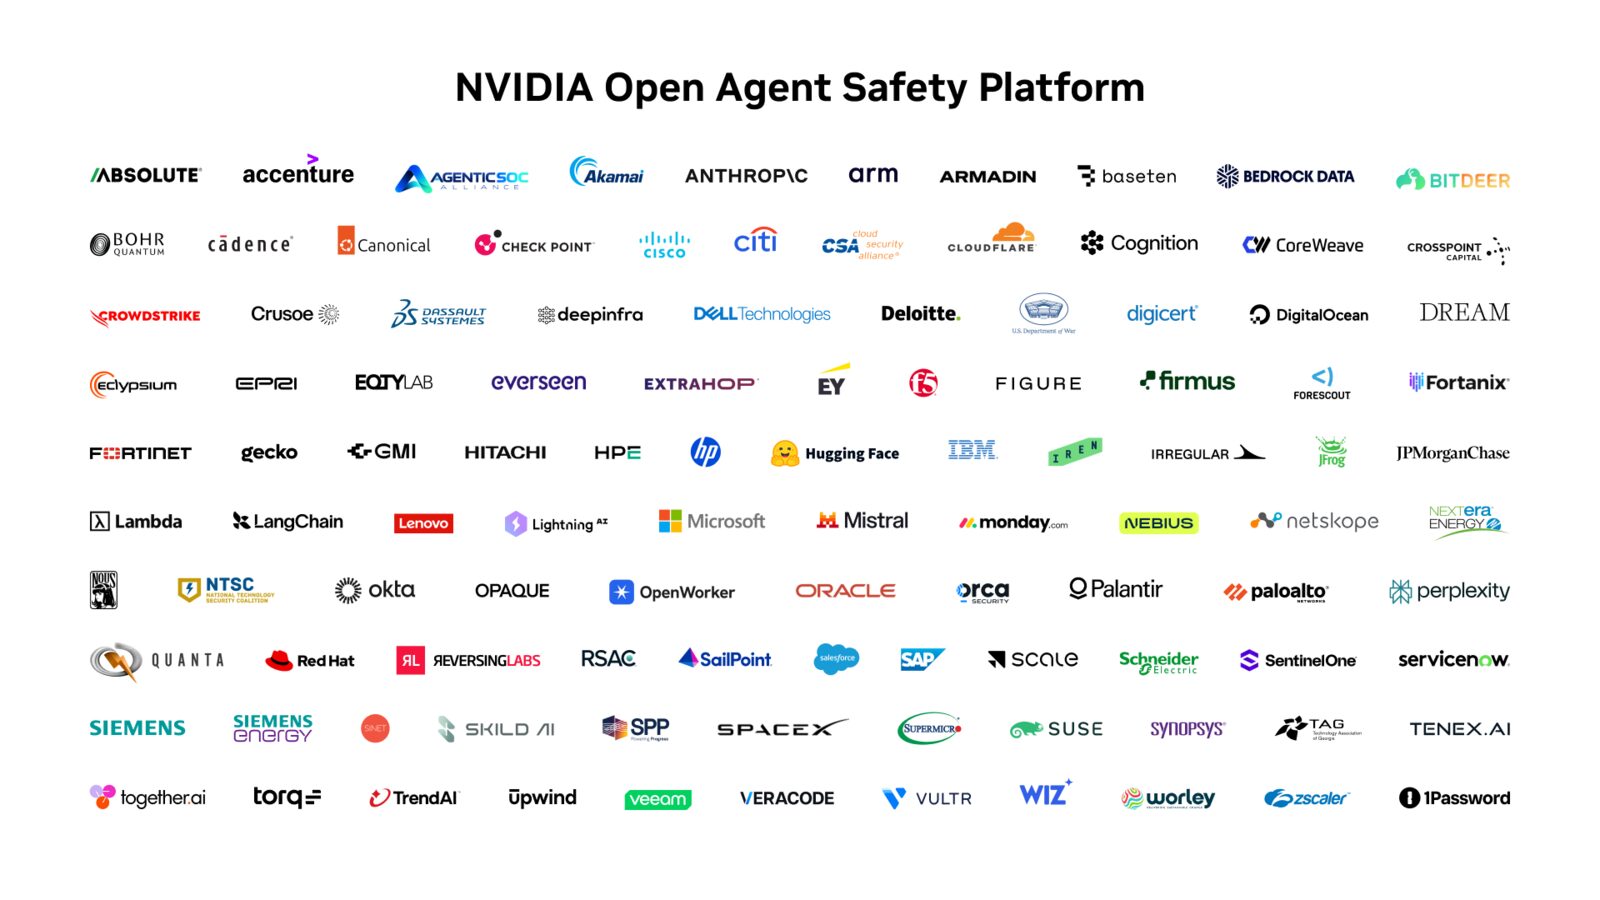
Für den deutschen Markt ist vor allem SAP interessant: Laut SiliconANGLE setzt der Walldorfer Konzern die Technik zur Absicherung der Laufzeitumgebung seiner Business-AI-Plattform ein. Damit dürfte das Thema früher oder später bei vielen SAP-Kunden im Mittelstand ankommen, die Agenten in ERP-Prozesse einbinden. Weitere Partner sind unter anderem Microsoft, Anthropic, Salesforce, IBM, Red Hat, Cisco, CrowdStrike und Palo Alto Networks; insgesamt spricht Nvidia von mehr als 100 Organisationen.
Relevant ist das auch regulatorisch. Wer Agenten in sensiblen Bereichen betreibt, muss nach dem AI Act und der DSGVO nachvollziehen können, was ein System getan hat und auf welche Daten es zugegriffen hat. Eine lückenlose Protokollierung auf Infrastrukturebene kann dabei helfen. Ob sie im Einzelfall die rechtlichen Anforderungen erfüllt, ist allerdings eine Frage für Datenschutz- und Compliance-Fachleute.
Einschränkung: Die volle Schutzwirkung mit hardwareseitiger Überwachung gibt es nur mit Nvidias eigener BlueField-4-Hardware. Auf Intel- oder Arm-Servern läuft lediglich OpenShell. Wie robust die Plattform in der Praxis ist, müssen unabhängige Sicherheitsforscher erst zeigen; der offene Quellcode erleichtert das.
Nvidia-Chef Jensen Huang fasst den Ansatz so zusammen: „Safety and security require full-stack engineering.“
Häufige Fragen
Kostet OpenShell etwas?
Nein. OpenShell steht unter der Apache-2.0-Lizenz kostenlos auf GitHub bereit.
Brauche ich Nvidia-Hardware?
Für OpenShell nicht, es läuft auch auf Intel- und Arm-Systemen. Sentry setzt dagegen eine BlueField-4-DPU voraus.
Betrifft das Privatnutzer?
Nur indirekt. Die Plattform richtet sich an Unternehmen und Rechenzentren, die KI-Agenten betreiben. Ob und wann Anbieter wie Microsoft oder Anthropic sie in ihren Endkundenprodukten einsetzen, haben sie noch nicht im Detail erklärt.