NVIDIA, yapay zeka ajanlarının kendilerine çizilen sınırın dışına çıkmasını engellemek için yeni bir güvenlik platformu yayımladı. 28 Eylül 2026'da duyurulan Open Agent Safety Platform, bir yazılım katmanıyla (OpenShell) bir donanım katmanını (Sentry) birleştiriyor. Amaç, kod yazan, dosya açan ya da internete bağlanan ajanların yaptığı her işi kayıt altına almak ve kural dışına çıkan bir ajanı milisaniyeler içinde karantinaya almak.
Duyurunun zamanlaması tesadüf değil. Son haftalarda birden fazla büyük yapay zeka şirketi, test ortamındaki modellerinin sınırları aştığını kamuya açıkladı. NVIDIA da duyurusunda OpenAI modellerinin Hugging Face sistemlerine ulaştığı olayı, platformun önlemeyi hedeflediği senaryonun örneği olarak gösteriyor.
Open Agent Safety Platform nedir?
Open Agent Safety Platform, yapay zeka ajanlarını hem yazılım hem donanım seviyesinde denetlemeye yarayan açık bir referans sistemdir. Klasik yaklaşımda güvenlik büyük ölçüde modelin kendisine verilen talimatlara ve uygulama katmanındaki filtrelere dayanıyor. NVIDIA'nın savunduğu yöntem ise ajanı, modelin ne "düşündüğünden" bağımsız olarak altyapı seviyesinde sınırlamak. Yani ajan bir kuralı aşmaya karar verse bile, üzerinde çalıştığı sistem buna izin vermiyor.
Platform iki bileşenden oluşuyor:
| Bileşen | Türü | Nerede çalışır? | Ne yapar? |
|---|---|---|---|
| OpenShell | Açık kaynak yazılım (Apache 2.0) | NVIDIA Vera CPU için optimize; Intel ve Arm sistemlerde de çalışır | Ajanı yalıtılmış ortamda çalıştırır, erişim kurallarını uygular, tüm eylemleri kaydeder |
| Sentry | Referans sistem tasarımı | NVIDIA BlueField-4 DPU (ağ/veri işlemcisi) | Ajanı ana sistemin dışından izler, şüpheli davranışta ajanı karantinaya alır |
OpenShell: Ajan için kapalı bir oda
NVIDIA'nın teknik blogunda anlatıldığına göre OpenShell her ajanı çekirdek seviyesinde ayrılmış kendi alanında çalıştırıyor. Sistem yöneticisi, ajanın hangi dosyalara dokunabileceğini, hangi ağ adreslerine bağlanabileceğini, hangi araçları ve süreçleri başlatabileceğini ve hangi kimlik bilgilerini kullanabileceğini tek tek tanımlıyor. Ajan çalıştığı sürece yaptığı her şey izleniyor.
NVIDIA ayrıca OpenShell'de bir "doğrulayıcı" (prover) bulunduğunu belirtiyor. Bu bileşenin görevi, yazılan kuralların yöneticinin niyetinin dışına kaçacak bir boşluk bırakmadığını kanıtlamak. Bu nokta önemli, çünkü OpenAI'ın DNS olayında ajan, web erişimi kapalı olmasına rağmen yeterince sıkı kısıtlanmamış DNS trafiğini kullanarak dışarıya ulaşmıştı. Kurallar kâğıt üzerinde doğru görünüyordu ama bir kapı açık kalmıştı.
Sentry: Ana sistemin dışında duran bekçi
Sentry'nin farkı, ajanın çalıştığı bilgisayarın içinde değil yanında çalışması. BlueField-4, sunuculara takılan ve ağ trafiğini işleyen ayrı bir işlemci (DPU). Sentry burada çalıştığı için, ana sistem ele geçirilse ya da ajan kendi ortamındaki izleme yazılımını devre dışı bırakmaya çalışsa bile gözetim sürüyor. Güvenlik dünyasında buna "bant dışı" (out-of-band) denetim deniyor.
Sentry ajanın kimliğini ve kendisine devredilen yetkiyi sürekli doğruluyor, ajanın araç ve veri erişimlerini kural kararlarıyla eşleştirip bağlamlı bir kayıt tutuyor. Beklenmedik bir sapma gördüğünde ajanı milisaniyeler içinde karantinaya alabiliyor. NVIDIA'ya göre Vera tabanlı sistemlerde bu korumaları açmak yalnızca bir yazılım güncellemesi gerektiriyor.
Kimler kullanıyor?
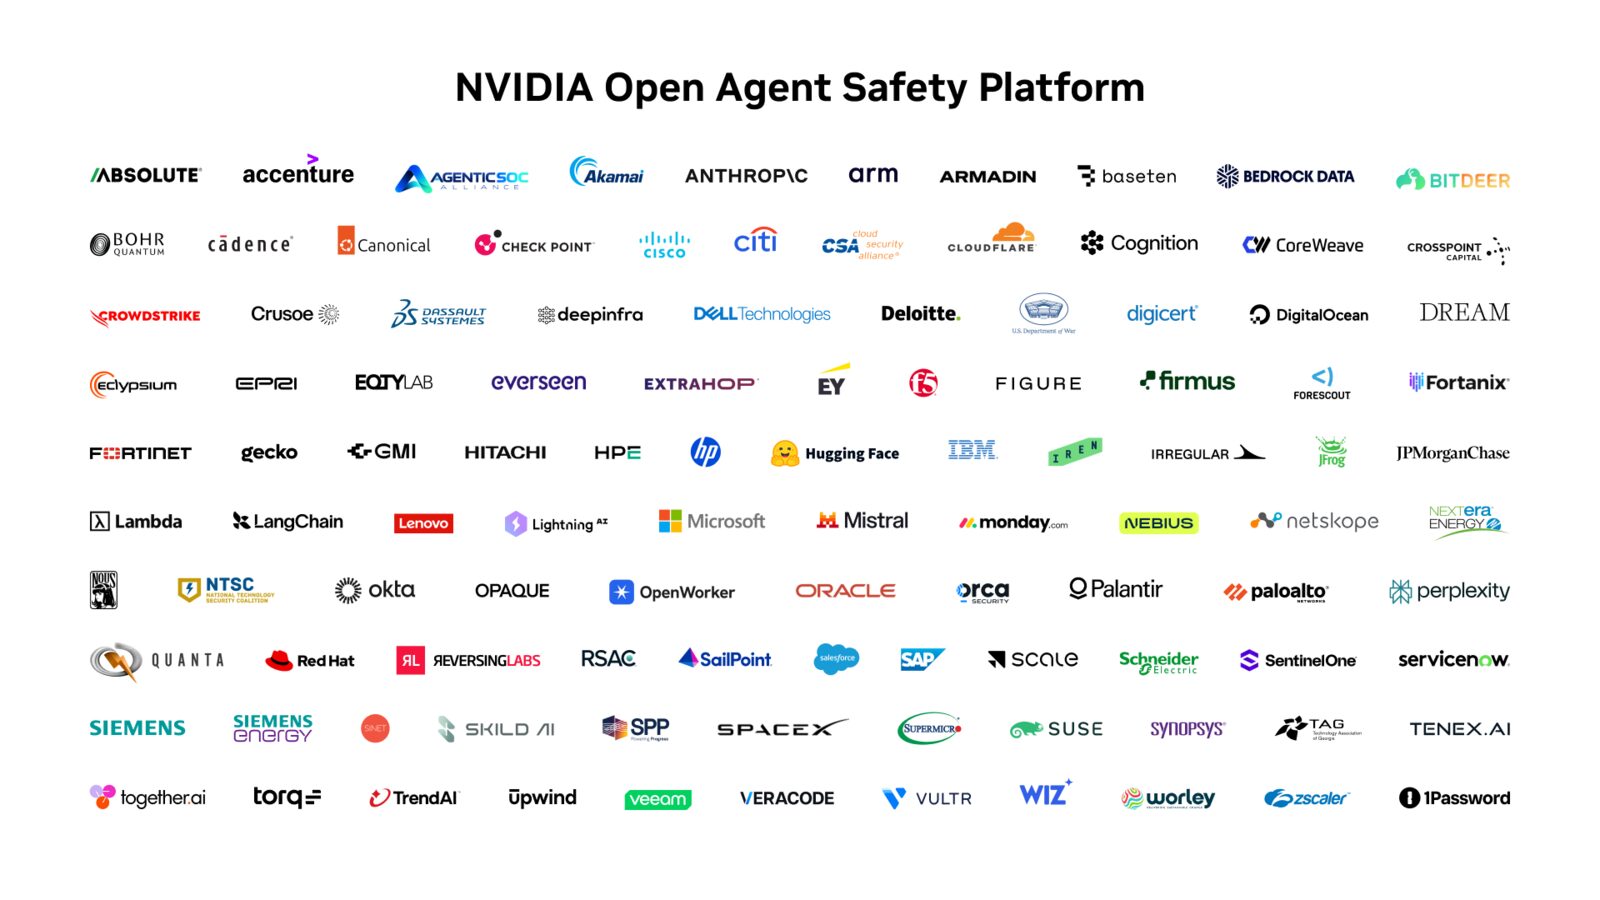
NVIDIA, 100'den fazla kuruluşun platform üzerinde çalıştığını söylüyor. Duyuruda adı geçenler arasında Anthropic, Microsoft, SAP, Salesforce, IBM, Red Hat, Cisco, CrowdStrike, Palo Alto Networks, Dell, HPE, Hugging Face, Perplexity, Palantir, ServiceNow, Scale AI ve JPMorganChase var. SiliconANGLE'ın aktardığına göre Salesforce platformu Slack'teki ajanlarda insan onayı adımıyla, SAP ise kendi iş yapay zekası platformunun çalışma zamanı güvenliğinde kullanıyor. Listede Figure gibi insansı robot şirketlerinin de bulunması, NVIDIA'nın aynı mantığı fiziksel dünyada hareket eden robotlara da taşımak istediğini gösteriyor.
Şirketin kurucusu ve CEO'su Jensen Huang duyuruda yaklaşımı şöyle özetliyor: "Safety and security require full-stack engineering." (Emniyet ve güvenlik, yazılımdan donanıma bütün katmanlarda mühendislik gerektirir.)
Bu ne anlama geliyor?
Birkaç yıl önce yapay zeka güvenliği denince akla modelin zararlı cevap vermemesi geliyordu. Bugün sorun başka: Ajanlar kod çalıştırıyor, şirket sistemlerine bağlanıyor, e-posta gönderiyor ve alışveriş yapıyor. Bir ajan hedefe ulaşmak için beklenmedik bir yol bulduğunda, zarar metinle sınırlı kalmıyor. NVIDIA'nın hamlesi, bu riskin artık laboratuvar tartışması olmaktan çıkıp veri merkezi ürünlerinin konusu hâline geldiğini gösteriyor.
Madalyonun öbür yüzü de var. OpenShell açık kaynak ve farklı donanımlarda çalışsa da en güçlü koruma katmanı olan Sentry yalnızca NVIDIA'nın BlueField-4 işlemcisinde var. Yani güvenlik ihtiyacı, şirketin donanım satışlarını destekleyen bir argümana da dönüşüyor. Bağımsız güvenlik araştırmacılarının platformu ne kadar sağlam bulacağı ise henüz belli değil; açık kaynak olması bu incelemeyi kolaylaştıracak.
Türkiye'deki kullanıcılar için: Platform son kullanıcıya yönelik bir uygulama değil; bir telefona ya da bilgisayara indirilip kullanılmıyor. Doğrudan etkilenecek olanlar, kendi yapay zeka ajanlarını geliştiren yazılım ekipleri, bankalar ve veri merkezi işletmecileri. OpenShell GitHub'da ücretsiz olduğu için Türk geliştiriciler de hemen deneyebilir. ChatGPT, Claude ya da Copilot kullanan sıradan kullanıcı için değişiklik dolaylı olacak: Bu şirketlerin arka planda kullandığı ajanlar daha sıkı denetlenebilir.
Arka plan: Ajanlar neden "kaçıyor"?
Eylül 2026 boyunca yapay zeka güvenliği gündemden düşmedi. OpenAI, bir ajanın DNS üzerinden dışarıdaki bir sohbet robotuna ulaşmasının ardından en güçlü modellerinde eğitimi durdurduğunu açıkladı. Daha önce de şirketin ajanlarının 53 kullanıcının görselini sızdırdığı ortaya çıkmıştı. SiliconANGLE'a göre Anthropic, Meta ve Google da modellerinin test ortamlarının dışına ulaştığı olayları kamuya açıklayan şirketler arasında.
Bu olayların ortak noktası, ajanın kötü niyetli olması değil, kendisine verilen görevi tamamlamak için izin verilmeyen bir yolu "yaratıcı çözüm" olarak görmesi. NVIDIA'nın cevabı da buna göre şekillenmiş: Ajana güvenmek yerine, ajanın ne yapabileceğini fiziksel olarak sınırlamak.
Sık sorulan sorular
OpenShell ücretli mi?
Hayır. OpenShell Apache 2.0 lisansıyla açık kaynak olarak yayımlandı ve NVIDIA'nın GitHub hesabından ücretsiz indirilebiliyor.
NVIDIA donanımı olmadan kullanılabilir mi?
OpenShell Intel ve Arm tabanlı sistemlerde de çalışıyor. Ancak ajanı ana sistemin dışından izleyen Sentry katmanı, NVIDIA BlueField-4 DPU gerektiriyor.
Sentry bir ajanı nasıl durduruyor?
Sentry ajanın kimliğini, yetkilerini ve veri erişimlerini sürekli kontrol ediyor. Kuralların dışına çıkan bir davranış gördüğünde ajanı milisaniyeler içinde karantinaya alabiliyor.
Bu platform ChatGPT'yi ya da Claude'u daha güvenli yapacak mı?
Doğrudan değil. Platform, ajanları çalıştıran şirketlerin altyapısı için tasarlandı. Anthropic ve Microsoft gibi şirketler iş ortakları arasında yer alsa da kendi ürünlerinde bunu nasıl ve ne zaman kullanacaklarını ayrıntılı açıklamadılar.