Eine Sicherheitslücke beim chinesischen Hersteller Sungrow hätte Angreifern im Sommer theoretisch erlaubt, Hunderttausende Solaranlagen in Deutschland auf einen Schlag vom Netz zu nehmen. Entdeckt hat sie das Team der Kasseler IT-Sicherheitsfirma Jakkaru um Geschäftsführer Marlon Starkloff. Laut einem Bericht der Zeit, den t3n und weitere Medien am 7. Oktober aufgegriffen haben, kamen die Forscher im August 2026 ohne gültiges Passwort in die Cloud-Plattform des Herstellers und stießen bis zu einer zentralen Steuerung der angeschlossenen Wechselrichter vor. Sungrow schloss die Lücke nach der Meldung innerhalb eines Tages.
Was war betroffen?
Wechselrichter wandeln den Gleichstrom der Solarmodule in netztauglichen Wechselstrom um. Viele moderne Geräte hängen dauerhaft an einer Hersteller-Cloud: Darüber sehen Besitzer ihren Ertrag in der App, Installateure warten Anlagen aus der Ferne, und Firmware-Updates kommen automatisch. Genau diese Bequemlichkeit macht die Cloud zu einem attraktiven Ziel. Wer dort Administratorrechte erlangt, hat im Zweifel nicht eine Anlage in der Hand, sondern alle.
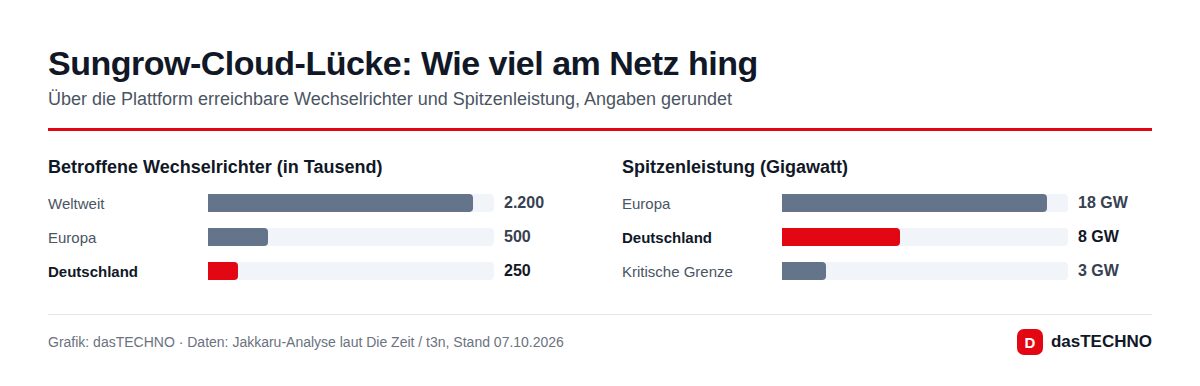
Die Größenordnung laut der Jakkaru-Analyse:
| Region | Erreichbare Sungrow-Wechselrichter | Spitzenleistung |
|---|---|---|
| Deutschland | rund 250.000 | knapp 8 Gigawatt |
| Europa | knapp 500.000 | rund 18 Gigawatt |
| Weltweit | rund 2,2 Millionen Anlagen | keine Angabe |
Technische Einzelheiten zum Angriffsweg haben weder die Forscher noch die Berichte veröffentlicht, und das ist auch gut so. Nach bisherigem Stand wurde die Schwachstelle nicht von Kriminellen oder staatlichen Akteuren ausgenutzt. Einen Stromausfall hat es nicht gegeben.
Warum 8 Gigawatt so heikel sind
Zum Vergleich: Ein großer Kernkraftwerksblock lieferte etwa 1,4 Gigawatt. Die Sungrow-Anlagen in Deutschland bringen es an einem sonnigen Mittag also auf die Leistung von mehreren Großkraftwerken. Fachleute verweisen darauf, dass schon ein plötzlicher Ausfall von rund 3 Gigawatt im europäischen Verbundnetz kritisch werden kann. Auf diese Größe ist die Reserve ausgelegt, die bei einem unerwarteten Kraftwerksausfall einspringt.
Fallen dagegen auf einen Schlag 8 oder gar 18 Gigawatt weg, reicht diese Reserve nicht mehr. Die Netzfrequenz könnte so stark absinken, dass Schutzmechanismen weitere Erzeuger und Verbraucher automatisch abtrennen. Im schlimmsten Fall droht ein großflächiger Stromausfall, der sich nicht in Minuten beheben lässt. Ob es tatsächlich so weit gekommen wäre, hängt von Tageszeit, Wetter und Netzlage ab. Das Szenario zeigt aber, wie sich viele kleine Geräte zu einem großen Risiko addieren.
Die Regulierungslücke: Einzeln harmlos, gemeinsam kritisch
Genau hier setzt die Kritik von Sicherheitsexperten an. Der EU Cyber Resilience Act (Cyberresilienzgesetz) stuft Wechselrichter nicht als kritische Produkte ein. Der Grund: Ein einzelnes Gerät ist zu klein, um das Netz zu gefährden. Bewertet wird jedes Produkt für sich, nicht die Flotte, die über eine gemeinsame Cloud gesteuert wird.
Für Großkraftwerke gelten in Deutschland strenge Vorgaben für kritische Infrastrukturen. Für Zehntausende Dachanlagen, die zusammen dieselbe Leistung erreichen, gibt es nichts Vergleichbares. Mit dem weiteren Ausbau der Photovoltaik wächst diese Lücke, zumal ein großer Teil der in Deutschland verbauten Wechselrichter von chinesischen Herstellern stammt. Hinzu kommt: Nach dem Entwurf der EEG-Reform 2027 sollen schon Anlagen ab 2 kW in den Smart-Meter-Rollout einbezogen werden. Die Zahl vernetzter Komponenten am Stromnetz steigt also weiter.
Kein Einzelfall
Für Sungrow ist es nicht die erste Schwachstelle in der Cloud. Die niederländische Organisation DIVD hatte bereits 2025 eine Lücke in der Plattform iSolarCloud gemeldet (CVE-2025-29756), über die Konten Daten fremder Wechselrichter einsehen konnten. Sungrow behob sie im Juni 2025, Details wurden im August 2026 veröffentlicht.
Auch Jakkaru ist mit dem Thema vertraut. Im April 2026 machte die Firma eine Lücke in Mikrowechselrichtern von APsystems publik, die auch als Anker Solix MI80 verkauft wurden. Dort ließen sich laut den Forschern rund 100.000 Geräte direkt erreichen, mithilfe von KI-Werkzeugen gelang der Zugriff in etwa einer Stunde. Das betraf vor allem Balkonkraftwerke.
Was Anlagenbesitzer jetzt tun können
Da die aktuelle Schwachstelle in der Cloud-Plattform des Herstellers lag und dort geschlossen wurde, müssen Besitzer nach bisherigem Stand nichts installieren. Ein paar Grundregeln senken das Risiko trotzdem:
- Firmware aktuell halten und automatische Updates in der Hersteller-App aktiviert lassen.
- Konto absichern: ein eigenes, starkes Passwort und, falls angeboten, Zwei-Faktor-Authentifizierung.
- Fremdzugriffe prüfen: Ältere Freigaben für Installateure, die Sie nicht mehr brauchen, in der App entfernen.
- Lokale Überwachung erwägen: Wer den Ertrag ohnehin selbst misst, braucht die Cloud weniger. Möglichkeiten zeigt unser Ratgeber zum Messen des Balkonkraftwerk-Ertrags.
Häufige Fragen
Muss ich meinen Sungrow-Wechselrichter abschalten?
Nein. Die Lücke ist laut den Berichten seit August geschlossen. Ein Abschalten bringt keinen Sicherheitsgewinn, kostet aber Ertrag.
Wurde die Lücke ausgenutzt?
Nach bisherigem Kenntnisstand nicht. Die Forscher haben sie gemeldet, Sungrow hat innerhalb eines Tages einen Hotfix eingespielt.
Betrifft das auch andere Hersteller?
Diese konkrete Lücke betraf nur Sungrow. Das Grundproblem, dass viele Geräte über eine zentrale Cloud steuerbar sind, gilt aber für die gesamte Branche, wie frühere Funde bei anderen Herstellern zeigen.
Warum gelten Wechselrichter nicht als kritische Infrastruktur?
Weil Regeln wie der Cyber Resilience Act einzelne Produkte bewerten. Ein Wechselrichter allein kann das Netz nicht gefährden. Erst die Summe Hunderttausender Geräte an einer Plattform macht das Risiko aus.
Titelbild: mobius / Wikimedia Commons, CC BY-SA 3.0 (Symbolbild, zeigt keine Sungrow-Anlage).