Wer ein besonders billiges Android-Handy auf einem Online-Marktplatz kauft, bekommt unter Umständen einen ungebetenen Mitbewohner gleich mit. Das rumänische Sicherheitsunternehmen Bitdefender hat am 8. Oktober 2026 eine Malware-Kampagne namens „Midnight Mimosa“ beschrieben, deren Kern bereits in der Firmware günstiger Smartphones mit MediaTek-Plattform sitzt. Das Gerät ist also kompromittiert, bevor es zum ersten Mal eingeschaltet wird. Deutschland gehört zu den Ländern, in denen die Forscher die meisten betroffenen Geräte gezählt haben.
Was Bitdefender gefunden hat
Ausgangspunkt war ein Paket namens com.android.system.lite. Der Name klingt nach einem harmlosen Bestandteil des Betriebssystems, das Verhalten passte aber nicht dazu. Bei weiteren Analysen stießen die Forscher auf denselben Schadcode unter mehreren anderen, ebenso unauffälligen Namen, darunter com.android.sys.prot, com.android.sys.gmsprot und com.android.sys.bcprot. Die Varianten unterscheiden sich in Build und Signaturzertifikat, der eigentliche Kern ist aber derselbe.
Entscheidend ist der Ort: Die Komponente liegt in der Systempartition und ist mit der Plattformsignatur des Geräts versehen. Sie läuft damit mit Systemrechten. Laut Bericht kann sie
- Apps ohne Rückfrage installieren und wieder entfernen,
- sich selbst Berechtigungen erteilen, etwa für Bedienungshilfen, Benachrichtigungszugriff und SMS,
- Code von entfernten Servern nachladen und ausführen,
- den Google Play Store kurz deaktivieren, während sie eine weitere App einspielt – vermutlich, um einer Prüfung durch Play Protect zu entgehen.
Die Forscher betonen, dass sie keinen aktiven Missbrauch der SMS- oder Benachrichtigungsrechte beobachtet haben. Die Rechte stehen den Betreibern aber jederzeit zur Verfügung, weil sie beliebigen Code nachschieben können.
Wie die Betreiber damit Geld verdienen
Bitdefender sieht das Motiv vor allem im Umsatz, nicht im gezielten Ausspähen einzelner Personen. Die vorinstallierte Komponente verteilt eine wechselnde Familie von mindestens 32 getarnten Apps: Wetter-Apps, App-Sperren, Notiz-, Datei- und Texterkennungs-Werkzeuge. Diese Programme sehen echt aus und laden über ein reguläres Werbe-SDK auch echte Anzeigen. Im Hintergrund erzeugen sie jedoch unsichtbare Fenster, gefälschte Einblendungen und automatische Klicks. Die Werbekunden zahlen für Aufmerksamkeit, die es nie gab.
Hinzu kommt ein zweites Geschäftsfeld: Mindestens eine der Apps meldet das Handy bei einem Steuerserver an und macht es zu einem Proxy-Knoten. Über das Gerät und den Internetanschluss seines Besitzers kann dann fremder Datenverkehr laufen. Solche „Residential Proxies“ werden gern vermietet, weil der Verkehr nach normalem Privatkunden aussieht. Bitdefender weist darauf hin, dass sich derartige Gerätenetze grundsätzlich auch für DDoS-Angriffe nutzen ließen.
Dieselbe Werbebetrugs-Logik fanden die Forscher außerdem in 13 Apps, die im Google Play Store veröffentlicht waren – verteilt auf mindestens zwei Entwicklerkonten. Diese Apps haben zwar nicht die weitreichenden Systemrechte der vorinstallierten Komponente, kommunizieren aber mit derselben Infrastruktur.
Welche Geräte betroffen sind
Gemeinsam ist den Geräten eine günstige MediaTek-Plattform. Laut der Telemetrie tauchen sowohl Modelle realer Budget-Marken auf als auch No-Name-Geräte und Nachahmungen bekannter Flaggschiffe. Die meisten Treffer entfielen auf folgende Modellbezeichnungen:
| Modellkennung (laut Gerät) | Anteil an erkannten Geräten | Einordnung |
|---|---|---|
| KINGKONG X | 11,33 % | Cubot |
| S200 X | 4,08 % | Doogee |
| KINGKONG 9 | 3,35 % | Cubot |
| S25 ULTRA | 2,91 % | gibt sich als Samsung-Modell aus |
| SM-S938B | 2,54 % | gibt sich als Samsung-Modell aus |
| J10_EEA, Q6_EEA, A9_EEA u. a. | je rund 1 % | No-Name-Geräte für den EWR |
| Übrige Modelle | 64,22 % | breite Streuung |
Wichtig für die Einordnung: Ein Modellname auf dieser Liste heißt nicht, dass jedes Exemplar betroffen ist oder dass der Hersteller davon wusste. Bitdefender verweist ausdrücklich darauf, dass dieselbe Firmware unter wechselnden Namen ausgeliefert wird. Auch zur Rolle eines chinesischen Unternehmens, dessen Zertifikate zur Signatur der Firmware verwendet wurden, bleiben die Forscher vorsichtig: Wie die Zertifikate auf die Geräte kamen und ob der Inhaber beteiligt war, sei unklar. Stellungnahmen der genannten Hersteller lagen bis Redaktionsschluss nicht vor.
Die Kennungen „S25 ULTRA“ oder „SM-S938B“ bedeuten nicht, dass echte Samsung-Geräte betroffen sind. Gemeint sind Imitate, die sich nach außen als Galaxy-Modell ausgeben. Auch gefälschte „iPhone“-Bezeichnungen wie „i17 Pro Max“ tauchen im Bericht auf.
Warum Deutschland betroffen ist
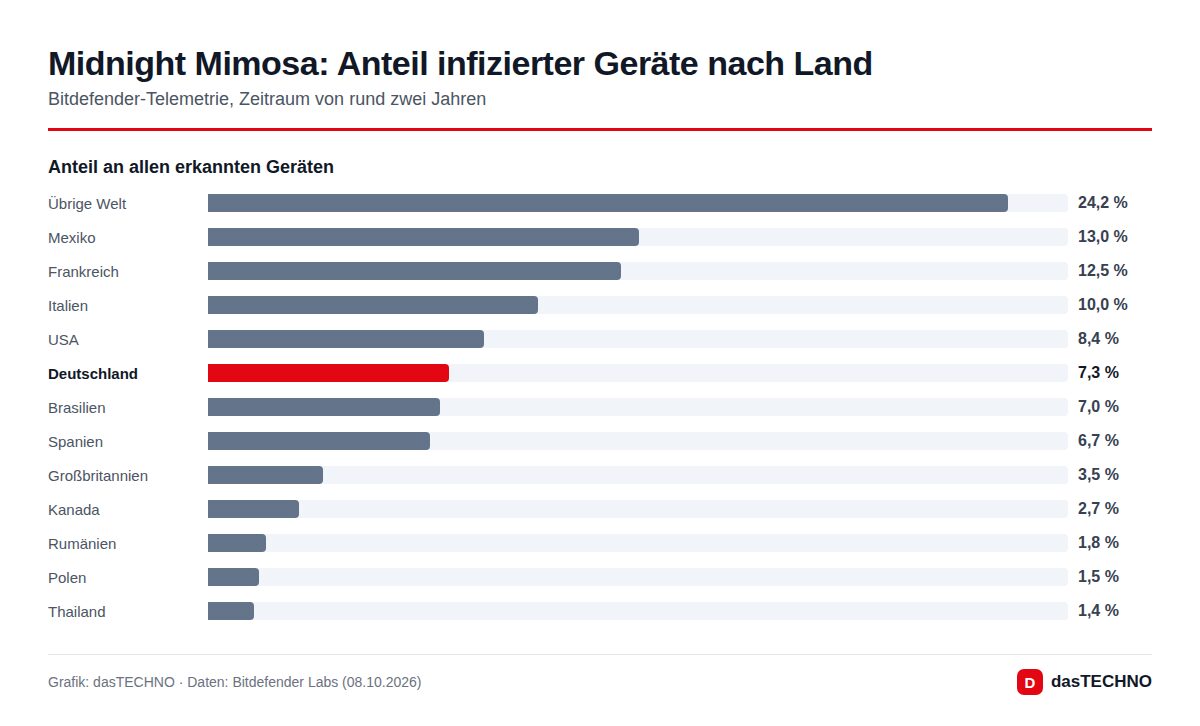
Über einen Zeitraum von rund zwei Jahren registrierte Bitdefender die Kampagne auf Tausenden Geräten in mehr als 150 Ländern. Die meisten Fälle entfallen auf Mexiko (13,02 %), Frankreich (12,48 %) und Italien (9,97 %), danach folgen die USA (8,36 %) und Deutschland mit 7,30 %. Spanien, Brasilien und Großbritannien liegen ebenfalls weit vorn.
Das Muster mit zwei Schwerpunkten – Westeuropa und Amerika – spricht laut den Forschern für einen Vertrieb über internationale Online-Marktplätze und nicht über einen einzelnen Mobilfunkanbieter oder Händler in einem Land. Über welche Kanäle die Geräte in Deutschland konkret verkauft wurden, geht aus dem Bericht nicht hervor. Zu beachten ist außerdem: Die Zahlen beruhen auf Geräten, auf denen Bitdefender-Software läuft. Sie zeigen also Tendenzen, keine vollständige Zählung.
Was Besitzer günstiger Android-Handys jetzt tun können
Eine einfache Lösung gibt es nicht. Weil der Schadcode in der Systempartition liegt, hilft weder das Deinstallieren über die Einstellungen noch ein Zurücksetzen auf Werkseinstellungen. Bitdefender nennt technische Wege über ADB oder ein sauberes Firmware-Image, räumt aber selbst ein, dass das für die meisten Nutzer nicht realistisch ist.
- Prüfen: Unter Einstellungen → Apps (Systemprozesse einblenden) nach den oben genannten Paketnamen suchen. Verdächtig sind auch Wetter- oder Sperr-Apps, die Sie nie installiert haben und die plötzlich auftauchen und wieder verschwinden.
- Beim Verkäufer reklamieren: Ein Gerät, das ab Werk Schadsoftware enthält, ist mangelhaft. Bewahren Sie Rechnung und Bestellunterlagen auf und wenden Sie sich an den Händler oder, bei Marktplätzen, an den Plattformbetreiber.
- Keine sensiblen Daten: Online-Banking, dienstliche Konten oder Zwei-Faktor-Apps gehören nicht auf ein solches Gerät, solange der Verdacht besteht.
- Beim Neukauf auf etablierte Hersteller mit dokumentierter Update-Politik setzen. Wie lange die großen Marken Sicherheitsupdates liefern, zeigt unser Überblick zu Smartphone-Updates.
Wer gebraucht oder besonders günstig kaufen möchte, findet Hinweise zu seriösen Quellen in unserem Ratgeber Smartphone gebraucht oder refurbished kaufen. Erst vor Kurzem hatte die Großrazzia gegen falsche Neu-Handys gezeigt, wie schwer sich Ware auf Marktplätzen von außen beurteilen lässt.
Einordnung: Vorinstallierte Malware ist kein Einzelfall
Schadsoftware ab Werk ist bei Billig-Android-Geräten ein wiederkehrendes Problem. Die Lieferkette solcher Handys ist lang: Ein Auftragsfertiger liefert eine Firmware, die unter vielen Marken und Fantasienamen verkauft wird, und kaum jemand prüft, was darin steckt. Bitdefender ordnet die Betreiber einer Gruppe zu, deren Spuren sich bis 2021 zurückverfolgen lassen – damals noch mit Betrug über Premium-SMS. Neu an Midnight Mimosa ist vor allem die Kombination aus nicht entfernbarem System-Baustein, rotierenden Tarn-Apps und Proxy-Geschäft.
Häufige Fragen
Sind echte Samsung- oder Apple-Geräte betroffen?
Der Bericht beschreibt Imitate, die sich lediglich als Galaxy- oder iPhone-Modell ausgeben. Hinweise auf betroffene Originalgeräte von Samsung oder Apple enthält er nicht.
Hilft ein Zurücksetzen auf Werkseinstellungen?
Nein. Die Komponente ist Teil der Systempartition und wird beim Zurücksetzen nicht entfernt.
Werden meine Daten gestohlen?
Bitdefender sieht den Schwerpunkt bei Werbebetrug und Proxy-Diensten. Weil die Betreiber aber beliebigen Code nachladen können, ist ein Missbrauch weiterer Rechte nicht ausgeschlossen.
Woran erkenne ich ein riskantes Gerät beim Kauf?
Warnzeichen sind ein auffallend niedriger Preis, Fantasie-Modellnamen, die an bekannte Flaggschiffe erinnern, fehlende Angaben zu Sicherheitsupdates und Händler ohne nachvollziehbare Herkunft.
Titelbild: Bitdefender (Kampagnenmotiv zu Midnight Mimosa).