Wie een website, webshop of webapplicatie op PHP draait, moet vanmiddag paraat staan. Het PHP-project brengt vandaag, woensdag 21 oktober, om 16:00 uur Nederlandse en Belgische tijd een beveiligingsupdate uit voor twee kritieke lekken in de programmeertaal zelf: CVE-2026-109618 en CVE-2026-109619. Beide krijgen een CVSS-score van 9,2. In Nederland hebben het vergadersysteem Notubiz en persbureau ANP uit voorzorg al systemen offline gehaald.
Dat het zo onrustig is, komt doordat details over de lekken een dag te vroeg naar buiten kwamen. Wat weten we, wie loopt risico en wat kunt u nu al doen?
Update 13:30 uur (NL/BE): de lijst met websites die uit voorzorg uit de lucht zijn, groeit snel. Ook DigiD en MijnOverheid.nl zijn nu offline, net als de sites van de Tweede Kamer, het Nationaal Cyber Security Centrum (NCSC) en de Autoriteit Persoonsgegevens. Verder zijn RTL.nl met de bijbehorende app, Tweakers en Omroep Flevoland (die tijdelijk niets nieuws publiceert) getroffen, evenals systemen in het hoger onderwijs en de site van busbedrijf EBS. Door de uitval van Notubiz kampen ook provincies als Groningen en Gelderland met problemen bij vergaderingen en vergaderstukken. Het NCSC heeft zelf nog geen actief misbruik gezien, maar waarschuwt dat elk via internet bereikbaar systeem met PHP waarschijnlijk kwetsbaar is zolang de update niet is geïnstalleerd. De officiële update staat nog altijd gepland voor 16:00 uur; op het moment van deze update was die nog niet verschenen.
Wat is er aan de hand?
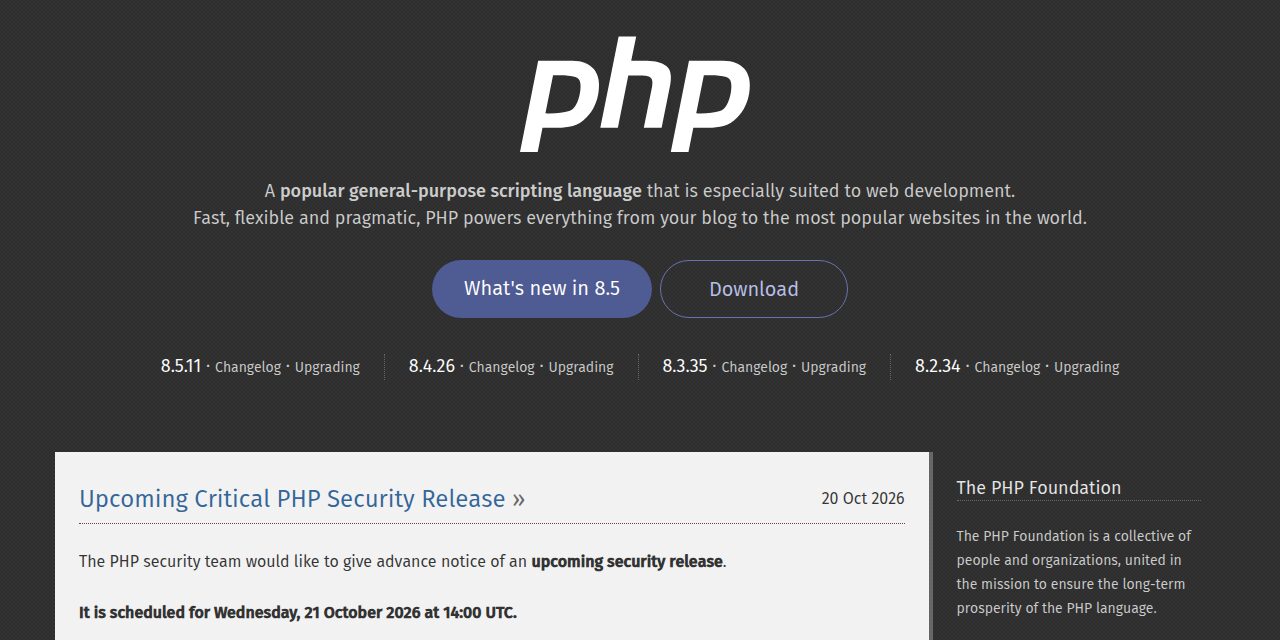
PHP is de taal waarop een groot deel van het web draait: van WordPress-sites en webshops met WooCommerce, Magento of Shopware tot intranetten en gemeentelijke portalen. Het PHP-beveiligingsteam kondigde op 20 oktober op PHP.net een "kritieke" beveiligingsrelease aan voor 21 oktober om 14:00 UTC, met het verzoek aan alle gebruikers om zich voor te bereiden. Welke versies precies getroffen zijn en welke versies de fix bevatten, maakt PHP pas bij de release bekend.
Volgens beveiligingsbedrijf Sansec, dat gespecialiseerd is in webshopbeveiliging, gaat het om lekken waarmee een aanvaller van buitenaf eigen code op de server kan laten draaien (remote code execution, de ernstigste categorie). Sansec schrijft dat alle webservers met PHP 5.4 of nieuwer kwetsbaar zijn. Die inschatting is gebaseerd op een uitgelekte schermafbeelding van een aanvalstool met de naam PHP2Shell; de officiële lijst van PHP volgt nog. Technische details over de werking van de aanval laten we bewust weg.
Hoe kon dit uitlekken?
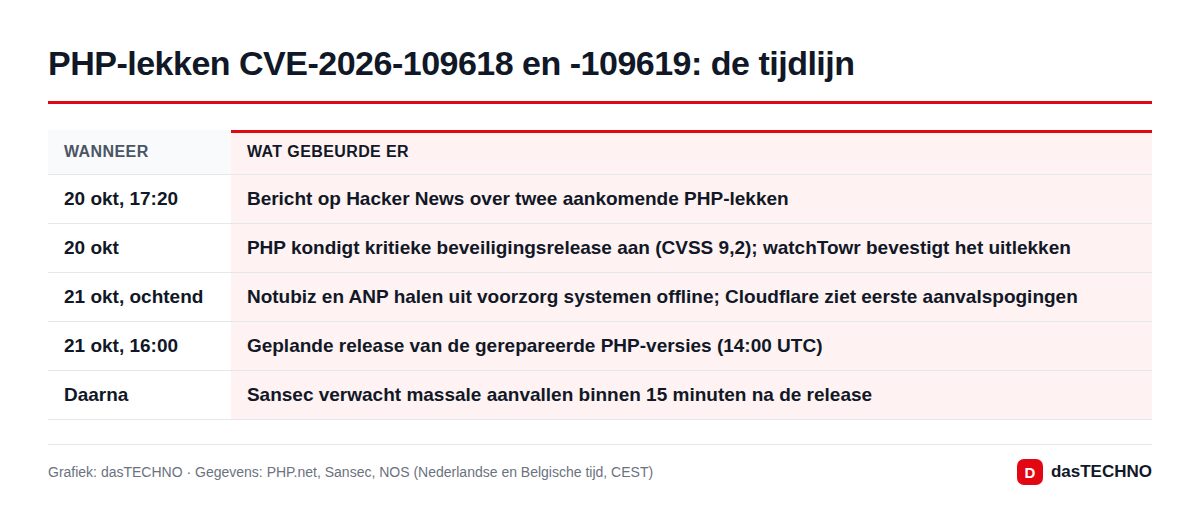
Normaal gesproken blijven zulke lekken onder embargo tot de update klaarstaat. Deze keer verscheen op 20 oktober om 17:20 uur Nederlandse tijd een bericht op het techforum Hacker News over twee aankomende PHP-lekken. Beveiligingsbedrijf watchTowr bevestigde daarna dat het om lekken gaat waarmee code op afstand kan worden uitgevoerd. PHP houdt zich nadrukkelijk het recht voor om de update eerder uit te brengen als details openbaar worden of als er aanvallen worden gezien.
Dat laatste lijkt al te gebeuren. Volgens de NOS ziet Cloudflare, dat voor veel populaire sites als een soort firewall werkt, inmiddels de eerste pogingen om het lek te misbruiken; het bedrijf zegt die aanvallen bij zijn klanten te onderscheppen. Sansec verwacht dat massale aanvallen binnen 15 minuten na de officiële release beginnen. Snel updaten is daarom belangrijker dan bij een gewone onderhoudsrelease.
Wat betekent dit voor Nederland en België?
De eerste gevolgen zijn al zichtbaar. Notubiz, het systeem waarmee zo'n honderd Nederlandse gemeenten raadsvergaderingen organiseren en uitzenden, is offline gehaald. Ook ANP heeft uit voorzorg systemen uitgeschakeld. Dat zijn voorzorgsmaatregelen; van een geslaagde inbraak is in deze gevallen niets bekend.
Voor België geldt hetzelfde tijdstip: ook daar komt de update om 16:00 uur. De lekken zitten in PHP zelf, dus Belgische sites lopen precies hetzelfde risico als Nederlandse.
Update 15:25 uur (NL/BE) – België: ook in Vlaanderen gaan sites uit voorzorg op zwart. Op vraag van minister-president Matthias Diependaele heeft de Vlaamse overheid haar websites die op PHP draaien offline gehaald. Volgens VRT NWS geldt hetzelfde voor de Antwerpse ziekenhuizen UZA en AZ Monica, voor schoolplatform Smartschool, voor de site van de Stad Gent en voor een deel van de sites van DPG Media. Het Centrum voor Cybersecurity België (CCB) heeft volgens VRT NWS nog geen aanvallen op Belgische websites vastgesteld. Het CCB verplicht niemand om offline te gaan, maar raadt aan de update meteen te installeren en sites die niet tijdig gepatcht kunnen worden uit de lucht te halen. Een eigen publicatie van het CCB hebben we bij het schrijven niet kunnen inzien; deze informatie is gebaseerd op VRT NWS.
Belangrijk voor ondernemers: raakt een aanvaller via uw site aan persoonsgegevens, zoals klantgegevens of formulierinzendingen, dan moet u volgens de AVG beoordelen of het om een datalek gaat. Meldplichtige datalekken meldt u in de regel binnen 72 uur bij de Autoriteit Persoonsgegevens (NL) of de Gegevensbeschermingsautoriteit (BE).
Welke PHP-versies krijgen een update?
PHP ondersteunt alleen nog versie 8.2 en nieuwer. Op het moment van schrijven zijn dit de actuele versies; de gerepareerde versienummers volgen vanmiddag.
| PHP-tak | Laatste versie (sinds 24 september) | Officiële fix vandaag? |
|---|---|---|
| 8.5 | 8.5.11 | verwacht (ondersteunde tak) |
| 8.4 | 8.4.26 | verwacht (ondersteunde tak) |
| 8.3 | 8.3.35 | verwacht (ondersteunde tak) |
| 8.2 | 8.2.34 | verwacht (ondersteunde tak) |
| 8.1 en ouder (vanaf 5.4) | geen ondersteuning meer | nee, alleen via hoster of overstap |
Draait uw site nog op PHP 8.1 of ouder? Dan komt er geen officiële patch. Sansec adviseert in dat geval uw hoster te vragen de fix terug te zetten (backport) of u naar een ondersteunde versie te verhuizen.
Wat moet u nu doen?
- Hoster nu al inschakelen: beheert u de server niet zelf, vraag uw hostingbedrijf vandaag nog om klaar te staan en de update direct na 16:00 uur te installeren.
- Zelf beheerd? Plan de update: zorg dat u vanmiddag kunt updaten en herstart daarna ook PHP-FPM of Apache, zodat de nieuwe versie echt actief is.
- Niet wachten op uw CMS: het lek zit in PHP zelf. Een update van WordPress, een plug-in of uw webshopsoftware lost dit niet op.
- Tijdelijke maatregel: volgens Sansec kunnen de PHP-instellingen
session.upload_progress.enabled = 0ensession.use_strict_mode = 1een aanval mogelijk tegenhouden tot de update erop staat. Sansec benadrukt dat dit geen garantie is; bij PHP-FPM moeten de instellingen in elke pool-configuratie worden gezet. Laat dit bij twijfel door uw hoster of beheerder doen. - Na de update controleren: check welke PHP-versie uw site werkelijk gebruikt (in de hostingomgeving of via uw beheerder), niet alleen de versie op de opdrachtregel.
Patronen als dit zagen we eerder dit najaar: bij het WordPress-lek CVE-2026-87902 begonnen de aanvallen binnen enkele uren na de patch, en ook het Roundcube-lek werd snel actief misbruikt. Hoe groot de impact van een incident op een bekend Nederlands bedrijf kan zijn, liet onlangs het cyberincident bij Ahold Delhaize zien.
Veelgestelde vragen
Is mijn website kwetsbaar?
Waarschijnlijk wel als uw site op PHP draait, en dat geldt voor een groot deel van alle websites. Volgens Sansec zijn alle versies vanaf PHP 5.4 getroffen; de officiële lijst publiceert PHP vanmiddag samen met de update.
Wanneer komt de update precies?
Op woensdag 21 oktober om 16:00 uur Nederlandse en Belgische tijd (14:00 UTC). PHP kan eerder publiceren als er aanvallen worden gezien.
Is een update van WordPress of mijn webshop genoeg?
Nee. Het probleem zit in PHP op de server. Alleen een nieuwe PHP-versie, of een door de hoster teruggezette fix, dicht het lek.
Ik heb een website bij een hostingbedrijf. Moet ik iets doen?
Ja: vraag uw hoster om bevestiging dat de update vandaag wordt geïnstalleerd en of uw pakket nog op een ondersteunde PHP-versie (8.2 of nieuwer) draait.
Waarom zijn DigiD, MijnOverheid, Notubiz en ANP offline?
Deze organisaties hebben uit voorzorg websites en systemen uitgeschakeld tot de lekken gedicht zijn. Er is niet bekend dat er bij hen is ingebroken; het NCSC ziet nog geen actief misbruik.
Kan ik vandaag inloggen met DigiD?
Op het moment van schrijven was DigiD uit voorzorg offline. Wanneer de dienst terugkomt, is nog niet bekendgemaakt; houd rekening met vertraging bij zaken waarvoor u DigiD nodig heeft.