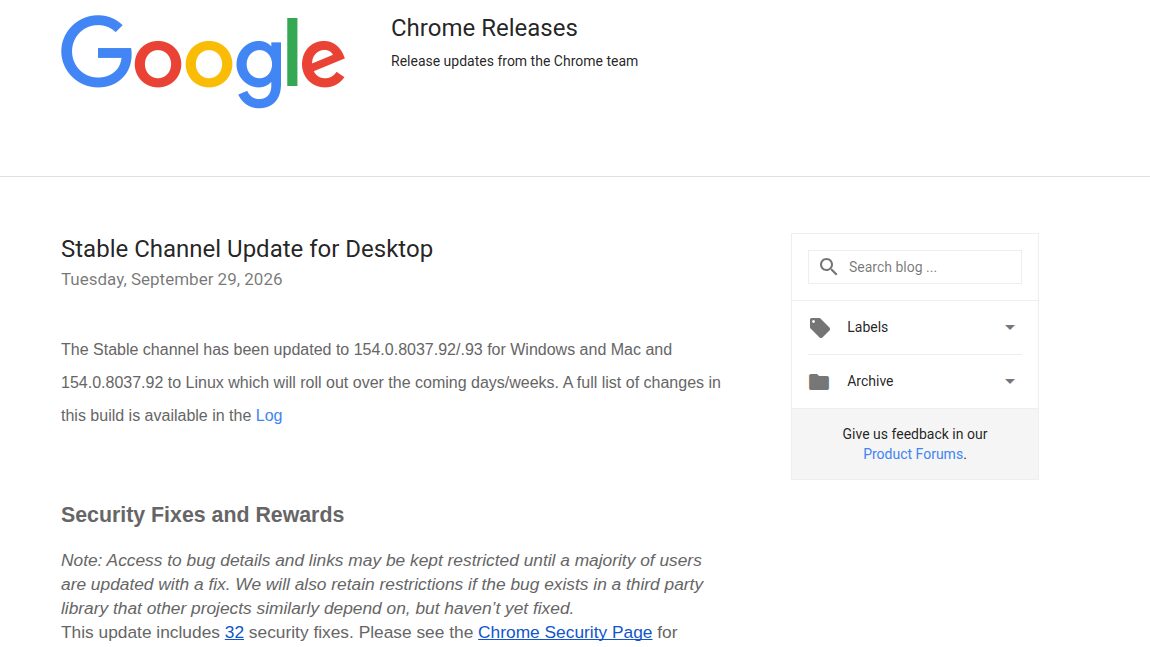
Google heeft een nieuwe beveiligingsupdate uitgebracht voor Chrome op de computer. Versie 154.0.8037.92 (op Windows en Mac ook .93), die sinds 29 september wordt uitgerold, voegt geen functies toe, maar dicht 32 kwetsbaarheden. Eén daarvan krijgt van Google het label kritiek, de zwaarste categorie die het bedrijf gebruikt. Er zijn volgens Google geen aanvallen bekend. Gebruikt u Chrome thuis of op het werk als standaardbrowser, dan is het toch verstandig de update vandaag te installeren.
Welke versie heeft u nodig?
Volgens het officiële bericht op de Chrome Releases-blog bevatten deze versies de reparaties:
| Systeem | Bijgewerkte versie |
|---|---|
| Windows | 154.0.8037.92 of .93 |
| macOS | 154.0.8037.92 of .93 |
| Linux | 154.0.8037.92 |
Google schrijft dat de update "in de komende dagen en weken" wordt verspreid. Het gaat dus geleidelijk, en uw browser heeft de nieuwe versie mogelijk nog niet zelf opgehaald. Verderop leest u hoe u de update in een paar minuten zelf start.
Wat is het kritieke lek?
Het ernstigste probleem heeft de code CVE-2026-102331. Het is een bufferoverloop (buffer overflow): het programma kan gegevens wegschrijven buiten het stuk geheugen dat ervoor bedoeld is. De fout zit in ANGLE, het onderdeel dat grafische opdrachten van websites (zoals WebGL) vertaalt naar de grafische systemen van Windows, macOS en Linux. Een onderzoeker met de schuilnaam "@mfx" meldde het lek op 24 augustus. Volgens de CVE-gegevens die SecurityOnline publiceerde, is de CVSS-score 9,6 op 10.
Google houdt de technische details zoals gebruikelijk afgeschermd tot de meeste gebruikers zijn bijgewerkt. Ook wij publiceren bewust geen informatie die helpt om het lek te misbruiken.
Hoe zijn de 32 lekken verdeeld?
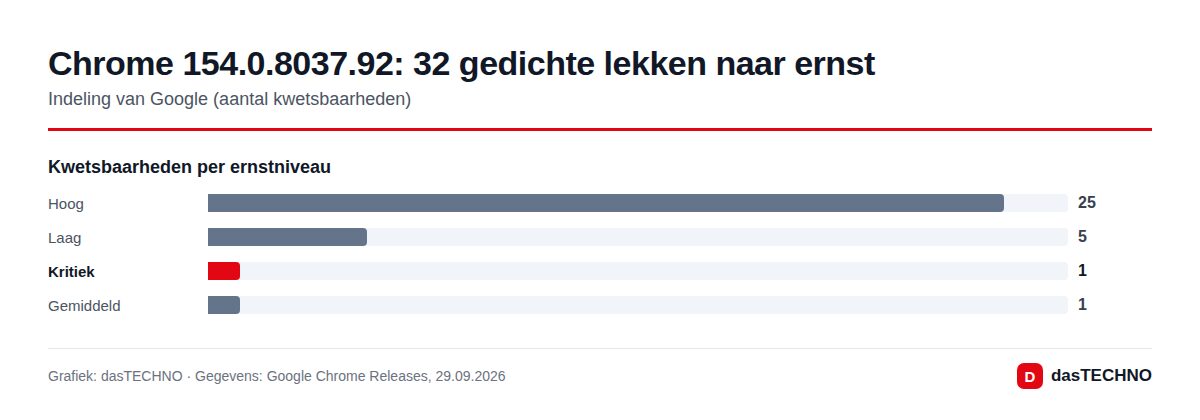
Naast het kritieke lek gaat het om 25 lekken met ernst hoog, één gemiddeld en vijf laag. Wie de lijst van Google doorloopt, ziet dat de ernstige problemen vooral in twee hoeken zitten:
| Onderdeel | Lekken "hoog" | Meest voorkomend type |
|---|---|---|
| Graphics (GPU, WebGPU, Dawn, WebGL, Skia, ANGLE) | 9 | niet-geïnitialiseerd geheugen, schrijven/lezen buiten grenzen |
| JavaScript-engine V8 | 6 | type confusion (5), bufferoverloop (1) |
| Overige onderdelen (Omnibox, wachtwoorden, Bluetooth, volledig scherm, Picture-in-Picture, Views, Media, Mojo, WebUI) | 10 | use-after-free, rechtenbeheer, misleidende weergave |
V8 voert de JavaScript-code van websites uit en is al jaren een favoriet doelwit van aanvallers die browsers proberen te kraken. Reparaties in dat onderdeel zijn daarom belangrijk, ook als er geen aanvallen bekend zijn.
Ook AI van OpenAI vond lekken
Opvallend detail: drie van de V8-lekken (CVE-2026-102323, CVE-2026-102326 en CVE-2026-102328) zijn gemeld door OpenAI Codex Security, de op agents gebaseerde code-analysetool van OpenAI. Een groot deel van de overige lekken vond Google zelf met interne tests. Voor bijna alle meldingen staat de beloning uit het bugbountyprogramma nog op "nog te bepalen"; het enige genoemde bedrag is 1.000 dollar voor een lek met ernst laag in Payments.
Zo werkt u Chrome bij
- Klik in Chrome rechtsboven op de drie puntjes.
- Kies Help > Over Google Chrome.
- Chrome zoekt en downloadt de nieuwe versie. Klik daarna op Opnieuw starten.
- Controleer of het versienummer 154.0.8037.92 of hoger is.
U kunt ook chrome://settings/help in de adresbalk typen. Na de herstart komen uw tabbladen terug, maar sla half ingevulde formulieren voor de zekerheid eerst op. Op beheerde werklaptops bepaalt de IT-afdeling via beleidsregels wanneer de update binnenkomt; dan ligt de bal bij de beheerder.
Waarom alweer een update?
Chrome 154 verscheen pas een week eerder, rond 22 september, in het stabiele kanaal. Die grote versie dichtte volgens SecurityWeek 108 lekken, waarvan 11 kritiek. Met dezelfde versie zette Google volgens Matrice Digitale de optie "Altijd beveiligde verbindingen gebruiken" standaard aan voor openbare websites: Chrome vraagt dan om bevestiging voordat het een onversleutelde HTTP-pagina opent. De build van 29 september is dus een vervolgreparatie bovenop die eerdere update.
Browsers die op Chromium zijn gebouwd, zoals Microsoft Edge, Opera, Brave en Vivaldi, krijgen vergelijkbare reparaties via hun eigen updates, elk volgens een eigen planning. Gebruikt u een van die browsers, kijk dan in de instellingen bij "Over".
Wat betekent dit voor u?
Paniek is niet nodig: dit is geen noodpatch voor een zero-day die al door aanvallers wordt gebruikt. Wel neemt het risico toe in de dagen na publicatie, omdat aanvallers de codewijzigingen kunnen bestuderen om het lek terug te vinden. Dat zagen we onlangs bij de NetScaler-lekken waarover het NCSC waarschuwde en bij het Roundcube-lek dat actief wordt misbruikt. Bedrijven in Nederland en België die Chrome centraal beheren, doen er goed aan de uitrol niet af te wachten maar de update actief te pushen.
Veelgestelde vragen
Hoe controleer ik of Chrome is bijgewerkt?
Typ chrome://settings/help in de adresbalk. Staat er 154.0.8037.92 of hoger, dan zijn de reparaties uit deze update geïnstalleerd.
Wordt het kritieke lek al misbruikt?
In het bericht van Google staat niets over actief misbruik. Omdat het om een kritiek lek gaat, kunt u de update toch beter niet uitstellen.
Geldt dit ook voor Chrome op Android en iPhone?
De melding gaat over de desktopversie (Windows, Mac en Linux). De mobiele apps worden apart bijgewerkt via Google Play en de App Store; zet automatische app-updates aan.
Moet ik mijn computer herstarten?
Nee, alleen Chrome opnieuw starten is genoeg.