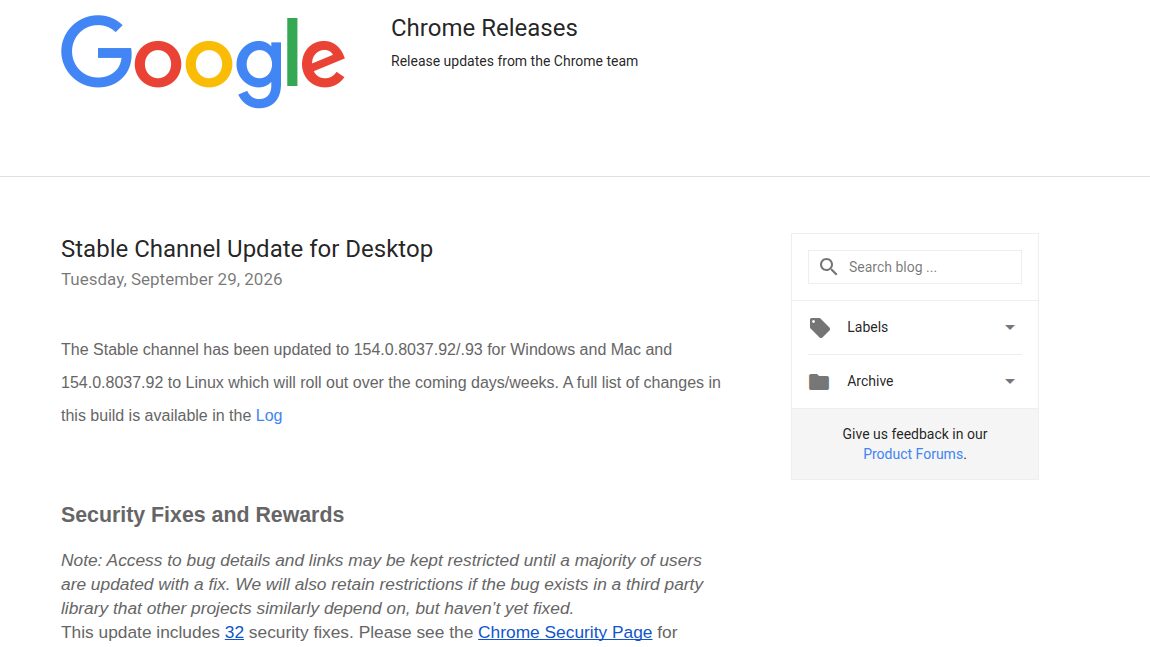
Google ha pubblicato un nuovo aggiornamento di sicurezza per Chrome su computer. La build 154.0.8037.92 (su Windows e Mac anche .93), distribuita dal 29 settembre, non porta funzioni nuove ma corregge 32 vulnerabilità, tra cui una che Google classifica come critica, il livello più alto della sua scala. L'azienda non parla di attacchi in corso; chi usa Chrome come browser principale, in casa o in ufficio, fa comunque bene a installarla oggi stesso.
Quale versione serve?
Secondo il post ufficiale sul blog Chrome Releases, le versioni che contengono le correzioni sono queste:
| Sistema | Versione aggiornata |
|---|---|
| Windows | 154.0.8037.92 o .93 |
| macOS | 154.0.8037.92 o .93 |
| Linux | 154.0.8037.92 |
Google precisa che il rilascio avverrà "nei prossimi giorni e settimane": la distribuzione è graduale, quindi molti computer potrebbero non averla ancora scaricata da soli. Più sotto i passaggi per forzare l'aggiornamento, che richiede un paio di minuti.
Che cos'è la falla critica?
Il problema più serio porta il codice CVE-2026-102331 ed è un buffer overflow, cioè un errore che consente al programma di scrivere dati oltre lo spazio di memoria che gli è stato assegnato. Si trova in ANGLE, il livello che traduce le istruzioni grafiche delle pagine web (WebGL e simili) nelle interfacce grafiche di Windows, macOS e Linux. Il bug è stato segnalato il 24 agosto da un ricercatore che si firma "@mfx"; secondo la scheda CVE riportata da SecurityOnline, il punteggio CVSS è 9,6 su 10.
Come d'abitudine, Google tiene riservati i dettagli tecnici finché la maggior parte degli utenti non avrà aggiornato. Anche noi, per scelta editoriale, non riportiamo informazioni utili a sfruttare la vulnerabilità.
Come sono distribuite le 32 vulnerabilità?
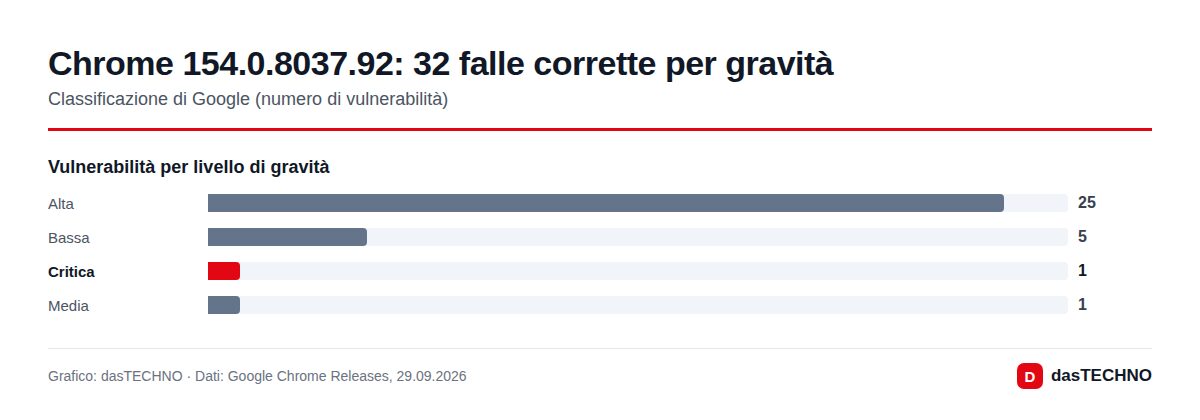
Oltre a quella critica ci sono 25 falle di gravità alta, una media e cinque basse. Guardando l'elenco di Google, la maggior parte delle falle gravi si concentra in due aree:
| Area | Falle "alta" | Tipo prevalente |
|---|---|---|
| Grafica (GPU, WebGPU, Dawn, WebGL, Skia, ANGLE) | 9 | risorse non inizializzate, scritture/letture fuori limite |
| Motore JavaScript V8 | 6 | type confusion (5), buffer overflow (1) |
| Altri componenti (Omnibox, password, Bluetooth, schermo intero, Picture-in-Picture, Views, Media, Mojo, WebUI) | 10 | use after free, gestione dei privilegi, interfaccia ingannevole |
V8 è il motore che esegue il codice JavaScript dei siti, ed è da anni uno dei bersagli preferiti di chi attacca i browser: per questo le correzioni in quell'area meritano attenzione anche quando non ci sono exploit noti.
Anche l'IA di OpenAI tra chi ha trovato i bug
Un dettaglio curioso: tre delle falle in V8 (CVE-2026-102323, CVE-2026-102326 e CVE-2026-102328) risultano segnalate da OpenAI Codex Security, lo strumento di analisi del codice basato su agenti di OpenAI. Una buona parte delle altre è stata individuata dai team interni di Google. Per quasi tutte le segnalazioni la ricompensa del programma bug bounty è ancora "da definire"; l'unica cifra indicata è di 1.000 dollari per una falla di gravità bassa nei pagamenti.
Come aggiornare Chrome
- Aprire Chrome e cliccare sui tre puntini in alto a destra.
- Scegliere Guida > Informazioni su Google Chrome.
- Chrome cerca e scarica la nuova versione; al termine cliccare Riavvia.
- Controllare che il numero indicato sia 154.0.8037.92 o superiore.
In alternativa basta digitare chrome://settings/help nella barra degli indirizzi. Al riavvio le schede aperte vengono ripristinate, ma conviene salvare prima eventuali moduli compilati a metà. Sui PC aziendali gestiti l'aggiornamento può dipendere dalle policy dell'IT: in quel caso è il reparto tecnico a dover accelerare la distribuzione.
Perché è il secondo aggiornamento in una settimana?
Chrome 154 è arrivato nel canale stabile solo pochi giorni prima, nella settimana del 22 settembre, con un pacchetto molto più grande: 108 correzioni di sicurezza, di cui 11 critiche secondo SecurityWeek. Con la stessa versione, come ha spiegato Matrice Digitale, Google ha attivato di default l'opzione "Usa sempre connessioni sicure" per i siti pubblici, che chiede conferma prima di aprire una pagina in HTTP non cifrato. La build del 29 settembre è quindi una correzione successiva, che si aggiunge a quelle già distribuite.
I browser basati su Chromium, come Microsoft Edge, Opera, Brave e Vivaldi, ricevono correzioni simili con i propri aggiornamenti e con tempi diversi. Chi usa uno di questi browser dovrebbe controllare la pagina "Informazioni" nelle impostazioni.
Cosa significa per chi usa Chrome
Non c'è motivo di allarme: non si tratta di una patch d'emergenza per una falla "zero-day" già usata dagli attaccanti. Il rischio cresce però nei giorni successivi alla pubblicazione, perché chi attacca può studiare le modifiche al codice per risalire alle vulnerabilità. Lo abbiamo visto di recente con le falle di NetScaler sfruttate dopo la patch e con la vulnerabilità di Roundcube. Chi vuole conoscere le ultime funzioni del browser trova le novità nel nostro articolo su schede e Gemini in Chrome.
Domande frequenti
Come si verifica se Chrome è aggiornato?
Digitando chrome://settings/help nella barra degli indirizzi. Se la versione è 154.0.8037.92 o successiva, le correzioni di questo aggiornamento sono installate.
La falla critica è già sfruttata dagli attaccanti?
Nel bollettino di Google non c'è alcuna indicazione di sfruttamento attivo. Trattandosi di una falla critica, è comunque meglio non rimandare.
Chrome su Android e iPhone è coinvolto?
Il bollettino riguarda la versione desktop (Windows, Mac e Linux). Le app mobili si aggiornano separatamente tramite Google Play e App Store: è utile tenere attivi gli aggiornamenti automatici.
Serve riavviare il computer?
No, basta riavviare Chrome.