Il gruppo di estorsione ShinyHunters è tornato a colpire in massa i server Oracle PeopleSoft. A lanciare l'allarme, il 26 settembre, sono Mandiant e il Google Threat Intelligence Group (GTIG): gli attaccanti sfruttano la vulnerabilità CVE-2026-35273, corretta da Oracle già a giugno, e hanno trovato un modo semplicissimo per scavalcare le regole dei Web Application Firewall (WAF) che molte organizzazioni avevano messo al posto della patch.
Il messaggio per chi gestisce PeopleSoft in Italia è quindi uno solo: se in estate ci si è limitati a filtrare il traffico, adesso bisogna installare l'aggiornamento di Oracle.
Che cos'è PeopleSoft e dov'è la falla
PeopleSoft è la suite di Oracle per risorse umane, buste paga, contabilità e gestione delle carriere studentesche. È diffusa soprattutto presso grandi aziende, enti pubblici e atenei, cioè dove si concentrano dati personali delicati come stipendi, documenti d'identità e voti.
La vulnerabilità si trova nell'Environment Management Hub (PSEMHUB) della piattaforma PeopleTools. Permette a un attaccante non autenticato di eseguire codice sul server tramite una semplice richiesta HTTP, e per questo ha un punteggio CVSS di 9,8 su 10. Le versioni confermate come vulnerabili sono PeopleTools 8.61 e 8.62.
Non è una storia nuova. Secondo Google, ShinyHunters (che Mandiant classifica come UNC6240) ha usato la falla come zero-day dal 27 maggio al 9 giugno 2026. Oracle ha pubblicato un Security Alert fuori calendario il 10 giugno. Nella prima ondata Google aveva avvisato oltre 100 organizzazioni, per il 68% università e college, in gran parte negli Stati Uniti.
Come funziona il trucco del carattere codificato
Dopo giugno molti amministratori hanno bloccato il percorso /PSEMHUB/ con una regola sul WAF o sul reverse proxy. La nuova variante dell'exploit sostituisce la lettera P con la sua codifica URL %50 e chiama /%50SEMHUB/.
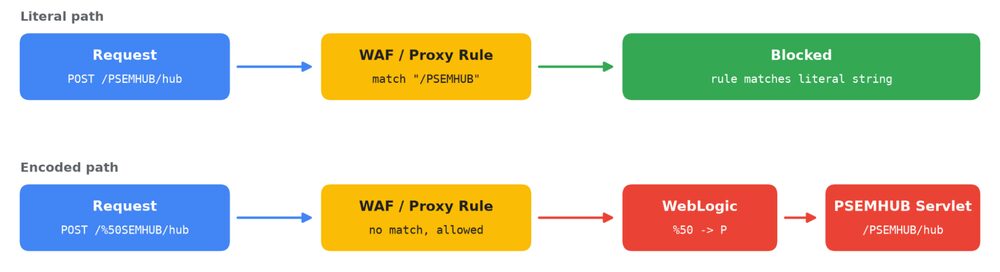
Il problema è nell'ordine delle operazioni: molte regole confrontano il testo del percorso prima di decodificarlo, mentre il server applicativo WebLogic lo decodifica e inoltra la richiesta al componente vulnerabile come se nulla fosse. Google consiglia di bloccare i percorsi normalizzati e di dare per scontato che gli attaccanti proveranno anche maiuscole/minuscole miste e altre codifiche.
Cosa fanno gli attaccanti una volta dentro
Il rapporto descrive un arsenale ridotto ma efficace. In circa un quarto dei casi osservati i comandi giravano con i massimi privilegi (root o SYSTEM); negli altri con gli account di servizio di PeopleSoft o WebLogic, che comunque leggono configurazioni e credenziali del database.
| Strumento | A cosa serve secondo Google |
|---|---|
| x.jsp, u.jsp | Web shell per eseguire comandi e caricare file a pezzi |
| SIDEEYE (Ple64.exe) | Backdoor nascosta in un finto installer, ruba credenziali e apre una shell remota |
| Neo-reGeorg | Tunnel via HTTP per muoversi nella rete interna |
| MeshAgent | Software di controllo remoto legittimo, usato per restare sui server Linux |
Lo schema di ShinyHunters è noto: sottrarre i dati, minacciare di pubblicarli su un sito di leak e chiedere un riscatto. Google invita le vittime a prepararsi a tentativi di estorsione.
Cosa devono fare gli amministratori
Le indicazioni di Mandiant, in sintesi:
- Installare l'aggiornamento Oracle per CVE-2026-35273: le regole WAF non sono un'alternativa.
- Disattivare il servizio EMHub o, nelle installazioni a server singolo, rimuovere del tutto PSEMHUB.
- Cercare nei log di WebLogic le chiamate a
/PSEMHUB/e alle varianti codificate come/%50SEMHUB/. - Controllare la cartella
PSEMHUB.waralla ricerca di file estranei (x.jsp,u.jsp,tunnel.jsp). - Cambiare tutte le credenziali accessibili all'account di servizio: database, Integration Broker, cloud.
- Tenere d'occhio il traffico in uscita e archivi sospetti (.tar, .zst) nelle cartelle temporanee.
Un server su cui è stata trovata una web shell va considerato interamente compromesso. Nel blog Google pubblica anche indirizzi IP, domini e hash dei file per il confronto.
Che cosa significa per l'Italia
Il rapporto non nomina vittime italiane né fornisce un elenco di Paesi. Chi usa PeopleSoft in Italia, però, ha obblighi precisi in caso di incidente. Se vengono sottratti dati di dipendenti o studenti, il GDPR impone la notifica al Garante privacy entro 72 ore. I soggetti che rientrano nella NIS2 (in Italia il d.lgs. 138/2024) devono inoltre inviare una pre-notifica al CSIRT Italia dell'ACN entro 24 ore. È lo stesso quadro che abbiamo ricordato per le falle di SharePoint e MikroTik e per il plugin Elementor di questa settimana.
Il punto più istruttivo della vicenda riguarda il metodo: una regola sul firewall è un tampone utile nelle prime ore, ma non sostituisce la correzione del software. ShinyHunters ha letto le contromisure pubblicate e ha adattato l'attacco.
Domande frequenti
I privati cittadini sono a rischio?
Non direttamente: PeopleSoft gira sui server di datori di lavoro, enti e università. A rischio sono però i dati che lì vengono conservati. Conviene diffidare delle e-mail che citano stipendi, pratiche universitarie o documenti personali.
Basta una regola WAF contro CVE-2026-35273?
No. È proprio l'errore che gli attaccanti stanno sfruttando. Serve la patch di Oracle oppure la disattivazione di PSEMHUB.
Chi è ShinyHunters?
Un gruppo attivo da anni, specializzato nel furto di dati e nell'estorsione. Invece di cifrare i sistemi come un ransomware classico, di solito ruba le informazioni e minaccia di pubblicarle.