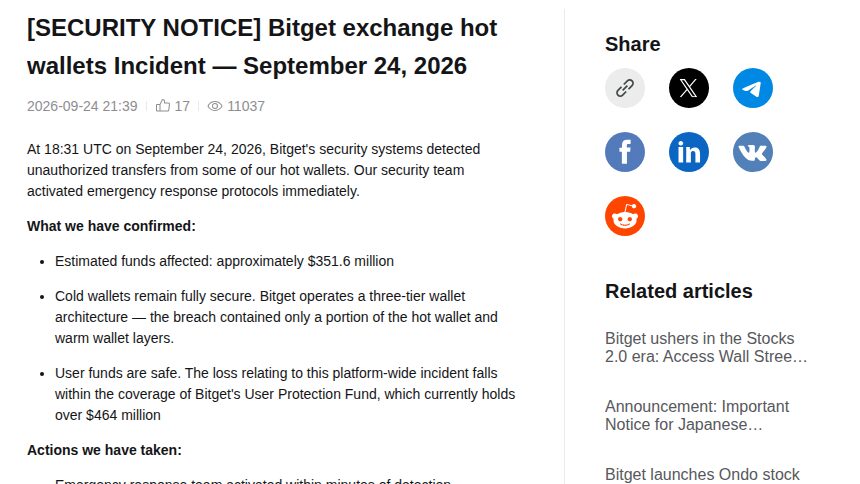
L'exchange di criptovalute Bitget ha pubblicato il calendario per riaprire i prelievi, bloccati dal 24 settembre dopo un attacco ai suoi portafogli "caldi". Nella stessa fase la società ha corretto la stima del danno: dagli iniziali 351,6 milioni di dollari si passa a circa 387,5 milioni. I primi a tornare disponibili saranno i prelievi in Bitcoin, domenica 28 settembre alle 10:00 ora italiana.
Il valore sottratto corrisponde a circa 340 milioni di euro, applicando il cambio di riferimento BCE del 25 settembre (1,1403 dollari per euro). È una conversione indicativa: le criptovalute rubate cambiano valore di ora in ora.
Che cosa è successo il 24 settembre?
Bitget ha rilevato trasferimenti non autorizzati alle 20:31 ora italiana del 24 settembre e ha sospeso subito tutti i prelievi. Il resto della piattaforma, cioè compravendite e depositi, ha continuato a funzionare. Secondo l'avviso ufficiale, l'attacco ha toccato solo una parte dei wallet "hot" e "warm", quelli collegati alla rete per gestire i movimenti quotidiani; i cold wallet, custoditi offline, non sarebbero stati coinvolti.
L'aumento della cifra si spiega con l'analisi successiva delle transazioni: nel primo conteggio mancavano i fondi in Zcash e Tron finiti agli indirizzi degli aggressori. La falla, un problema nel backend del servizio wallet, è stata individuata e corretta, afferma l'exchange. Alle indagini collaborano Mandiant, società di sicurezza di Google, e la specialista blockchain SlowMist.
Chi ci sia dietro non è stato chiarito ufficialmente. La CEO Gracy Chen ha citato una possibile pista nordcoreana, basata su somiglianze negli indirizzi IP e nei servizi VPN usati, ma senza confermarla. Nessuna autorità pubblica ha finora attribuito l'attacco.
Quando si potrà prelevare di nuovo?
La riapertura avviene per gradi, sempre alle 08:00 UTC, cioè alle 10:00 in Italia con l'ora legale ancora in vigore:
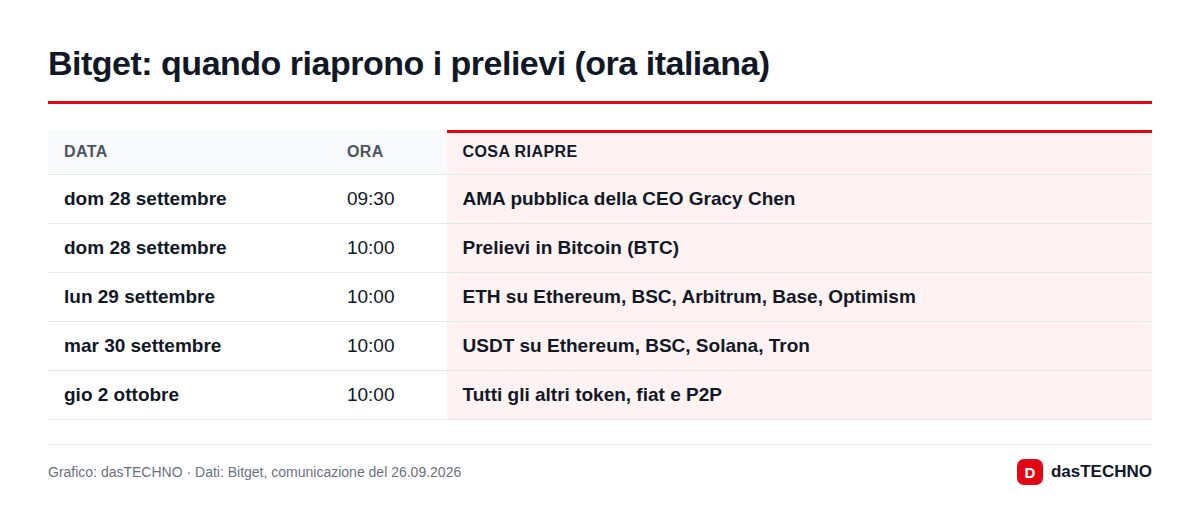
Prima del via, alle 9:30 del 28 settembre, Gracy Chen terrà una sessione pubblica di domande e risposte (AMA). Il calendario è quello annunciato il 26 settembre: se la società dovesse modificarlo, farà fede solo il centro assistenza ufficiale di Bitget.
I soldi dei clienti sono al sicuro?
Bitget sostiene che i saldi dei conti restano invariati e che le perdite saranno coperte dal suo Protection Fund, un fondo di garanzia che secondo l'azienda supera i 464 milioni di dollari. Il danno attuale equivale quindi a più dell'80% del fondo. Va detto con chiarezza: si tratta di una promessa della società, non di una garanzia pubblica, e la consistenza del fondo non è stata verificata da un revisore indipendente.
Secondo la stampa specializzata, l'exchange ha anche promesso una ricompensa del 5% sulle somme che terzi aiuteranno a congelare o recuperare.
Cosa significa per chi ha un conto in Italia?
Qui entra in gioco il regolamento europeo MiCA (MiCAR). In Italia gli operatori iscritti come VASP nel registro dell'OAM hanno potuto continuare a lavorare solo fino al 30 giugno 2026. Nel comunicato congiunto di quel giorno, Consob e Banca d'Italia hanno ricordato che da quel momento può operare solo chi possiede un'autorizzazione MiCA rilasciata da uno Stato membro, mentre gli altri devono chiudere, e hanno elencato i nove soggetti abilitati in Italia. Bitget non è tra questi.
Secondo il tracker indipendente CASP Tracker, al 26 settembre Bitget non risulta nel registro ESMA dei prestatori autorizzati: la domanda della controllata Bitget EU, con sede a Vienna, è ancora all'esame dell'autorità austriaca FMA. In pratica un cliente italiano non ha oggi un'autorità nazionale di vigilanza a cui rivolgersi per questo incidente. Bitget, nelle sue comunicazioni, non fornisce indicazioni specifiche per l'Italia.
Consob e Banca d'Italia invitano a verificare sul registro ESMA che la società che eroga concretamente il servizio sia autorizzata, e non solo un'altra entità dello stesso marchio. Questo articolo non è una consulenza finanziaria.
Attenzione alle truffe dopo l'attacco
Dopo ogni furto a un exchange arrivano ondate di phishing: e-mail o messaggi che promettono un "prelievo anticipato", un rimborso o una "verifica del conto". Bitget non chiede mai password, codici di autenticazione a due fattori o frasi di recupero (seed phrase). Negli ultimi mesi i truffatori hanno usato anche voci clonate con l'IA, come nel caso della truffa ai clienti Fideuram, e dati personali rubati in altri attacchi, come quelli dei clienti Revolut messi in vendita. Meglio accedere sempre digitando a mano l'indirizzo ufficiale.
Domande frequenti
Quando riaprono i prelievi su Bitget?
Dal 28 settembre alle 10:00 ora italiana con il Bitcoin; il 29 settembre tocca a ETH, il 30 a USDT e il 2 ottobre a tutti gli altri token, alle valute fiat e al P2P.
Quanto è stato rubato a Bitget?
Circa 387,5 milioni di dollari secondo l'ultima stima, pari a circa 340 milioni di euro al cambio BCE del 25 settembre. La prima stima era di 351,6 milioni.
I clienti perdono denaro?
Secondo Bitget no: i saldi restano invariati e il Protection Fund copre la perdita. La garanzia è della sola società e non è stata verificata in modo indipendente.
Bitget è autorizzata in Italia secondo MiCA?
No. Non figura nel registro ESMA né tra i nove soggetti abilitati indicati da Consob e Banca d'Italia; la sua richiesta in Austria è ancora in corso.