Due vulnerabilità già usate negli attacchi reali riguardano chi gestisce in casa un server SharePoint o una rete basata su router MikroTik. Il 25 settembre la CISA, l'agenzia per la cybersicurezza degli Stati Uniti, ha aggiunto al suo catalogo KEV (Known Exploited Vulnerabilities) la falla CVE-2026-65660 di SharePoint Server e la CVE-2026-67279 di RouterOS, il sistema operativo dei router MikroTik. Per entrambe esistono già le patch: il punto è installarle prima possibile.
Perché la falla di SharePoint è più grave di quanto sembrava
Microsoft aveva corretto CVE-2026-65660 con gli aggiornamenti dell'11 agosto, descrivendola però come una vulnerabilità di spoofing di gravità media (CVSS 6,5). A settembre la scheda è stata riscritta: si tratta in realtà di una code injection che consente a un utente autenticato, anche con pochi privilegi, di eseguire codice sul server da remoto. Il punteggio è salito a 8,8.
Secondo l'allerta del Canadian Centre for Cyber Security del 24 settembre, sui server che consentono l'accesso anonimo la falla può essere combinata con altre debolezze fino a eseguire codice senza alcun login. Microsoft conferma di aver osservato attacchi, ma non ha indicato chi li conduce né quante organizzazioni siano state colpite.
Sono coinvolte solo le installazioni on-premise: SharePoint Server 2016, 2019 e Subscription Edition. SharePoint Online, incluso in Microsoft 365, non rientra nell'allerta.
Come funziona la catena "MikroTrick"
Le falle di RouterOS sono state scoperte dal CERT nazionale polacco, CERT Polska, che ne ha coordinato la pubblicazione con MikroTik. Le vulnerabilità segnalate sono sei, ma due di esse, usate insieme, formano la catena battezzata "MikroTrick":
- CVE-2026-67279: se il client SSH chiede di rinegoziare le chiavi durante l'autenticazione, il router passa direttamente alla fase dei comandi senza aver mai verificato l'identità dell'utente.
- CVE-2026-86060: un'iniezione di argomenti nel processo di login, che tramite caratteri particolari nel nome utente altera i privilegi assegnati.
Il risultato è l'accesso da amministratore senza password né chiave sui router che espongono SSH verso Internet. Gli attacchi risalgono almeno al 2 settembre, un giorno prima dei primi aggiornamenti; sui dispositivi compromessi gli aggressori creano un account chiamato "ops". In una scansione del 5 settembre la Shadowserver Foundation ha trovato oltre 120.000 apparati MikroTik con SSH raggiungibile dalla rete pubblica.
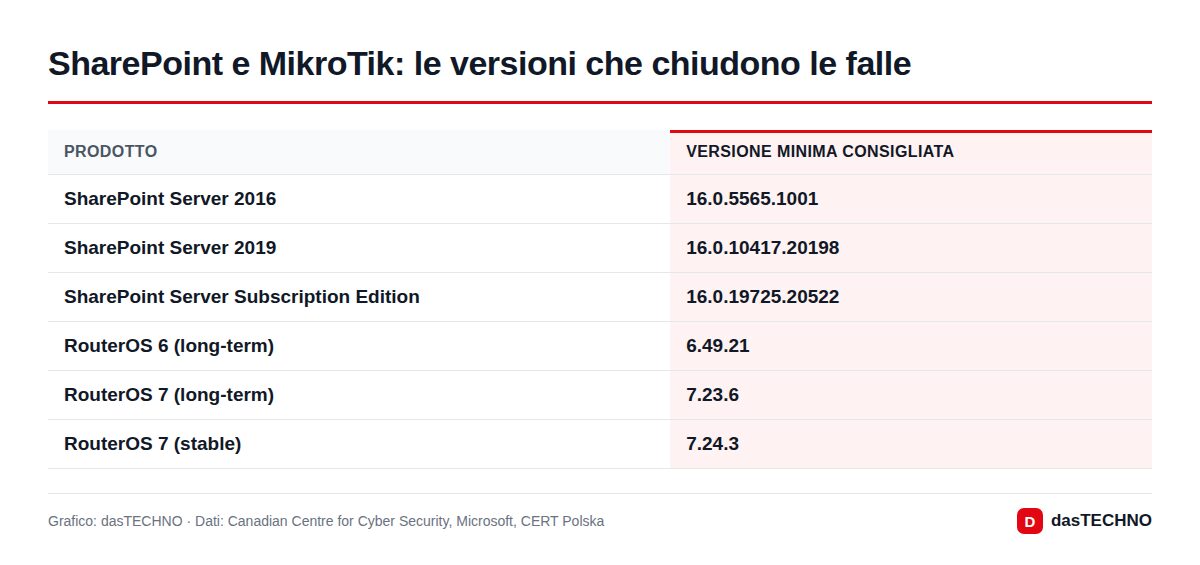
Quali versioni sono sicure?
| Prodotto | Versione minima consigliata |
|---|---|
| SharePoint Server 2016 | 16.0.5565.1001 |
| SharePoint Server 2019 | 16.0.10417.20198 |
| SharePoint Server Subscription Edition | 16.0.19725.20522 |
| RouterOS 6 (long-term) | 6.49.21 |
| RouterOS 7 (long-term) | 7.23.6 |
| RouterOS 7 (stable) | 7.24.3 |
Un dettaglio su RouterOS: secondo CERT Polska le versioni 7.23.4 e 7.24.2 chiudono già MikroTrick, ma la correzione di un'altra falla segnalata insieme, legata ai certificati (CVE-2026-67278), era incompleta. Per questo indichiamo come minimo 7.23.6 o 7.24.3.
Cosa significa per aziende ed enti in Italia
Il catalogo KEV è vincolante solo per le agenzie federali USA, che devono intervenire entro il 28 settembre, ma in Europa è usato come elenco di priorità per le patch. Per i soggetti che rientrano nella direttiva NIS2, recepita in Italia con il d.lgs. 138/2024, chiudere rapidamente vulnerabilità note e già sfruttate fa parte delle misure di sicurezza attese.
Il rischio non è teorico: il CSIRT Italia dell'ACN ha già pubblicato la ricostruzione di un attacco contro un ente italiano partito proprio da server SharePoint compromessi, in quel caso tramite la catena "ToolShell" dell'estate 2025.
Per SharePoint:
- Verificare che ogni server abbia almeno le build indicate in tabella.
- Non esporre SharePoint direttamente su Internet e disattivare l'accesso anonimo.
- Come suggerito dalle autorità canadesi: attivare l'integrazione AMSI in "Full Mode", imporre l'autenticazione a più fattori agli amministratori, eliminare gli account inutilizzati.
- Controllare i log alla ricerca di accessi amministrativi anomali, web part modificate e web shell.
Il supporto per SharePoint 2016 e 2019 è terminato il 15 luglio 2026: chi usa ancora queste versioni dovrebbe pianificare la migrazione oltre ad applicare la patch.
Per MikroTik:
- Aggiornare RouterOS (System > Packages > Check For Updates).
- Limitare SSH a indirizzi IP fidati o a una VPN; sul lato WAN è meglio chiuderlo del tutto.
- Controllare l'elenco utenti: se compare un account sconosciuto come "ops", il dispositivo va considerato compromesso, la configurazione verificata e tutte le password cambiate.
Chi usa a casa il modem fornito dal proprio operatore in genere non ha un MikroTik. Questi apparati sono però diffusi tra piccole imprese, studi professionali, hotel e tra i provider wireless (WISP) che portano la connessione nelle zone meno coperte: in caso di dubbio conviene chiedere al proprio tecnico o fornitore quale router è installato.
Il contesto
Settembre ha portato una serie ravvicinata di falle già sfruttate. Nelle ultime settimane abbiamo scritto degli attacchi alla vulnerabilità di Roundcube CVE-2026-48842, della falla di WordPress CVE-2026-87902 e dell'invito di Kiteworks a spegnere i server. Posta elettronica, strumenti di collaborazione e apparati di rete restano tra i punti d'ingresso preferiti.
Domande frequenti
SharePoint Online in Microsoft 365 è a rischio?
No. Le allerte riguardano solo SharePoint Server 2016, 2019 e Subscription Edition installati sui server dell'organizzazione.
Come si verifica se SSH è aperto su un router MikroTik?
In Winbox o WebFig, alla voce IP > Services, si vede se il servizio SSH è attivo e quali indirizzi sono inseriti in "Available From". Se il campo è vuoto, il servizio è raggiungibile da qualsiasi indirizzo.
Chi c'è dietro gli attacchi?
Non è stato reso noto. Microsoft ha confermato gli attacchi a SharePoint ma non ha fornito dettagli su autori o numero di vittime.