Organisaties met een eigen SharePoint-server en netwerken met MikroTik-routers hebben te maken met twee lekken die al bij echte aanvallen worden gebruikt. De Amerikaanse cybersecuritydienst CISA heeft op 25 september CVE-2026-65660 in SharePoint Server en CVE-2026-67279 in RouterOS, het besturingssysteem van MikroTik, toegevoegd aan haar catalogus van actief misbruikte kwetsbaarheden (KEV). Voor beide lekken zijn updates beschikbaar; het advies is die zonder uitstel te installeren.
Waarom het SharePoint-lek achteraf zwaarder werd ingeschat
Microsoft dichtte CVE-2026-65660 al met de updates van 11 augustus, maar omschreef het toen als een spoofinglek van gemiddelde ernst (CVSS 6,5). In september is de beschrijving aangepast: het gaat om code-injectie, waarmee een ingelogde gebruiker met weinig rechten op afstand code op de server kan uitvoeren. De score steeg naar 8,8.
Volgens een waarschuwing van het Canadian Centre for Cyber Security van 24 september is het lek op servers met anonieme toegang te combineren met andere zwakke plekken, waardoor code zelfs zonder inloggen kan worden uitgevoerd. Microsoft bevestigt dat er aanvallen zijn waargenomen, maar zegt niet wie erachter zit of hoeveel organisaties getroffen zijn.
Het gaat uitsluitend om zelf beheerde installaties: SharePoint Server 2016, 2019 en Subscription Edition. SharePoint Online binnen Microsoft 365 valt buiten de waarschuwing.
Hoe de "MikroTrick"-keten werkt
De RouterOS-lekken zijn gevonden door het Poolse nationale CERT, CERT Polska, dat de publicatie met MikroTik heeft afgestemd. In totaal gaat het om zes kwetsbaarheden. Twee daarvan vormen samen de aanvalsketen "MikroTrick":
- CVE-2026-67279: vraagt een SSH-client tijdens het inloggen om nieuwe sleutels (rekey), dan springt de router door naar de opdrachtfase zonder dat de gebruiker ooit is gecontroleerd.
- CVE-2026-86060: een argument-injectie in het loginproces, waarbij bepaalde tekens in de gebruikersnaam de toegekende rechten veranderen.
Samen leveren ze beheerdersrechten zonder wachtwoord of sleutel op, bij routers waarvan SSH vanaf internet bereikbaar is. De aanvallen lopen volgens de onderzoekers sinds minstens 2 september; op overgenomen apparaten maken de daders een account "ops" aan. De Shadowserver Foundation telde bij een scan op 5 september ruim 120.000 MikroTik-apparaten met publiek bereikbare SSH.
Het Nederlandse NCSC sloeg op 8 september al alarm over de actief misbruikte RouterOS-lekken. Het wees daarbij vooral op zakelijke omgevingen en internetproviders, en waarschuwde dat een aanvaller de volledige controle over de router kan krijgen, met mogelijk onderschepte gegevens of uitval van de verbinding als gevolg.
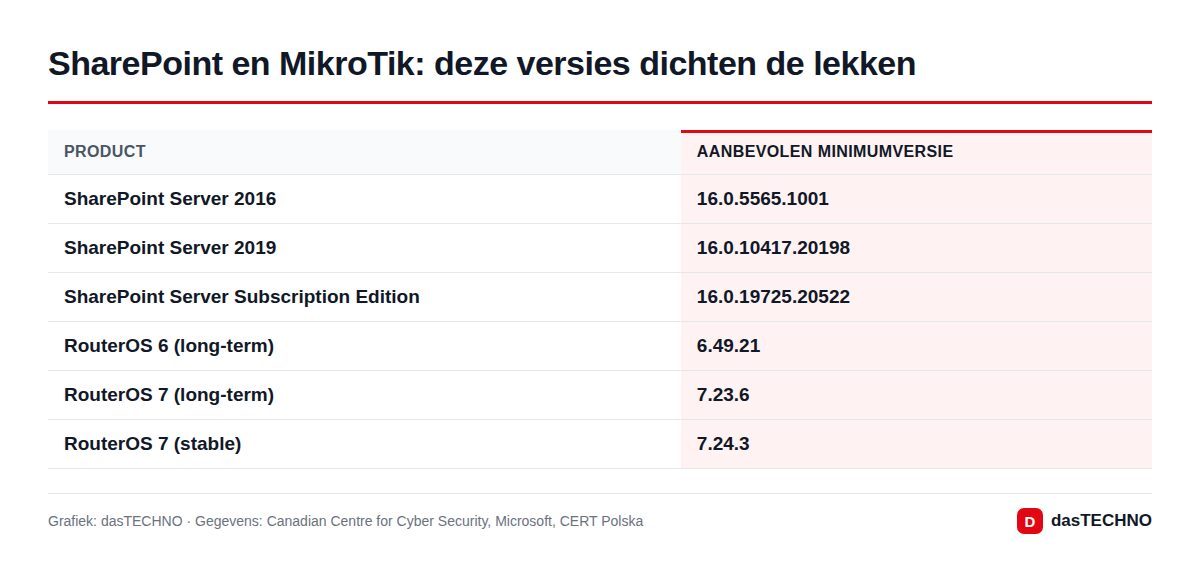
Welke versies zijn veilig?
| Product | Aanbevolen minimumversie |
|---|---|
| SharePoint Server 2016 | 16.0.5565.1001 |
| SharePoint Server 2019 | 16.0.10417.20198 |
| SharePoint Server Subscription Edition | 16.0.19725.20522 |
| RouterOS 6 (long-term) | 6.49.21 |
| RouterOS 7 (long-term) | 7.23.6 |
| RouterOS 7 (stable) | 7.24.3 |
Let op bij RouterOS: het NCSC noemde begin september 7.23.4 en 7.24.2 als versies met de fix, en die sluiten MikroTrick inderdaad. Volgens CERT Polska was de reparatie van een ander gemeld lek, rond certificaten (CVE-2026-67278), daarin echter onvolledig. Wij raden daarom voor RouterOS 7 minimaal 7.23.6 of 7.24.3 aan.
Wat moeten beheerders in Nederland en België nu doen?
De KEV-lijst is alleen bindend voor Amerikaanse federale diensten, die uiterlijk 28 september moeten patchen. In Europa geldt ze wel als prioriteitenlijst. Voor organisaties die onder NIS2 vallen, hoort het snel dichten van bekende, misbruikte lekken bij de basismaatregelen. In België geldt de NIS2-wet sinds oktober 2024; in Nederland is de Cyberbeveiligingswet het kader waarmee de richtlijn wordt ingevoerd.
SharePoint:
- Controleer of elke server minstens de buildnummers uit de tabel heeft.
- Zet SharePoint niet rechtstreeks op internet en schakel anonieme toegang uit.
- Volg de Canadese adviezen: AMSI-integratie in "Full Mode", verplichte meerfactorauthenticatie voor beheerders, ongebruikte accounts verwijderen.
- Zoek in de logs naar verdachte beheerderstoegang, gewijzigde webparts en webshells.
De ondersteuning voor SharePoint 2016 en 2019 is op 15 juli 2026 gestopt. Wie die versies nog draait, moet naast de patch ook een migratie plannen.
MikroTik:
- Werk RouterOS bij (System > Packages > Check For Updates).
- Sta SSH alleen toe vanaf vertrouwde IP-adressen of via een VPN, zoals ook het NCSC adviseert; aan de WAN-kant kan het het best helemaal dicht.
- Controleer de gebruikerslijst op onbekende accounts, zeker "ops". Staat die erbij, ga dan uit van een inbraak: controleer de configuratie en wijzig alle wachtwoorden.
Wie thuis het modem van de eigen provider gebruikt, heeft doorgaans geen MikroTik. De apparaten zijn wel populair bij kleine bedrijven, praktijken, hotels, campings en kleinere draadloze providers: vraag bij twijfel uw IT-leverancier welke router er staat.
Achtergrond
September laat een opvallende reeks misbruikte lekken zien. Eerder schreven we over aanvallen op het Roundcube-lek CVE-2026-48842 en het WordPress-lek CVE-2026-87902. Mail, samenwerkingsplatforms en netwerkapparatuur blijven geliefde toegangspoorten voor aanvallers.
Veelgestelde vragen
Loopt SharePoint Online in Microsoft 365 risico?
Nee. De waarschuwingen gaan alleen over SharePoint Server 2016, 2019 en Subscription Edition die de organisatie zelf host.
Hoe zie ik of SSH open staat op mijn MikroTik-router?
In Winbox of WebFig ziet u onder IP > Services of de SSH-dienst actief is en welke adressen bij "Available From" staan. Is dat veld leeg, dan is de dienst vanaf elk adres bereikbaar.
Wie zit er achter de aanvallen?
Dat is niet bekendgemaakt. Microsoft bevestigt aanvallen op SharePoint, maar noemt geen daders of aantallen slachtoffers.