Een bericht dat van de hoogste baas leek te komen en een stem die als een bekende advocaat klonk: meer was niet nodig om Fideuram, de private bank van de Italiaanse grootbank Intesa Sanpaolo, voor ongeveer 95 miljoen euro op te lichten. De zaak speelde in februari 2026 en werd op 25 september bekend via Reuters en Italiaanse media. Het grootste deel van het geld is teruggehaald, maar van 36 tot 39,5 miljoen euro ontbreekt elk spoor (eerste berichten noemden 36 miljoen, een latere update van persbureau ANSA 39,5 miljoen).
Het is een van de grootste bekende gevallen van CEO-fraude met een AI-stemkloon in Europa. En het laat zien dat deze techniek niet langer theoretisch is, ook niet voor bedrijven in Nederland en België.
Hoe ging de oplichting in zijn werk?
De criminelen bouwden hun verhaal in lagen op, zodat elke stap de vorige leek te bevestigen:
- Nep-WhatsApp van de topman. Toenmalig Fideuram-voorzitter Paolo Molesini kreeg een bericht dat afkomstig leek van Carlo Messina, de CEO van Intesa Sanpaolo. Daarin werd om dringende en vertrouwelijke hulp gevraagd bij een buitenlandse transactie.
- Telefoontje met gekloonde stem. Daarna belde iemand die zich voordeed als Paolo Nastasi, partner bij advocatenkantoor A&O Shearman in Italië en een bekende van Molesini. Zijn stem was met AI nagemaakt.
- E-mails met betaalgegevens. Vervalste mails leverden de rekeningnummers en maakten het plaatje compleet.
Via de treasury van Fideuram vertrokken daarop meerdere overboekingen, vooral naar rekeningen in China en Hongkong. Messina en Nastasi hadden er uiteraard niets mee te maken: hun naam en stem werden zonder hun medeweten misbruikt.
Hoeveel geld is terug?
Fideuram ontdekte de fraude uiteindelijk via de eigen controles. Dankzij samenwerking tussen banken en justitie in Italië, China en Portugal, onder meer via het Europese justitieagentschap Eurojust, kwam een groot deel terug.
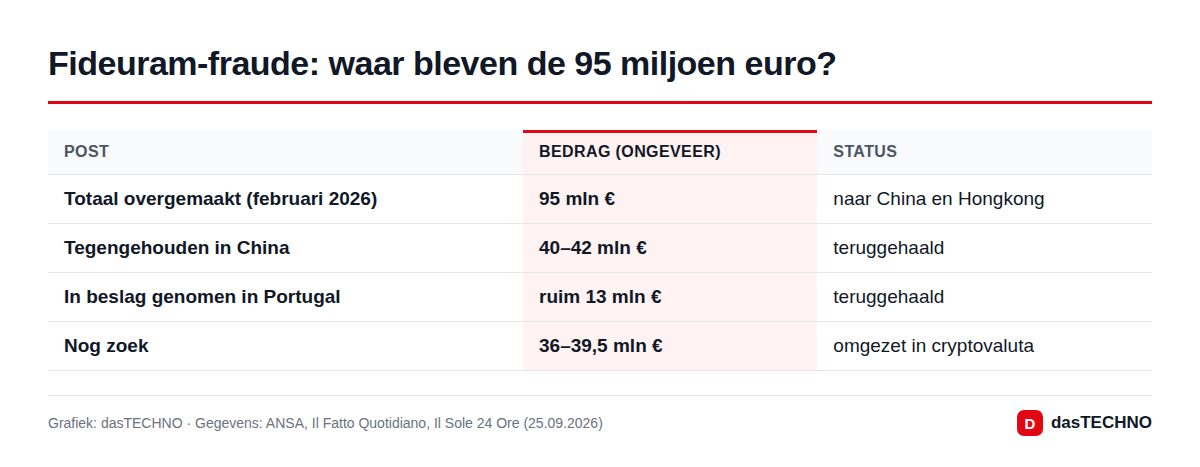
| Post | Bedrag (ongeveer) | Status |
|---|---|---|
| Totaal overgemaakt | 95 miljoen euro | februari 2026 |
| Tegengehouden in China | 40 à 42 miljoen euro | teruggehaald |
| In beslag genomen in Portugal | ruim 13 miljoen euro | teruggehaald |
| Nog zoek | 36 tot 39,5 miljoen euro | omgezet in cryptovaluta |
De bedragen zijn door de bronnen afgerond en verschillen daarom iets: Il Sole 24 Ore spreekt van "minstens 36 miljoen" die nog zoek is, ANSA van 39,5 miljoen. Het Openbaar Ministerie in Milaan verdenkt volgens ANSA een 48-jarige Israëlische man van computerfraude "samen met onbekenden". Molesini zelf is geen verdachte; hij trad in maart af "om persoonlijke redenen".
Geen losstaand geval: ook Banca Ifis getroffen
In hetzelfde Milanese onderzoek zit nog een zaak. In mei 2026 keurde een manager van Banca Ifis na vergelijkbare nepcontacten betalingen goed van zo'n 24 miljoen euro. Het geld ging via Spanje, Singapore, Hongkong en Bahrein; na beslaglegging in Barcelona is ongeveer 20 miljoen teruggevonden en de resterende 4 miljoen verwacht de bank via de verzekering terug te krijgen (ANSA, Il Gazzettino). ANSA meldt daarnaast een kleinere derde zaak van circa 2 miljoen euro, deels teruggehaald in Kroatië. Het patroon is dus geen toevalstreffer maar een herhaalde aanpak gericht op Italiaanse banken.
Wat betekent dit voor Nederland en België?
Opvallend is dat de Nederlandse en Belgische meldpunten stemklonen tot nu toe vooral als risico zien, niet als dagelijkse praktijk:
- De Fraudehelpdesk zag het aantal meldingen over telefoonfraude in 2025 met zo'n 250 procent stijgen, maar kreeg volgens Radar (januari 2026) nauwelijks meldingen van consumenten over gekloonde stemmen.
- Uit CBS-onderzoek uit april 2025 bleek dat stemklonen bij maar 2 procent van de gemelde online fraudegevallen een rol speelde.
- Het Belgische Centrum voor Cybersecurity (Safeonweb) waarschuwt al langer dat deepfake-audio CEO-fraude overtuigender kan maken.
De Fideuram-zaak toont waarom die waarschuwingen serieus zijn: het doelwit was geen argeloze consument, maar een ervaren bankbestuurder. De aanval draaide niet om een technisch lek, want volgens de berichtgeving zijn de systemen van de bank niet gehackt, maar om vertrouwen. Eerder schreven we al over AI-modellen die stemmen kunnen nabootsen: de drempel om zo'n stem te maken wordt steeds lager.
Zo beschermt u uw bedrijf tegen CEO-fraude met AI
De maatregelen zijn niet nieuw, maar met stemklonen worden ze belangrijker:
- Terugbellen via een bekend nummer. Krijgt u een betaalverzoek per bericht of telefoon, bel dan zelf terug via het nummer dat u al kende, niet via het nummer uit het bericht.
- Vier-ogenprincipe. Grote of spoedeisende betalingen altijd door een tweede persoon laten goedkeuren, ook als "de directeur" haast heeft.
- Codewoord afspreken voor gevoelige verzoeken tussen bestuurders, of een vaste controlevraag die niet online te vinden is.
- Wantrouw geheimhouding en tijdsdruk. "Vertrouwelijk" en "vandaag nog" zijn klassieke signalen van CEO-fraude.
- Melden. In Nederland bij de Fraudehelpdesk en met aangifte bij de politie; in België verdachte berichten doorsturen naar verdacht@safeonweb.be en aangifte doen bij de lokale politie. Neem bij een frauduleuze overboeking meteen contact op met uw bank: hoe sneller, hoe groter de kans dat geld wordt tegengehouden.
Wie wil weten of een tekst door AI is gemaakt, vindt meer in ons stuk over het AI-watermerk van Claude. Voor een recent voorbeeld van afpersing na een datalek, lees ook de Flink-hack.
Veelgestelde vragen
Wat is CEO-fraude?
Bij CEO-fraude doen criminelen zich voor als een directeur of andere leidinggevende en overtuigen ze een medewerker om snel en in het geheim geld over te maken. AI-stemklonen maken zo'n verzoek geloofwaardiger.
Is de bank gehackt?
Nee. Volgens de berichtgeving zijn de computersystemen van Fideuram niet binnengedrongen. De criminelen misleidden een bestuurder met een nep-WhatsApp, een gekloonde stem en vervalste e-mails.
Zijn klanten van Fideuram geld kwijt?
Het geld kwam uit de eigen treasury van de bank. Er zijn geen berichten dat klantrekeningen zijn getroffen.
Hoeveel audio is nodig om een stem te klonen?
Volgens beveiligingsonderzoekers volstaan bij sommige hulpmiddelen al enkele seconden aan opnames. Openbare video's, podcasts of voicemails van bestuurders kunnen daarvoor genoeg zijn.
Update (27 september 2026): bijgewerkt met de latere cijfers van ANSA (39,5 miljoen zoek, 42 miljoen tegengehouden in China), de verdachte en de vergelijkbare zaak bij Banca Ifis. Tabel en grafiek zijn aangepast.