Het Nationaal Cyber Security Centrum (NCSC) roept beheerders van WordPress-sites op om direct te updaten. Een ernstig lek in de kern van WordPress, bekend als CVE-2026-87902, wordt volgens het NCSC actief misbruikt. De oplossing staat sinds 22 september klaar in WordPress 7.1.2 en in beveiligingsupdates voor oudere versies. Kwetsbaar zijn alle installaties van 4.7.0 tot en met 7.1.1.
Dat raakt veel organisaties in Nederland en België: van mkb-webshops en verenigingen tot gemeentelijke projectsites die door een webbureau worden beheerd. Wat is er aan de hand, en hoe weet u of uw site al veilig is?
Wat is CVE-2026-87902?
Het probleem zit in de code die bepaalt welk paginasjabloon van het thema WordPress gebruikt om een pagina te tonen. Door een gebrekkige controle op bestandspaden kan een willekeurige bezoeker, zonder account en zonder dat de beheerder iets hoeft te doen, WordPress een PHP-bestand laten laden dat wel op de server staat, maar buiten de mappen van het actieve thema.
Op zichzelf is dat het insluiten van een lokaal bestand. Het wordt pas echt gevaarlijk wanneer twee voorwaarden samenvallen: het actieve thema heeft op het hoogste niveau een map waarvan de naam met page- begint, en in PHP staat de instelling register_argc_argv aan. Dan kan een aanvaller eigen code op de server uitvoeren. Volgens SecurityWeek hebben onder meer de oude standaardthema's Twenty Twelve en Twenty Fourteen en populaire thema's als Neve, Hestia en Sydney zo'n map. De instelling staat onder meer aan in de standaard-PHP-images voor Docker en in oudere cPanel-configuraties.
Het officiële advies geeft het lek een score van 9,2 op 10 (CVSS 4.0). De melding kwam van onderzoeker Robert Ressl. Technische details waarmee de aanval na te bootsen is, laten we bewust weg.
Wat zegt het NCSC?
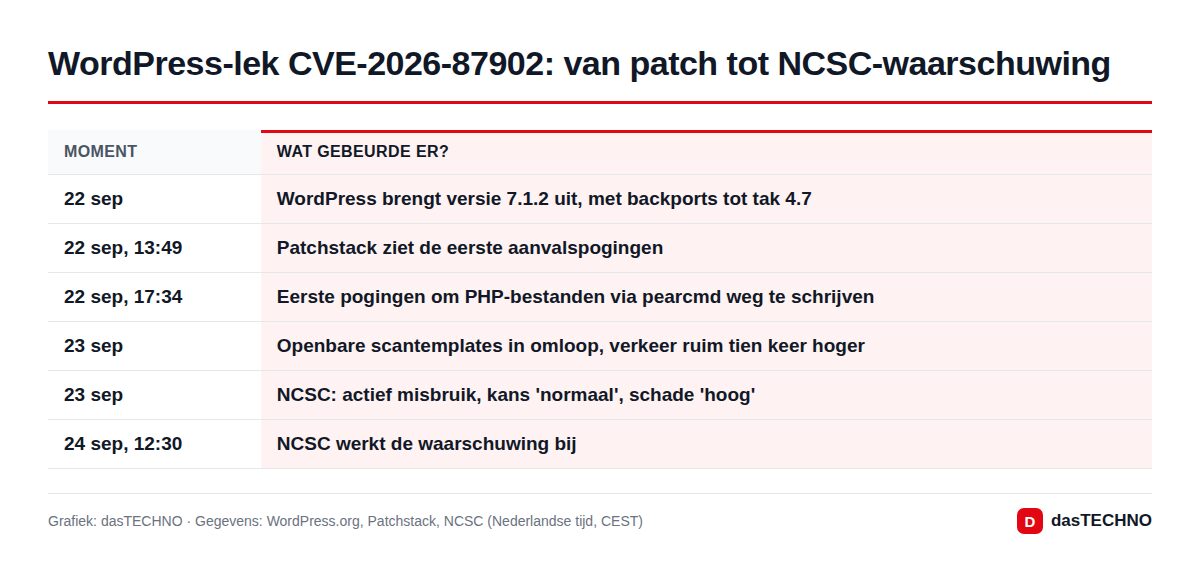
Het NCSC publiceerde zijn waarschuwing op 23 september en werkte die op 24 september bij. De dienst schat de kans op misbruik als "normaal" in, maar de mogelijke schade als "hoog". Bij een geslaagde aanval kunnen gegevens worden gestolen, gewijzigd of verwijderd, kan de hele server in handen van de aanvaller komen en kan de website worden ingezet voor criminele doeleinden. Organisaties die niet weten welke versie ze draaien, adviseert het NCSC om contact op te nemen met hun IT-leverancier.
Hoe snel kwamen de aanvallen?
Razendsnel. Patchstack, dat het verkeer naar de sites van zijn klanten volgt, zag de eerste verdachte verzoeken om 13:49 Nederlandse tijd op de dag van de patch. De aanvallers werkten in drie stappen: eerst testen of een site kwetsbaar reageert met onschuldige kernbestanden, dan nagaan of de PHP-tool pearcmd bereikbaar is, en ten slotte proberen eigen PHP-bestanden in tijdelijke mappen te schrijven. Die laatste stap zag Patchstack voor het eerst rond 17:34 dezelfde dag.
Op 23 september doken openbare sjablonen op voor de automatische scanner Nuclei en lag het aantal verzoeken volgens Patchstack ruim tien keer hoger dan op de eerste avond. SecurityWeek meldt dat het op die dag al tot echte inbraken kwam.
Welke versies zijn veilig?
| Installatie | Status |
|---|---|
| WordPress 4.7.0 tot en met 7.1.1 | kwetsbaar |
| WordPress 7.1.2 | gerepareerd |
| Backports voor oudere takken (tot 4.7) | gerepareerd |
| Ouder dan 4.7 | valt buiten het advies, maar krijgt al jaren geen beveiligingsupdates |
Let op: op de ochtend van 22 september verscheen ook versie 7.1.1. Wie op 7.1.1 is blijven staan, is tegen dit lek niet beschermd.
Wat moet u nu doen?
- Versie controleren: in het dashboard onder Updates hoort 7.1.2 te staan, of de gerepareerde versie van uw tak.
- Automatische updates nagaan: staan automatische achtergrondupdates voor beveiligingsreleases aan (de standaardinstelling), dan heeft WordPress de fix volgens WordPress.org zelf al gestart. Handmatig controleren blijft verstandig.
- Hoster of webbureau vragen: bij beheerde WordPress-pakketten regelt de leverancier de update meestal. Vraag om een schriftelijke bevestiging.
- Tijdelijke maatregel: wie niet meteen kan updaten, kan volgens Patchstack
register_argc_argvin de PHP-configuratie uitzetten. Dat breekt de bekende aanvalsketen, maar vervangt de update niet. - Sporen zoeken: controleer
/tmpen/var/tmpop onverwachte.php-bestanden en bekijk de toegangslogs vanaf 22 september, vooral verzoeken metpearcmd.
Wat betekent dit voor sites in Nederland en België?
Een gehackte website is meer dan een technisch probleem. Komt een aanvaller bij persoonsgegevens, zoals klantgegevens van een webshop of inzendingen van contactformulieren, dan moet u volgens de AVG beoordelen of het om een datalek gaat. Is dat zo, dan meldt u het in de regel binnen 72 uur: in Nederland bij de Autoriteit Persoonsgegevens, in België bij de Gegevensbeschermingsautoriteit. Hoe pijnlijk een datalek kan uitpakken, bleek deze week nog bij de hack bij Flink.
Voor België hebben we bij het schrijven geen aparte waarschuwing van het Centrum voor Cybersecurity België kunnen controleren; de update is er uiteraard even dringend.
Lekken in de kern van WordPress zijn veel zeldzamer dan lekken in plug-ins, en juist daarom zo belangrijk: ze treffen in principe elke installatie, ongeacht de gebruikte uitbreidingen. Hetzelfde patroon, een patch gevolgd door snelle aanvallen, zagen we onlangs ook bij de webmail Roundcube.
Veelgestelde vragen
Is mijn WordPress-site kwetsbaar?
Ja, als u een versie tussen 4.7.0 en 7.1.1 gebruikt zonder backport. Voor het uitvoeren van code zijn extra voorwaarden nodig (themastructuur en PHP-instelling), maar het lek moet hoe dan ook worden gedicht.
Is het genoeg om mijn plug-ins bij te werken?
Nee. Het lek zit in WordPress zelf, dus u moet de kern bijwerken naar 7.1.2 of de gerepareerde versie van uw tak.
Mijn site draait bij een hoster. Moet ik iets doen?
Meestal gaat de update automatisch of regelt de hoster die. Controleer toch de versie in het dashboard en vraag uw hoster om bevestiging.
Hoe zie ik of mijn site is aangevallen?
Onbekende .php-bestanden in tijdelijke mappen en vreemde verzoeken in de logs vanaf 22 september zijn de belangrijkste signalen. Twijfelt u, schakel dan een specialist in en beoordeel of u een datalek moet melden.