WordPress-lek CVE-2026-119977 actief misbruikt: update naar 7.1.4
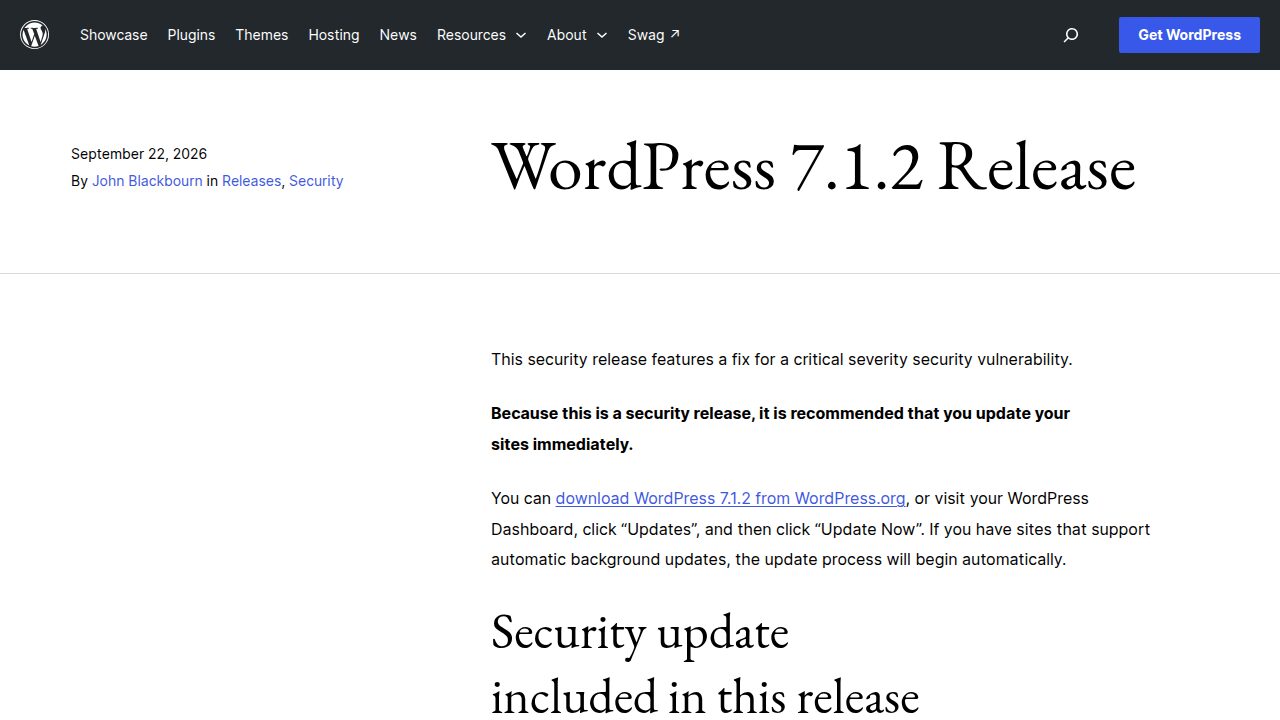
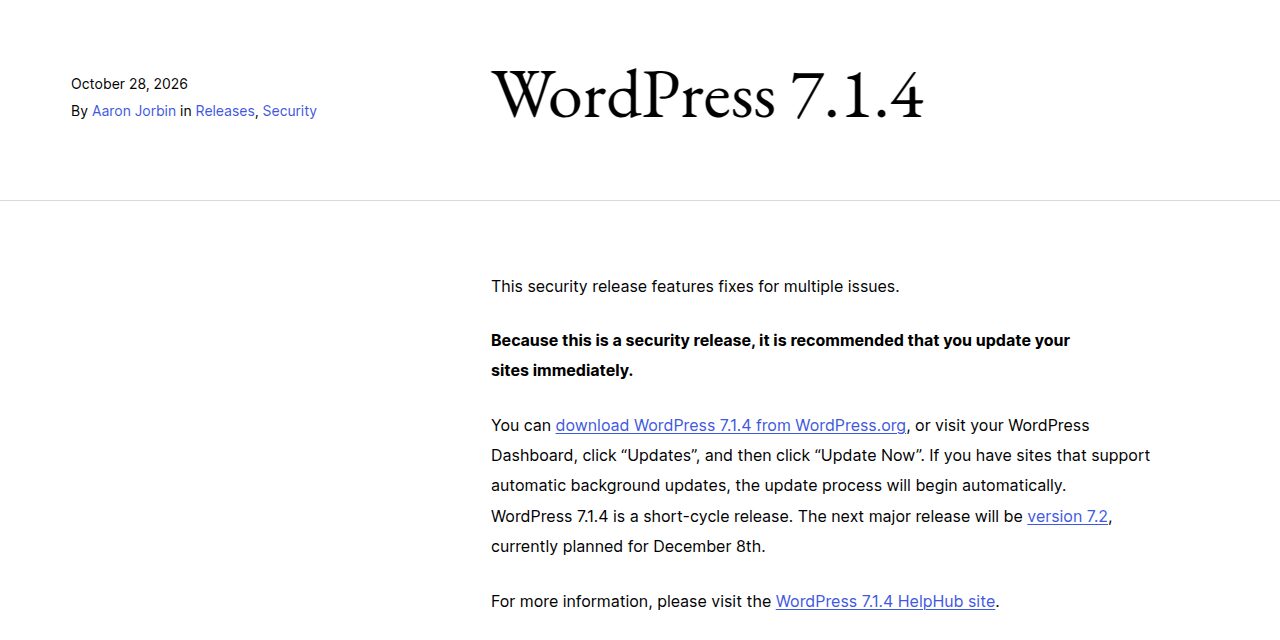
De Amerikaanse CISA bevestigt aanvallen op WordPress-lek CVE-2026-119977, dat misbruikt wordt tijdens core-updates. WordPress 7.1.4 dicht het lek: zo controleert u uw site.
4 min
Tag · 4 artikelen
De Amerikaanse CISA bevestigt aanvallen op WordPress-lek CVE-2026-119977, dat misbruikt wordt tijdens core-updates. WordPress 7.1.4 dicht het lek: zo controleert u uw site.
Elementor 4.3.0 en 4.3.1 bevatten een CSRF-lek (CVSS 8,8): één klik van een beheerder volstaat voor een extra admin-account. Versie 4.3.2 dicht het lek.