Heeft u een WordPress-website die met Elementor is gebouwd? Controleer dan vandaag nog welke versie van de plug-in draait. In de versies 4.3.0 en 4.3.1 van de populaire paginabouwer zit een beveiligingslek waarmee een aanvaller in het ergste geval de hele website overneemt. Beveiligingsbedrijf Patchstack schat dat ongeveer 2 miljoen websites een van beide versies gebruiken. Het lek is op 24 september gedicht in Elementor 4.3.2.
Wat het lek verraderlijk maakt: de aanvaller hoeft niet in te loggen. Het is genoeg als een beheerder die op dat moment in WordPress is aangemeld, een gemanipuleerde link opent, bijvoorbeeld uit een e-mail, een chatbericht of een reactie onder een blog. Daarna kan er op de website een extra beheerdersaccount bestaan dat iemand anders in handen heeft.
Wat is er mis in Elementor 4.3?
Het gaat om een CSRF-kwetsbaarheid (Cross-Site Request Forgery). Daarbij gebruikt een externe pagina de openstaande sessie in de browser van het slachtoffer om namens hem verzoeken te versturen. WordPress beschermt zich daar normaal tegen met een eenmalige code, een zogeheten nonce, die bij elk verzoek hoort en die een buitenstaander niet kent.
Volgens de analyse van Patchstack sloeg de module Editor Events, die pas in versie 4.3.0 werd toegevoegd om gebruiksgegevens van de editor door te sturen, die controle onder bepaalde omstandigheden over. Die uitzondering was van buitenaf te activeren en gold niet alleen voor Elementor zelf, maar voor vrijwel de hele REST-interface van de site: ook voor kernfuncties van WordPress en voor andere plug-ins. Hoe het lek precies te misbruiken is, beschrijven we bewust niet.
De belangrijkste gegevens op een rij:
- Ernst: CVSS 8,8 van 10 (hoog)
- Kenmerk: CVE-2026-62062 (toegekend na de eerste berichtgeving, die nog meldde dat er geen CVE was)
- Voorwaarde: het slachtoffer is ingelogd in WordPress; bij een beheerder is de impact het grootst
- Bekende aanvallen: geen gemeld op 26 september; Patchstack verwacht wel dat het lek misbruikt wordt
Welke versies zijn kwetsbaar?
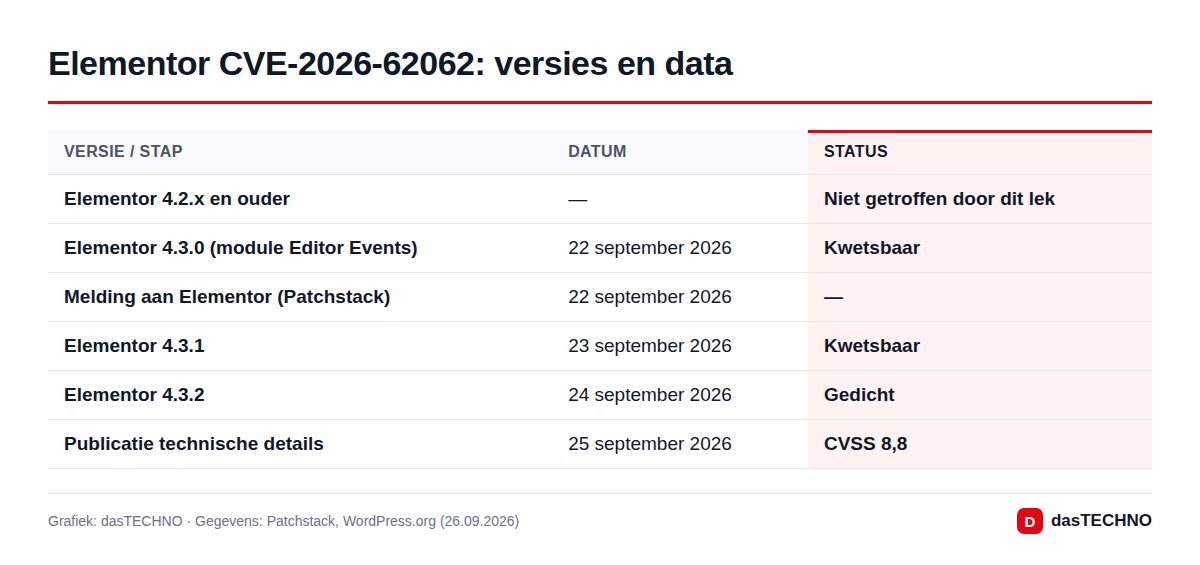
Alleen 4.3.0 en 4.3.1. De foute module bestaat pas sinds de 4.3-reeks, dus 4.2.x en ouder hebben last van dit specifieke lek niet. Uit de officiële changelog op WordPress.org blijkt iets opvallends: 4.3.0 verscheen op 22 september, 4.3.1 op de 23e en de gerepareerde versie op de 24e. De kwetsbare periode duurde dus maar een paar dagen, maar websites met automatische updates kregen in die tijd zowel de kwetsbare als de veilige versie binnen. Elementor is actief op meer dan 10 miljoen websites.
Het lek werd gevonden door een onderzoeker met de schuilnaam "Saggre". Patchstack meldde het op 22 september bij Elementor; de technische details verschenen op 25 september, een dag na de update.
Zo beveiligt u uw website
- Versie controleren: in het WordPress-dashboard onder Plugins ziet u welke Elementor-versie is geïnstalleerd.
- Bijwerken naar 4.3.2 of nieuwer: draait u 4.3.0 of 4.3.1, installeer de update dan meteen. Met automatische plug-in-updates blijft zo'n update in de toekomst niet liggen.
- Gebruikers nalopen: kijk onder Gebruikers of er onbekende beheerders tussen staan. Vindt u er een, verwijder het account en wijzig alle beheerderswachtwoorden.
- Voorzichtig met links: open zolang de update nog niet is geïnstalleerd geen onbekende links terwijl u als beheerder bent ingelogd.
Teruggaan naar 4.2.x vanwege compatibiliteitsproblemen haalt dit lek weg, maar is geen blijvende oplossing: volgens BleepingComputer bevatten oudere Elementor-versies andere kwetsbaarheden, waarvan sommige al actief worden misbruikt. De nieuwste versie blijft de veiligste keuze.
Wat betekent dit voor websites in Nederland en België?
Ook in Nederland en Vlaanderen draaien veel bedrijfssites, kleine webwinkels en websites van zzp'ers en verenigingen op WordPress met Elementor, vaak gebouwd door een webbureau en daarna nauwelijks onderhouden. Laat het bureau dat uw site beheert bevestigen dat de update is uitgevoerd.
Komen via een overgenomen website persoonsgegevens bij derden terecht, zoals berichten uit contactformulieren of bestellingen, dan kan dat een datalek onder de AVG zijn. Zo'n lek moet u in de regel binnen 72 uur melden bij de Autoriteit Persoonsgegevens (Nederland) of de Gegevensbeschermingsautoriteit (België).
Voor WordPress-beheerders is het de tweede belangrijke waarschuwing in korte tijd. Heeft u de updates voor het WordPress-lek CVE-2026-87902 nog niet geïnstalleerd, doe dan alles in één keer. Een overzicht van lekken in servers en routers die al actief worden misbruikt, vindt u in ons artikel over SharePoint en MikroTik.
Veelgestelde vragen
Heb ik er met Elementor Pro ook last van?
Het lek zit in de gratis basisplug-in van Elementor, waar Elementor Pro op voortbouwt. Het gaat dus om de versie van de basisplug-in: staat daar 4.3.0 of 4.3.1, werk dan bij.
Hoe zie ik of mijn website is aangevallen?
Het duidelijkste teken is een beheerdersaccount dat u niet zelf heeft aangemaakt. Verwijder dat account, wijzig de wachtwoorden en controleer de site met een beveiligingsplug-in.
Wordt het lek al misbruikt?
Patchstack, BleepingComputer en The Hacker News meldden op 26 september nog geen aanvallen. De technische details zijn wel openbaar, en Patchstack verwacht dat het lek in massale aanvalscampagnes opduikt.
Is op versie 4.2 blijven genoeg?
Voor dit lek wel, op de lange termijn niet: oudere versies bevatten andere, inmiddels gedichte kwetsbaarheden. Het advies is de nieuwste versie.