Chi gestisce un sito WordPress costruito con Elementor dovrebbe controllare oggi stesso il numero di versione del plugin. Le release 4.3.0 e 4.3.1 del popolare page builder contengono una vulnerabilità che, nel caso peggiore, consente di prendere il controllo dell'intero sito. La società di sicurezza Patchstack stima che circa 2 milioni di siti usino una delle due versioni. Il problema è stato risolto il 24 settembre con Elementor 4.3.2.
A rendere la falla insidiosa è il fatto che l'aggressore non ha bisogno di credenziali. Basta che un amministratore, mentre è connesso al pannello di WordPress, apra un collegamento manipolato ricevuto via e-mail, in chat o in un commento. Da quel momento sul sito può esistere un account amministratore in più, gestito da qualcun altro.
Che cosa non funziona in Elementor 4.3?
Si tratta di una vulnerabilità CSRF (Cross-Site Request Forgery): una pagina esterna sfrutta la sessione già aperta nel browser della vittima per inviare richieste a suo nome. WordPress normalmente si difende con un codice monouso, il cosiddetto nonce, che ogni richiesta deve contenere e che un estraneo non conosce.
Secondo l'analisi di Patchstack, il modulo Editor Events, introdotto proprio con la 4.3.0 per inviare dati d'uso dell'editor, in certe condizioni saltava questo controllo. L'eccezione poteva essere attivata dall'esterno e non riguardava solo Elementor: valeva per quasi tutta l'interfaccia REST del sito, comprese le funzioni del nucleo di WordPress e degli altri plugin installati. Per ragioni di sicurezza non riportiamo i dettagli su come sfruttarla.
In sintesi:
- Gravità: CVSS 8,8 su 10 (alta)
- Identificativo: CVE-2026-62062 (assegnato dopo i primi articoli, che parlavano di CVE non ancora disponibile)
- Condizione: la vittima deve essere collegata a WordPress; l'impatto massimo si ha con un amministratore
- Attacchi noti: nessuno segnalato al 26 settembre; Patchstack però classifica la falla come "prevedibilmente sfruttata"
Quali versioni sono colpite?
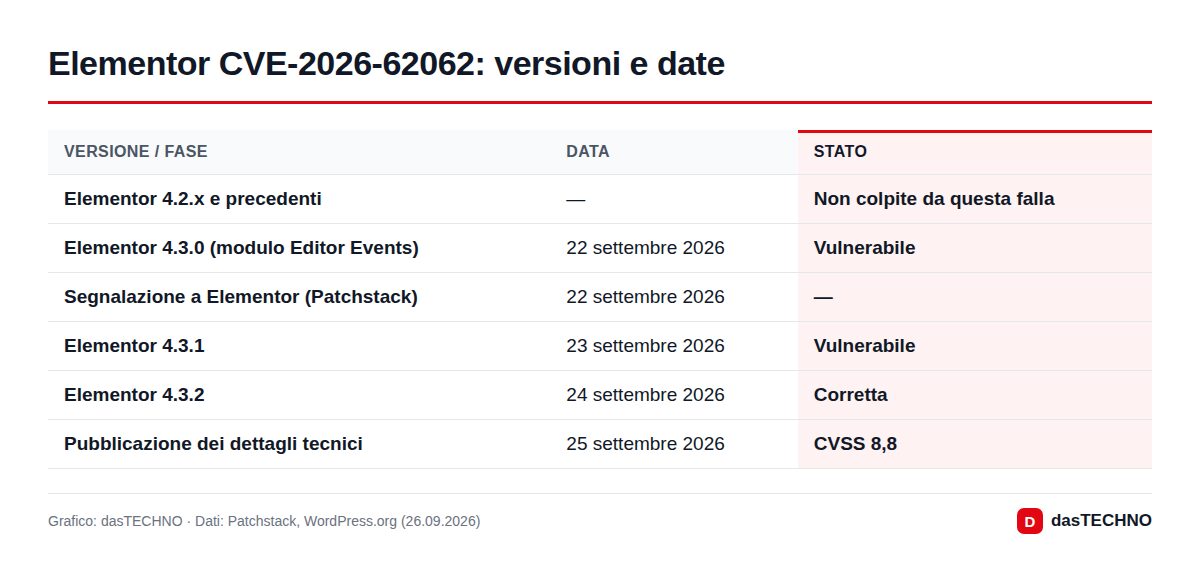
Solo la 4.3.0 e la 4.3.1. Il modulo difettoso esiste solo nella serie 4.3, quindi la 4.2.x e le precedenti non sono esposte a questo specifico problema. Dal changelog ufficiale su WordPress.org emerge un dettaglio utile: la 4.3.0 è uscita il 22 settembre, la 4.3.1 il 23 e la versione corretta il 24. La finestra di rischio è stata quindi di pochi giorni, ma chi ha gli aggiornamenti automatici attivi ha ricevuto rapidamente sia la versione vulnerabile sia quella sicura. Elementor risulta attivo su oltre 10 milioni di siti.
La segnalazione è partita da un ricercatore noto come "Saggre" e da Patchstack, che ha avvisato gli sviluppatori il 22 settembre. I dettagli tecnici sono stati pubblicati il 25 settembre, un giorno dopo la patch.
Come mettere in sicurezza il sito
- Verificare la versione: nella bacheca di WordPress, alla voce Plugin, compare la versione di Elementor installata.
- Aggiornare alla 4.3.2 o successiva: chi è su 4.3.0 o 4.3.1 dovrebbe farlo subito. Attivare gli aggiornamenti automatici dei plugin evita ritardi in futuro.
- Controllare gli utenti: nella sezione Utenti cercare amministratori sconosciuti. Se ne compare uno, eliminarlo e cambiare tutte le password degli admin.
- Prudenza con i link: finché l'aggiornamento non è installato, evitare di aprire link sconosciuti mentre si è collegati come amministratore.
Tornare alla 4.2.x per problemi di compatibilità elimina questa falla ma non è una soluzione definitiva: BleepingComputer ricorda che le versioni precedenti di Elementor contengono altre vulnerabilità, alcune già sfruttate. La scelta più sicura resta la versione più recente.
Che cosa significa per chi gestisce siti in Italia?
Elementor è molto diffuso anche da noi tra siti aziendali, piccoli e-commerce, studi professionali e progetti realizzati da web agency, spesso poco curati dopo la messa online. Se il sito è gestito da un'agenzia, conviene chiedere conferma scritta dell'aggiornamento.
Se attraverso un sito compromesso finiscono in mano a terzi dati personali, come i messaggi dei moduli di contatto o gli ordini di un negozio online, può trattarsi di una violazione ai sensi del GDPR. In genere il titolare deve notificarla al Garante per la protezione dei dati personali entro 72 ore. Per le organizzazioni che rientrano nella direttiva NIS2 si aggiungono gli obblighi di segnalazione all'ACN.
Per gli amministratori WordPress è il secondo avviso importante in pochi giorni: chi non ha ancora installato le correzioni per la falla di WordPress CVE-2026-87902 può sistemare tutto in un'unica sessione. Un quadro delle vulnerabilità già sfruttate su server e router è nel nostro articolo su SharePoint e MikroTik.
Domande frequenti
Chi usa Elementor Pro è coinvolto?
La falla si trova nel plugin base gratuito, su cui Elementor Pro si appoggia. Conta quindi la versione del plugin base: se è 4.3.0 o 4.3.1, va aggiornata.
Come capire se il sito è stato attaccato?
Il segnale più evidente è un account amministratore che nessuno del team ha creato. In quel caso va rimosso, le password vanno cambiate e il sito va controllato con un plugin di sicurezza.
La vulnerabilità è già sfruttata?
Al 26 settembre Patchstack, BleepingComputer e The Hacker News non segnalano attacchi. I dettagli tecnici sono però pubblici e Patchstack ritiene probabile che la falla finisca nelle campagne di attacco di massa.
Restare sulla 4.2 è sufficiente?
Per questa falla sì, ma non nel lungo periodo: le versioni più vecchie hanno altre vulnerabilità già corrette. La soluzione consigliata è l'ultima versione disponibile.