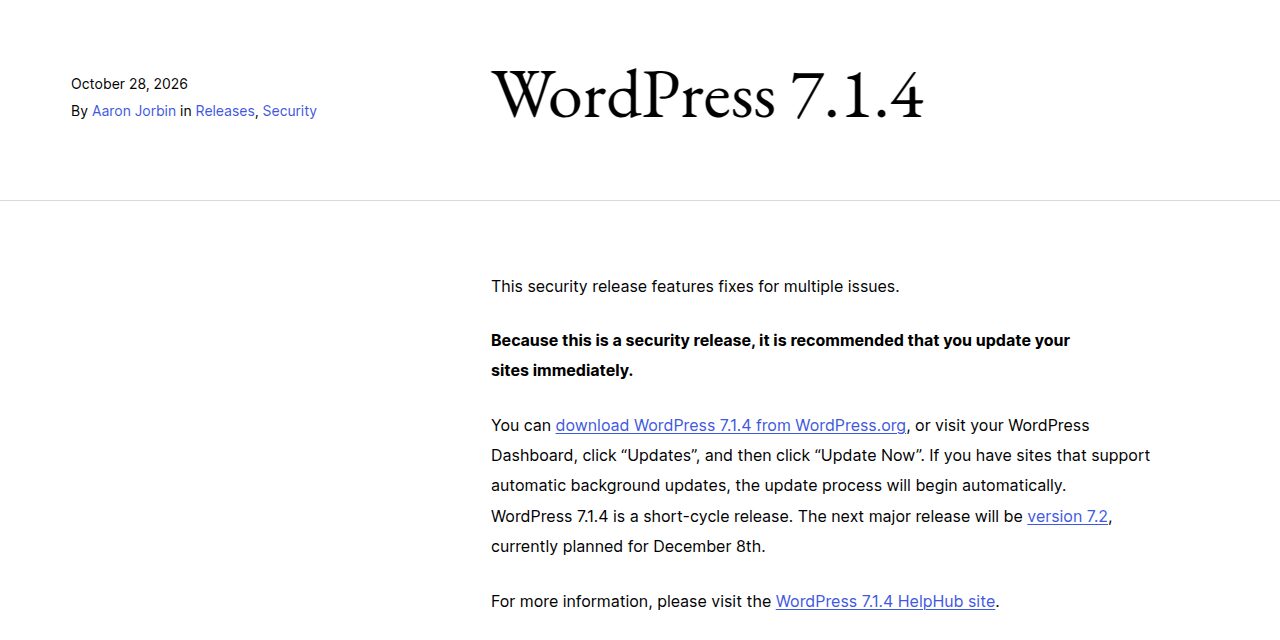
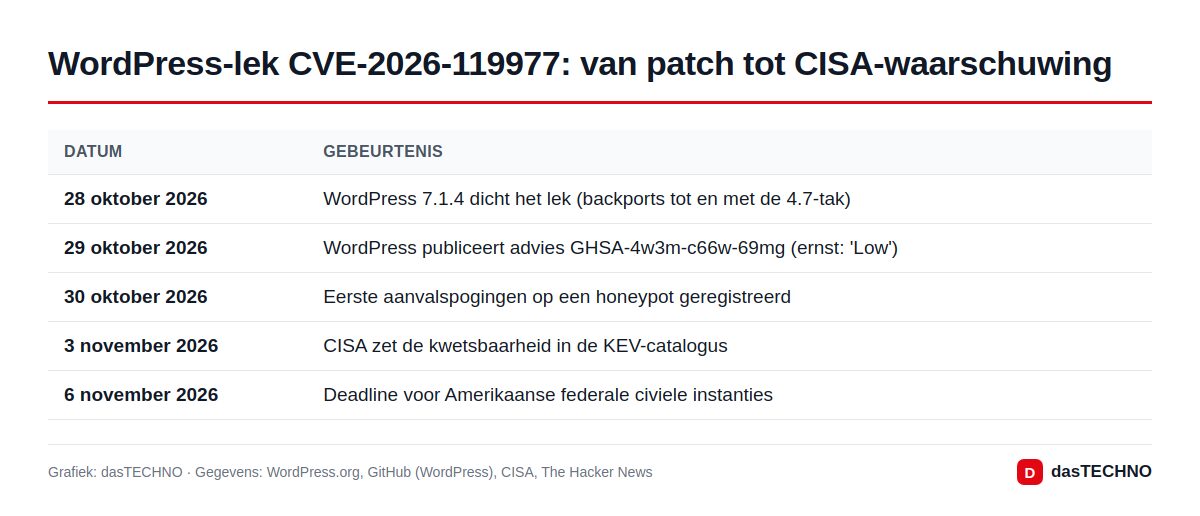
Voor de tweede keer in zes weken wordt een lek in de kern van WordPress actief aangevallen. De Amerikaanse Cybersecurity and Infrastructure Security Agency (CISA) zette op 3 november de kwetsbaarheid CVE-2026-119977 op haar KEV-lijst, de catalogus van lekken waarvan vaststaat dat criminelen ze echt misbruiken. Een oplossing is er al sinds 28 oktober: WordPress 7.1.4.
Voor Nederland en België is dat geen ver-van-mijn-bedshow. WordPress draait onder meer achter talloze webshops, sites van verenigingen en zzp'ers en campagnesites van gemeenten, vaak beheerd door een klein webbureau. Volgens het officiële advies van WordPress zijn alle versies van 4.7.0 tot en met 7.1.3 kwetsbaar.
Wat is er precies mis?
Het gaat om een zogenoemde race condition van het type TOCTOU (time-of-check, time-of-use). Dat is een fout waarbij er een kort moment zit tussen het controleren van iets en het gebruiken ervan, en een aanvaller precies in dat gat kan springen.
Bij WordPress ontstaat dat gat tijdens een volledige update van de core. WordPress pakte de nieuwe bestanden uit in een map met een voorspelbare naam, binnen de upgrade-map die via het web bereikbaar is. Wie de race tegen dat uitpakken wint, kan code op de server uitvoeren. Een account op de site is daarvoor niet nodig. Stappen waarmee de aanval na te doen is, laten we bewust weg.
Het lek werd gemeld door Umut Bayram van Picus Security. Versie 7.1.4 repareert daarnaast een tiental andere problemen, vooral stored-XSS-lekken in blokken, de Interactivity API en de Customizer.
'Laag' risico volgens WordPress, toch op de KEV-lijst
Opvallend: in het advies op GitHub van 29 oktober geeft het WordPress-beveiligingsteam het lek de ernst 'Low'. De CVSS-score bij de CVE is juist 8,1 van 10 (hoog). Dat verschil is te verklaren. De aanval is lastig, want hij werkt alleen tijdens een update. Maar als hij lukt, kan de aanvaller ver komen, tot en met de server zelf.
Dat aanvallers het toch proberen, blijkt uit cijfers die The Hacker News aanhaalt van beveiligingsbedrijf Wordfence. In de eerste 21 uur na de bekendmaking telde het meer dan 18.500 gerichte verzoeken naar de tijdelijke installatiepaden, en in een latere periode van 24 uur 12.632 geblokkeerde aanvallen. Een honeypot van Previdian zag op 30 oktober al drie misbruikpogingen vanaf een Brits IP-adres.
Wat betekent de CISA-melding?
De CISA verwijst naar de bindende richtlijn BOD 26-04. Die verplicht Amerikaanse federale civiele overheidsdiensten om risicovolle KEV-lekken met voorrang te dichten, zeker op systemen die aan internet hangen, en om na te gaan of systemen al vóór de patch zijn gehackt. Voor dit lek geldt 6 november 2026 als deadline.
Voor Europese organisaties is die deadline formeel niet bindend. De CISA raadt wel alle organisaties aan dezelfde werkwijze te volgen, en een KEV-vermelding is in de praktijk een duidelijk signaal: dit lek wordt gebruikt.
Zo controleert u uw WordPress-site
| Situatie | Wat te doen |
|---|---|
| WordPress 7.1.x | Bijwerken naar 7.1.4 via Dashboard → Updates |
| Oudere tak (vanaf 4.7) | Laatste beveiligingsrelease van die tak installeren (bijv. 6.9.11 of 7.0.8) |
| Automatische updates staan aan | Toch in het dashboard nagaan of het versienummer klopt |
| Site beheerd door webbureau of hoster | Vraag om een schriftelijke bevestiging van de update |
Heeft uw site tussen eind oktober en nu een volledige core-update gedraaid, kijk dan na het bijwerken ook in de map wp-content/upgrade/ en in de serverlogs naar onbekende bestanden of vreemde verzoeken. Twijfelt u, schakel dan uw hostingpartij in.
In september ging het ook al mis met CVE-2026-87902: toen begonnen aanvallers enkele uren na de patch met hun pogingen. Wie updates nog altijd handmatig en met vertraging uitvoert, loopt dus steeds vaker achter de feiten aan.
Veelgestelde vragen
Is mijn site kwetsbaar voor CVE-2026-119977?
Ja, als u een WordPress-versie tussen 4.7.0 en 7.1.3 gebruikt zonder de nieuwste beveiligingsrelease van uw tak. Met 7.1.4 of de bijbehorende backport is het lek gedicht.
Krijg ik de update automatisch?
Meestal wel. Volgens WordPress.org start de update vanzelf op sites die automatische achtergrondupdates ondersteunen. Sommige hosters en configuraties zetten dat uit; controleer daarom het versienummer.
Heeft een aanvaller een wachtwoord nodig?
Nee. Er is geen account nodig, maar de aanval werkt alleen in het korte venster waarin de site een volledige core-update installeert.
Geldt dit ook voor België?
Ja. Het lek zit in de WordPress-software zelf en staat los van het land waar de site draait. Voor Belgische en Nederlandse sites geldt hetzelfde advies: bijwerken naar 7.1.4 of de juiste backport.