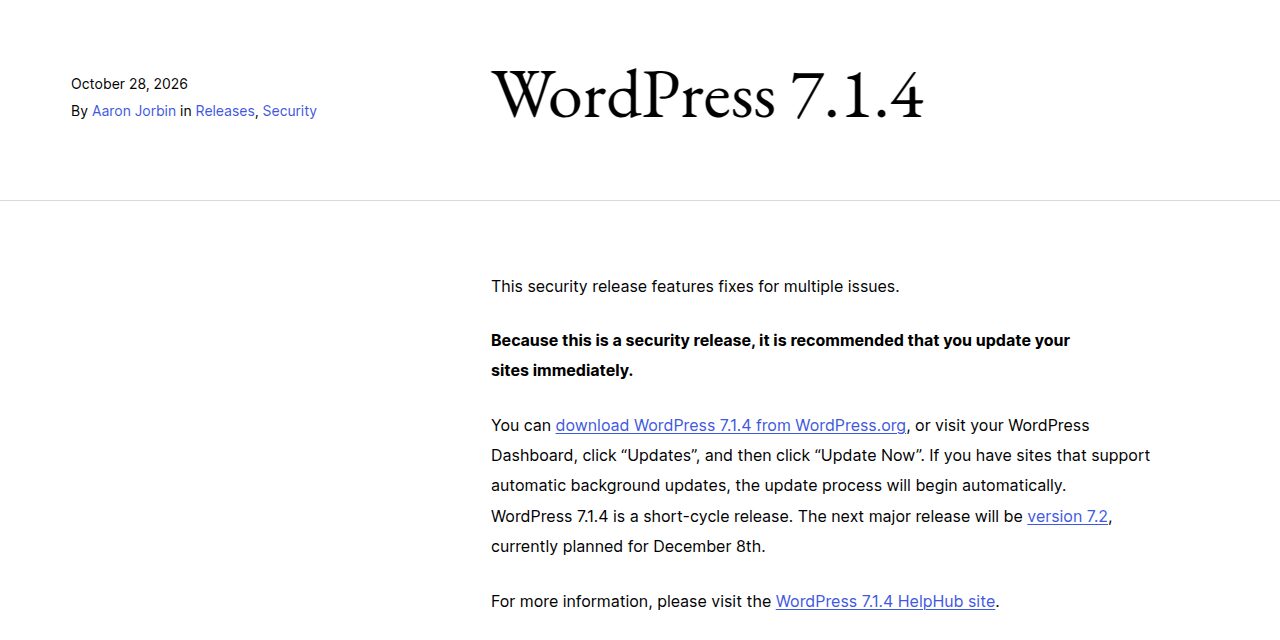
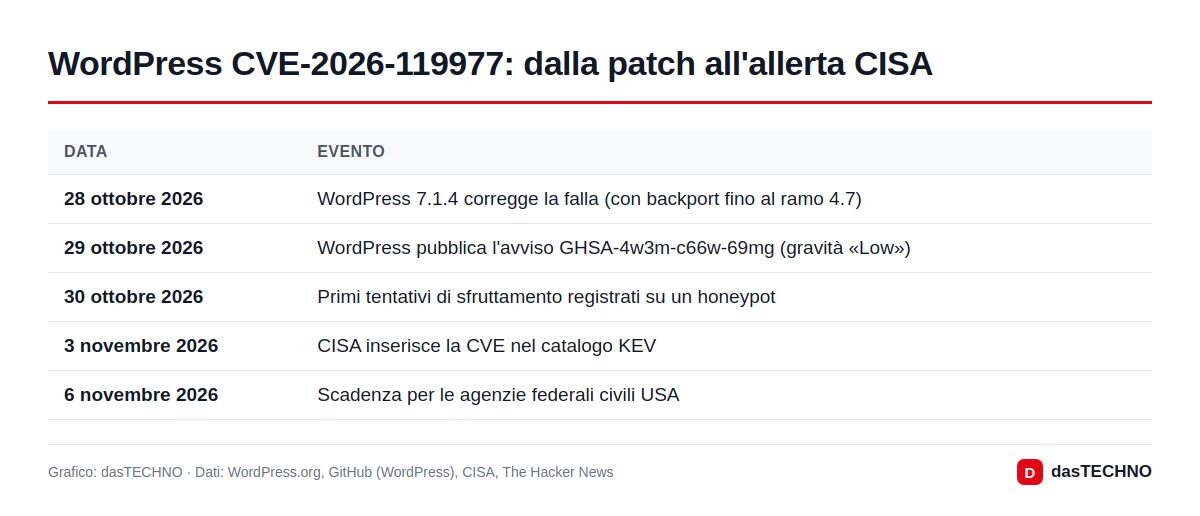
Chi gestisce un sito WordPress deve controllare subito la versione installata. Il 3 novembre la CISA, l'agenzia statunitense per la cybersicurezza, ha aggiunto la vulnerabilità CVE-2026-119977 del core di WordPress al catalogo KEV (Known Exploited Vulnerabilities), l'elenco delle falle per cui esistono prove di attacchi reali. La correzione è disponibile dal 28 ottobre con WordPress 7.1.4.
Il problema riguarda praticamente ogni installazione non aggiornata: secondo l'avviso ufficiale del progetto sono vulnerabili tutte le versioni dalla 4.7.0 alla 7.1.3. In Italia WordPress alimenta una quota enorme di siti di piccole imprese, associazioni, blog e testate locali, spesso affidati a un'agenzia esterna.
Come funziona la falla
Si tratta di una cosiddetta race condition di tipo TOCTOU (time-of-check, time-of-use): un errore che si verifica quando tra il controllo di una condizione e il suo utilizzo passa un breve intervallo sfruttabile da terzi.
Nel caso di WordPress, il momento critico è l'aggiornamento completo del core. Durante questa operazione, i nuovi file venivano estratti in una cartella dal nome prevedibile, all'interno della directory upgrade raggiungibile dal web. Un attaccante che riesce a inserirsi in quella finestra di pochi secondi può arrivare a eseguire codice sul server. Non serve alcun account sul sito. I dettagli tecnici utili a riprodurre l'attacco li omettiamo volutamente.
La segnalazione è arrivata da Umut Bayram di Picus Security. La release 7.1.4 corregge anche una dozzina di altri problemi, per lo più falle XSS memorizzate in blocchi, Interactivity API e Customizer.
Gravità «bassa» o «alta»? Perché i giudizi divergono
Nell'avviso pubblicato su GitHub il 29 ottobre, il team di sicurezza di WordPress classifica la falla come «Low». Il punteggio CVSS associato alla CVE è invece 8,1 su 10, cioè alto. Le due valutazioni non si contraddicono del tutto: l'attacco è difficile perché richiede di colpire esattamente durante un aggiornamento, ma se riesce le conseguenze sono pesanti, fino al controllo del server.
L'inserimento nel catalogo KEV sposta però l'attenzione dalla teoria alla pratica. Secondo The Hacker News, che cita i dati della società di sicurezza Wordfence, nelle prime 21 ore dopo la divulgazione sono state contate oltre 18.500 richieste mirate ai percorsi temporanei dell'installer e, in un successivo arco di 24 ore, 12.632 attacchi bloccati. Un honeypot di Previdian ha registrato i primi tre tentativi di sfruttamento già il 30 ottobre, da un indirizzo IP nel Regno Unito.
Cosa chiede la CISA
L'allerta della CISA richiama la direttiva vincolante BOD 26-04, che obbliga le agenzie federali civili statunitensi a correggere in via prioritaria le vulnerabilità ad alto rischio del catalogo KEV, soprattutto sui sistemi esposti su Internet. Le agenzie devono anche verificare se i sistemi siano stati compromessi prima dell'installazione della patch. Per questa falla la scadenza indicata è il 6 novembre 2026.
La direttiva vale solo per la pubblica amministrazione federale USA, ma la CISA invita tutte le organizzazioni ad adottare lo stesso approccio. Per aziende e professionisti italiani il messaggio è lo stesso: aggiornare e controllare.
Cosa fare adesso
| Situazione | Cosa fare |
|---|---|
| Sito con WordPress 7.1.x | Aggiornare alla 7.1.4 da Bacheca → Aggiornamenti |
| Ramo più vecchio (dalla 4.7 in poi) | Installare l'ultima release di sicurezza del proprio ramo (es. 6.9.11, 7.0.8) |
| Aggiornamenti automatici attivi | Verificare comunque in Bacheca che la versione sia quella corretta |
| Sito gestito da un'agenzia o dall'hosting | Chiedere conferma scritta dell'aggiornamento |
Dopo l'aggiornamento conviene dare un'occhiata alla cartella wp-content/upgrade/ e ai log del server alla ricerca di file o richieste insolite, soprattutto se il sito ha eseguito un aggiornamento completo del core tra fine ottobre e oggi. In caso di dubbi, la strada più sicura è coinvolgere chi gestisce l'hosting.
Non è la prima volta in pochi mesi: a settembre un'altra falla del core, CVE-2026-87902, era finita nel mirino degli attaccanti poche ore dopo la patch 7.1.2. E il catalogo KEV della CISA resta uno dei segnali più affidabili per capire quali aggiornamenti non possono aspettare, come si era visto con le falle di SharePoint e MikroTik.
Domande frequenti
Il mio sito è vulnerabile a CVE-2026-119977?
Sì, se usa una versione di WordPress compresa tra la 4.7.0 e la 7.1.3 senza l'ultima release di sicurezza del proprio ramo. Con la 7.1.4 (o i backport equivalenti) la falla è chiusa.
Gli aggiornamenti automatici bastano?
Nella maggior parte dei casi sì: secondo WordPress.org, i siti con aggiornamenti automatici in background ricevono la correzione da soli. Alcuni hosting o configurazioni li disattivano, quindi conviene verificare la versione in Bacheca.
Servono un account o una password per l'attacco?
No. L'attacco non richiede credenziali, ma funziona solo nella breve finestra in cui il sito sta installando un aggiornamento completo del core.
Cos'è il catalogo KEV della CISA?
È l'elenco pubblico delle vulnerabilità per cui l'agenzia statunitense ha prove di sfruttamento reale. Un inserimento nel KEV è un segnale forte che la falla va corretta con priorità.