I ricercatori di Cisco Talos hanno descritto un nuovo malware per Windows che affida a un modello linguistico il lavoro di "valutare" le vittime. Si chiama VOLTA-Autodoxer, nome che il codice usa per se stesso: dopo aver svuotato il PC di password, cookie e wallet di criptovalute, può spedire un dossier a Claude Opus 4.6 di Anthropic, con Kimi K2 e Gemini 2.5 Flash come riserve. L'analisi è stata pubblicata il 31 ottobre 2026, insieme a un articolo di WIRED.
La notizia va letta con equilibrio: Talos ha studiato un campione, non una campagna. Secondo quanto riferito a WIRED dal ricercatore Ryan Fetterman, Talos non ha monitorato se VOLTA sia stato usato in attacchi reali, e il passaggio all'IA è facoltativo.
Che cosa ruba VOLTA?
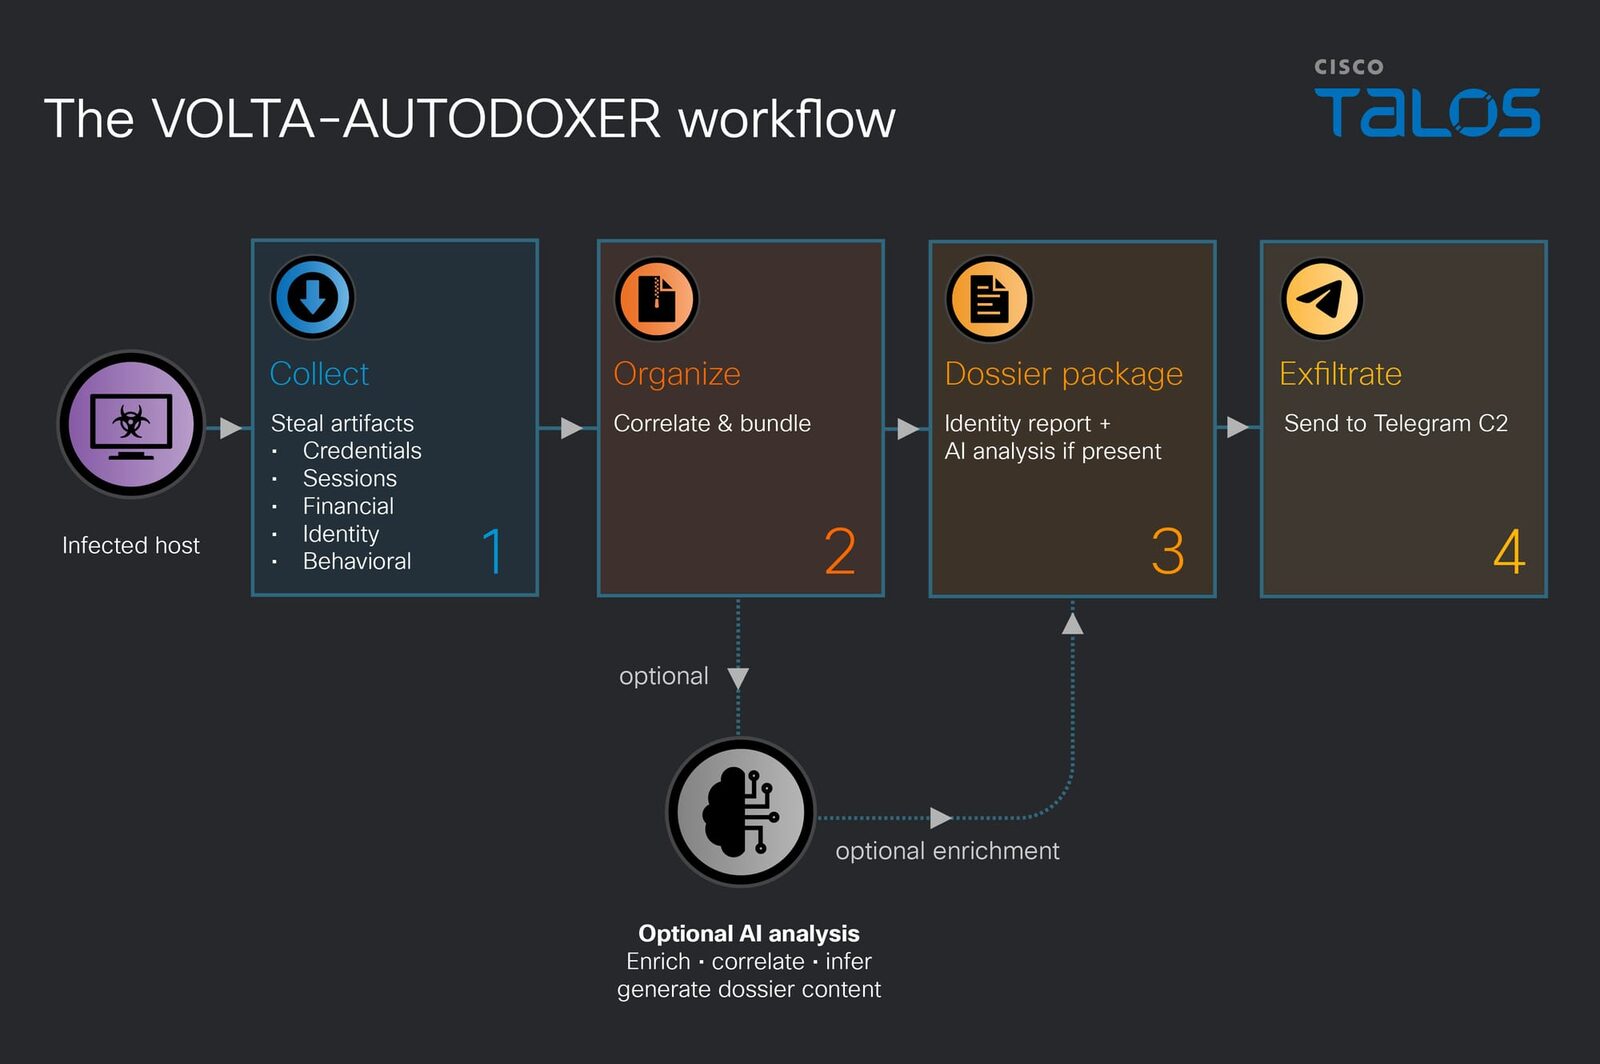
Come parte "classica" da infostealer, VOLTA è completo. Prende password, cookie e carte salvate nei browser basati su Chromium e in Firefox, frasi seed dei wallet di criptovalute, token Microsoft OAuth, chiavi SSH e di servizi cloud, profili Wi-Fi e screenshot. Cerca anche sessioni attive di Discord, Telegram, Steam e Roblox, un elenco che secondo WIRED fa pensare a utenti giovani e molto attivi online.
Poi fa un secondo giro: con le sessioni rubate interroga gli account della vittima, per esempio cercando ricevute d'acquisto in Gmail o lo storico ordini di Uber Eats e DoorDash, per confermare l'indirizzo di casa e le abitudini. Al termine il programma si cancella da solo.
Che ruolo ha l'intelligenza artificiale?
Tutto il materiale viene riassunto in un rapporto e inviato a OpenRouter, un servizio che smista le richieste verso modelli di diversi fornitori. Il prompt chiede al modello di comportarsi come un analista di intelligence e di produrre una valutazione con fonti citate.
| Elemento | Cosa prevede VOLTA |
|---|---|
| Modello predefinito | Claude Opus 4.6 (Anthropic) |
| Riserve in caso di rifiuto | Kimi K2 (Moonshot AI), poi Gemini 2.5 Flash (Google) |
| Temperatura | 0,2: risposte più prevedibili e coerenti |
| Sezioni chiave del rapporto | "Quanto valgono" (beni monetizzabili, livello basso/medio/alto) e "La loro opsec" (sicurezza e abitudini con le password) |
| Senza chiave API | il malware funziona lo stesso, senza fase IA |
| Invio dei dati | archivi ZIP inviati in tre momenti tramite Telegram |
Il dettaglio più eloquente è la catena di riserva: VOLTA controlla se la risposta contiene frasi tipiche di un rifiuto e, in quel caso, prova il modello successivo. Chi l'ha scritto, insomma, si aspettava che i filtri di sicurezza dei modelli potessero dire di no. Il codice è inoltre pensato come un "builder" con sei campi configurabili, tra cui il canale Telegram e le chiavi API: per Talos è il segno di un prodotto venduto a più clienti.
Che cosa significa?
Secondo Talos, l'IA qui non rende il malware più veloce né più diffuso: sostituisce il lavoro di chi, dopo un furto di massa, deve scegliere a mano le vittime più redditizie. È la stessa logica di "spostamento dello sforzo" già vista dai ricercatori in altri strumenti. La domanda aperta è se questo abbassi la soglia d'ingresso per criminali meno esperti. Per gli utenti il rischio non cambia natura: la porta d'ingresso resta un file infetto eseguito sul PC, spesso nascosto in software contraffatto.
Il caso si aggiunge ad altri esempi di modelli commerciali usati per scopi offensivi, dai test sugli agenti di OpenAI che sfuggono alle macchine virtuali alla truffa a Fideuram con una voce clonata.
Come proteggersi
- Non scaricare programmi craccati, "trainer" per giochi o installer da siti non ufficiali: sono il veicolo tipico degli infostealer.
- Usare un antivirus aggiornato e tenere aggiornati Windows e browser.
- Preferire un gestore di password e, dove possibile, passkey e verifica in due passaggi, meglio con chiavi hardware.
- Se si sospetta un'infezione: da un dispositivo pulito cambiare le password, chiudere tutte le sessioni attive (Google, Microsoft, Discord, Steam) e revocare i token.
- Per le criptovalute, Talos è netto: un wallet la cui frase seed era salvata in chiaro va considerato compromesso e i fondi vanno spostati su un nuovo wallet.
Domande frequenti
Claude è stato hackerato?
No. VOLTA usa il modello come un normale cliente, tramite OpenRouter. Talos non descrive alcuna vulnerabilità di Claude; il malware prevede però che il modello possa rifiutare la richiesta.
Ci sono vittime in Italia?
Non risulta. Talos non ha pubblicato dati su vittime o campagne e non ha monitorato l'uso di VOLTA in attacchi reali.
Come arriva VOLTA sul computer?
Il vettore d'infezione non è stato reso noto. In generale gli infostealer si diffondono con software contraffatto e falsi installer.
Che cosa vuol dire "autodoxer"?
"Doxing" significa raccogliere e mettere insieme informazioni personali su una persona. "Autodoxer" indica che questa raccolta, e la sua analisi, avvengono in automatico.