Binance, il più grande exchange di criptovalute al mondo, è stato colpito da un attacco informatico che potrebbe diventare il furto più grande nella storia delle cripto. Secondo una prima stima della società, i fondi coinvolti valgono circa 6,3 miliardi di dollari, pari a circa 5,7 miliardi di euro. Una parte consistente, intorno ai 3 miliardi, è già stata congelata. Depositi e prelievi sono stati sospesi nella notte tra giovedì e venerdì e Binance assicura che i clienti non perderanno nulla.
La conversione in euro è indicativa: usa il cambio di riferimento BCE del 29 ottobre (1 euro = 1,1130 dollari), mentre il valore delle criptovalute sottratte cambia di ora in ora. Ecco cosa si sa finora, come è entrato l'aggressore e cosa significa per chi usa Binance dall'Italia.
Com'è andato l'attacco, ora per ora
I movimenti sospetti sono partiti giovedì 29 ottobre poco dopo le 21:20 ora italiana (20:20 UTC). In pochi minuti grandi quantità di ether, USDT e decine di altri token sono uscite da alcuni hot wallet di Binance sulla rete Ethereum, cioè i portafogli sempre collegati a Internet che servono a evadere rapidamente i prelievi dei clienti.
| Ora italiana | Cosa è successo |
|---|---|
| gio. 29 ottobre, ~21:20 | primi trasferimenti non autorizzati dagli hot wallet |
| gio. 29 ottobre, ~23:15 | Binance sospende i prelievi su più reti "per precauzione" |
| ven. 30 ottobre, ~01:13 | stop completo a depositi e prelievi, avvio del congelamento dei fondi |
| ven. 30 ottobre, mattina | stima aggiornata: circa 6,3 miliardi coinvolti, circa 3 miliardi congelati |
Orari ricostruiti dai dati on-chain pubblicati dagli analisti; in Italia dal 25 ottobre vale l'ora solare (UTC+1).
Nel frattempo la società ha pubblicato sul suo account X ufficiale una breve dichiarazione: copertura totale delle perdite, blocco temporaneo di tutti i movimenti in entrata e in uscita mentre il team esegue i controlli di sicurezza, congela i fondi e collabora con le forze dell'ordine.
Un rapporto completo (post-mortem) arriverà, secondo Binance, solo a indagine conclusa.
Da dove è entrato l'aggressore?
La pista indicata dall'exchange porta a un singolo dipendente. Stando ai primi risultati diffusi su X, è stato compromesso il portatile di un ingegnere DevOps, una figura che gestisce l'infrastruttura tecnica. Attraverso quel computer l'aggressore avrebbe raggiunto un "service container", un componente isolato dei sistemi interni, e da lì avrebbe inviato ordini di prelievo non autorizzati.
Il dettaglio più rilevante è un altro: Binance dice di non aver trovato prove che le chiavi private dei wallet siano state rubate. In altre parole, chi ha colpito non ha forzato i portafogli, ma ha sfruttato le procedure interne dell'exchange facendo sembrare legittime le richieste di trasferimento. Come sia stato violato il portatile e chi ci sia dietro non è stato ancora comunicato ufficialmente.
Quanti soldi mancano davvero?
Le cifre sono cambiate più volte nel corso della notte. Nelle prime ore TechCrunch parlava di almeno 2 miliardi di dollari usciti, con stime non confermate fino a 5,7 miliardi. Il dato di venerdì mattina, secondo Binance, è di circa 6,3 miliardi.
| Voce | Stima al 30.10.2026 |
|---|---|
| Fondi coinvolti (stima Binance) | circa 6,3 mld $ (≈ 5,7 mld €) |
| Congelati in totale | circa 3 mld $ (≈ 2,7 mld €) |
| di cui da Tether (USDT) | circa 1,56 mld $ |
| di cui da Circle (USDC) | circa 800 mln $ |
| Ancora non recuperati | circa 3,3 mld $ |
Il blocco così rapido è stato possibile soprattutto grazie alle stablecoin: gli emittenti come Tether e Circle possono rendere inutilizzabili i propri token su determinati indirizzi. Con ether e con le altre criptovalute decentralizzate questo non si può fare, quindi la parte mancante sarà molto più difficile da recuperare. La cifra definitiva arriverà solo con il rapporto finale.
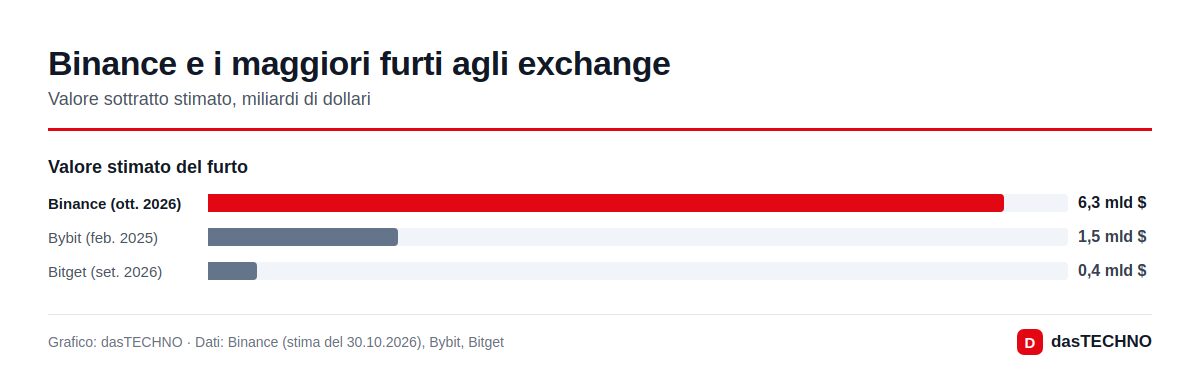
Per avere un ordine di grandezza: il furto a Bybit del febbraio 2025, finora considerato il record, valeva circa 1,5 miliardi di dollari. Se la stima di Binance verrà confermata, il nuovo caso è più di quattro volte più grande. Appena un mese fa era toccato a Bitget, con circa 387,5 milioni di dollari sottratti.
I fondi dei clienti sono al sicuro?
Binance sostiene di sì. Le perdite saranno coperte dal SAFU (Secure Asset Fund for Users), il fondo di emergenza creato dall'exchange nel 2018, e da risorse proprie della società. Una volta chiusa l'emergenza, l'azienda promette anche una nuova Proof of Reserves, cioè la prova pubblica delle riserve.
Sui tempi, la co-CEO Yi He ha detto che il team sta migliorando il servizio di prelievo e i relativi controlli sugli indirizzi, con l'obiettivo di riattivarlo entro 48 ore, senza indicare un orario preciso. Va ricordato che si tratta di impegni della società: per le cripto custodite su un exchange non esiste una garanzia pubblica come quella del Fondo interbancario di tutela dei depositi per i conti correnti.
I mercati hanno reagito subito. Secondo The National, nelle ore successive bitcoin è sceso del 4,5% fino a circa 76.660 dollari, ether ha perso il 5,2% e il token di Binance, BNB, oltre il 7%.
Cosa cambia per chi usa Binance in Italia?
Qui conta il regolamento europeo MiCA. In Italia il periodo transitorio per gli operatori registrati presso l'OAM è terminato il 30 giugno 2026: da allora, come ricordato da Consob e Banca d'Italia, possono operare solo i prestatori autorizzati MiCA in uno Stato membro. Nell'elenco dei nove soggetti abilitati in Italia Binance non compare.
Secondo CASP Tracker, al 26 ottobre Binance non risultava nemmeno nel registro ESMA dei prestatori autorizzati: a giugno aveva ritirato la domanda presentata in Grecia. Per i clienti italiani, quindi, manca un'autorità di vigilanza europea a cui rivolgersi per questo incidente. Finora non abbiamo trovato comunicazioni di Consob o Banca d'Italia sull'attacco, né indicazioni di Binance specifiche per l'Italia. Questo articolo non è una consulenza finanziaria.
Attenzione alle truffe dei prossimi giorni
Dopo un furto di queste dimensioni le campagne di phishing arrivano quasi sempre nel giro di poche ore: e-mail, SMS o messaggi che parlano di "prelievi riattivati", "rimborsi da richiedere" o "verifica obbligatoria del conto".
- Fidarsi solo dei canali ufficiali: app di Binance, sito digitato a mano e account X verificato.
- Non comunicare mai password, codici 2FA o seed phrase: nessun exchange li chiede per "proteggere" il saldo.
- Rafforzare l'accesso: meglio un'app di autenticazione o una passkey rispetto all'SMS. L'attacco, secondo Binance, non è passato dai conti dei clienti, ma una password unica resta la prima difesa.
- Diffidare delle telefonate: i truffatori usano anche voci clonate con l'IA, come nel caso della truffa ai clienti Fideuram.
Domande frequenti
Quanto è stato rubato a Binance?
Secondo la prima stima della società, i fondi coinvolti valgono circa 6,3 miliardi di dollari, pari a circa 5,7 miliardi di euro. Circa 3 miliardi sono stati congelati; la cifra definitiva non è ancora nota.
Si possono prelevare fondi da Binance?
Non ancora. I prelievi sono sospesi; la co-CEO Yi He ha indicato l'obiettivo di riattivarli entro 48 ore, senza un orario preciso.
I clienti perderanno i loro soldi?
Binance dice di no e promette di coprire tutte le perdite con il fondo SAFU e risorse proprie. È un impegno della società, non una garanzia pubblica.
Chi c'è dietro l'attacco?
Non è stato comunicato ufficialmente. Binance collabora con le forze dell'ordine e pubblicherà un rapporto completo a indagine conclusa.
Binance è autorizzata MiCA in Italia?
No. Non figura tra i nove soggetti abilitati indicati da Consob e Banca d'Italia né, al 26 ottobre, nel registro ESMA.