Un messaggio WhatsApp che sembrava arrivare dal vertice del gruppo e una telefonata con una voce familiare, ma generata dall'intelligenza artificiale. Con questo schema, nel febbraio 2026, una banda internazionale ha convinto l'allora presidente di Fideuram, Paolo Molesini, a disporre bonifici per circa 95 milioni di euro dalla tesoreria della società del gruppo Intesa Sanpaolo. La vicenda è emersa il 25 settembre grazie a ANSA, Sky TG24 e MF Milano Finanza: gran parte del denaro è stata bloccata, ma tra 36 e 39,5 milioni mancano ancora all'appello (le prime ricostruzioni parlavano di 36, l'aggiornamento serale dell'ANSA di 39,5).
È uno dei casi più grandi di CEO fraud con voce clonata mai resi noti in Italia e mostra quanto sia diventato semplice imitare la voce di una persona conosciuta.
Come è stata costruita la truffa
Secondo le ricostruzioni pubblicate, l'attacco si è svolto in due passaggi:
- Il falso WhatsApp. Molesini riceve un messaggio che appare inviato da Carlo Messina, consigliere delegato di Intesa Sanpaolo. Il testo parla di un'operazione finanziaria internazionale urgente e riservata, da gestire tramite la tesoreria di Fideuram.
- La telefonata con voce clonata. Poco dopo arriva una chiamata da chi si presenta come Paolo Nastasi, legale noto a Molesini che guida la sede italiana dello studio A&O Shearman. La voce è stata riprodotta con strumenti di IA, e proprio per questo risulta credibile.
A quel punto partono diversi bonifici, diretti soprattutto verso Cina e Hong Kong. Né Messina né Nastasi hanno ovviamente avuto alcun ruolo: i loro nomi e la voce dell'avvocato sono stati usati a loro insaputa.
Quanto denaro è stato recuperato?
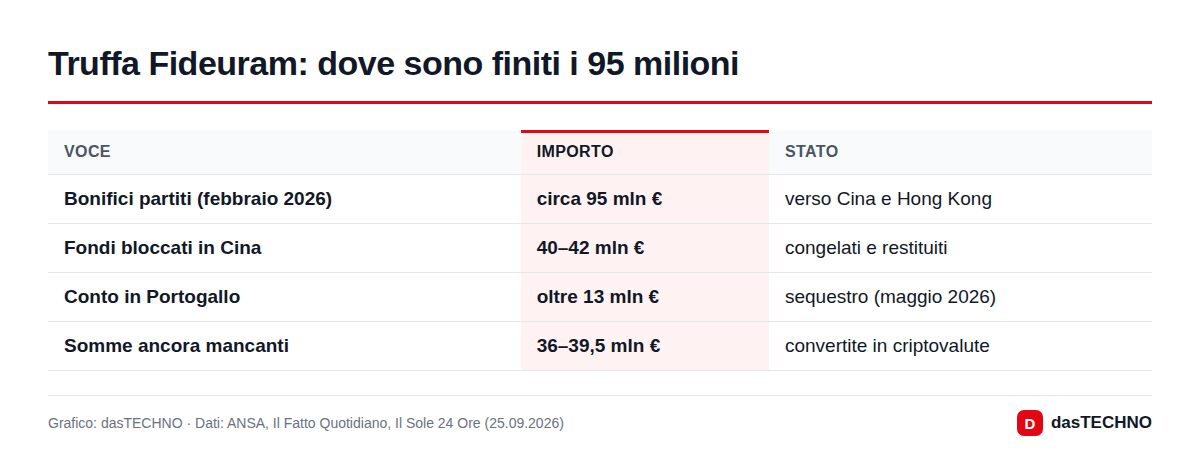
Una volta scoperto l'inganno, la banca ha attivato i canali di collaborazione interbancaria internazionale. I numeri riportati dalle fonti:
| Voce | Importo | Situazione |
|---|---|---|
| Bonifici disposti | circa 95 milioni € | febbraio 2026, verso Cina e Hong Kong |
| Fondi bloccati in Cina | 40–42 milioni € | congelati e restituiti |
| Conto in Portogallo | oltre 13 milioni € | sequestro preventivo eseguito a maggio 2026 |
| Somme ancora mancanti | 36–39,5 milioni € | convertite in criptovalute, ricerche in corso |
Le cifre variano leggermente da testata a testata perché sono arrotondate: Il Sole 24 Ore scrive di "almeno 36 milioni" ancora da ritrovare, mentre l'ANSA indica 39,5 milioni e Il Fatto Quotidiano circa 39. Sul resto lavora la Procura di Milano (l'indagine è coordinata dall'aggiunto Eugenio Fusco con i pm Barbara Benzi e Alfonso Serritiello), che punta sulle rogatorie internazionali per rintracciare i fondi prima che vengano monetizzati. Nel registro degli indagati, secondo ANSA, compare un cittadino israeliano di 48 anni, accusato "in concorso con ignoti". Molesini non è indagato.
Non è un caso isolato: anche Banca Ifis nel mirino
Nello stesso filone d'indagine milanese c'è un secondo episodio. A maggio 2026 un manager di Banca Ifis ha dato il via libera a trasferimenti vicini ai 24 milioni di euro dopo contatti costruiti con la stessa tecnica. Il denaro è passato per Spagna, Singapore, Hong Kong e Bahrein; grazie a un sequestro preventivo eseguito a Barcellona (fascicolo del pm Enrico Pavone), circa 20 milioni sono stati ritrovati, mentre per i restanti 4 la banca conta sulla copertura assicurativa (fonti: ANSA, Il Gazzettino). L'ANSA segnala inoltre un terzo caso minore, da circa 2 milioni, in parte recuperati in Croazia.
Cosa dice la banca
Secondo MF Milano Finanza, dall'istituto viene sottolineato che i sistemi informatici non sono stati violati: l'attacco ha colpito le persone, non l'infrastruttura. L'impatto economico, considerate le dimensioni del gruppo, è descritto come contenuto. Lo stesso quotidiano riferisce che Molesini ha lasciato l'incarico dopo aver compreso di essere stato raggirato.
Perché la voce clonata cambia le regole
Fino a pochi anni fa la classica "truffa del CEO" viaggiava soprattutto via e-mail. Oggi bastano pochi secondi di audio pubblico, per esempio un'intervista o un intervento a un convegno, per addestrare un modello che imita timbro e cadenza di una persona. Lo abbiamo visto anche con i nuovi strumenti di sintesi vocale dei grandi fornitori, come nel caso di Gemini 3.8 Flash TTS e la clonazione della voce: tecnologie legittime che, nelle mani sbagliate, diventano un'arma di ingegneria sociale.
Il fenomeno è in crescita. I dati citati dall'ANSA indicano che nel 2025 il 74% delle organizzazioni è stato bersaglio di tentativi di CEO fraud e che le somme sottratte sono salite del 17,4% in un anno. MF richiama invece i dati dell'FBI: nel 2025 negli Stati Uniti sono state presentate 24.768 denunce per Business Email Compromise, con perdite per 3,05 miliardi di dollari.
Come difendersi: le regole che valgono anche per le PMI
Il caso Fideuram riguarda cifre eccezionali, ma lo stesso schema colpisce ogni giorno aziende piccole e medie e anche privati (il "ciao mamma, ho cambiato numero" è una variante). Alcune misure di buon senso, raccomandate da tempo dagli esperti di sicurezza:
- Doppio canale sempre. Una richiesta di pagamento arrivata via chat o telefono va confermata richiamando la persona su un numero già noto, mai su quello da cui arriva il messaggio.
- Parola d'ordine interna. Alcune aziende concordano una frase di verifica da usare solo per le operazioni straordinarie.
- Quattro occhi. I bonifici sopra una certa soglia devono richiedere l'approvazione di almeno due persone, anche se l'ordine sembra arrivare dal vertice.
- Diffidare dell'urgenza. "Operazione riservata", "non parlarne con nessuno", "serve entro oggi": sono i segnali tipici della truffa.
- Segnalare subito. Più rapida è la segnalazione alla banca e alla Polizia Postale, maggiori sono le possibilità di bloccare i fondi, come dimostrano i milioni congelati in questo caso.
Anche i dati personali in circolazione aiutano i truffatori a rendere credibili i messaggi: ne abbiamo parlato a proposito dei dati dei clienti Revolut messi in vendita.
Domande frequenti
I clienti di Fideuram hanno perso denaro?
Dalle informazioni pubblicate, i bonifici sono partiti dalla tesoreria della società e non dai conti dei clienti. La banca riferisce inoltre che i sistemi informatici non sono stati violati.
Che cos'è la CEO fraud?
È una truffa in cui i criminali si fingono un dirigente o un partner di fiducia per convincere un dipendente o un manager a eseguire un pagamento urgente. Oggi spesso usa chat, deepfake audio o video.
Chi indaga sul caso?
La Procura di Milano, che ha già ottenuto un sequestro preventivo a maggio 2026 e lavora con rogatorie internazionali per recuperare i 36–39,5 milioni mancanti. Tra gli indagati c'è un cittadino israeliano di 48 anni.
Si può riconoscere una voce clonata?
Non sempre a orecchio. Il metodo più affidabile è la verifica su un secondo canale: chiudere la chiamata e ricontattare la persona su un numero già conosciuto.
Aggiornamento (27 settembre 2026): aggiunte le cifre aggiornate diffuse da ANSA la sera del 25 settembre (39,5 milioni mancanti, 42 milioni bloccati in Cina), l'identità dell'indagato e il caso parallelo di Banca Ifis. Tabella e grafico aggiornati.
Foto di copertina: Matteo Aresca 05, CC BY-SA 4.0, via Wikimedia Commons (immagine di repertorio).