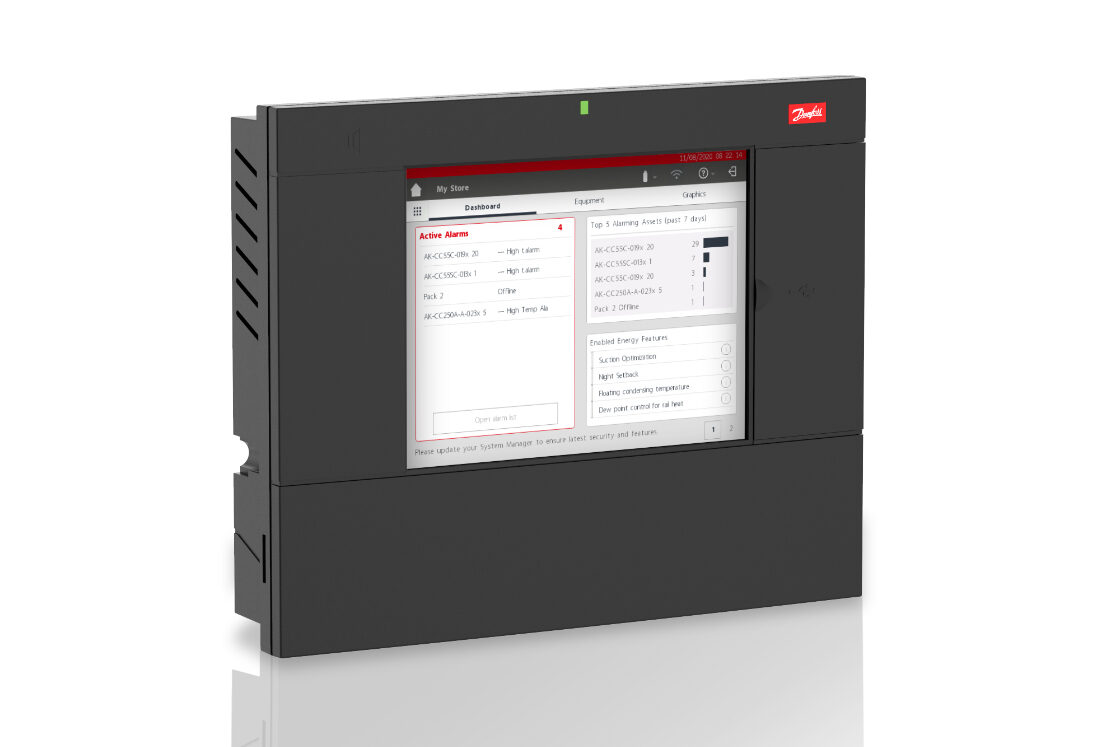
Banchi frigo che si scaldano invece di raffreddare, surgelati da buttare e in alcuni casi principi d'incendio. È quanto resta, in Francia, di un'offensiva informatica mai vista prima contro la grande distribuzione: nella serata di domenica 11 ottobre 2026 persone non ancora identificate si sono impadronite a distanza delle centraline che gestiscono la refrigerazione di centinaia di supermercati e hanno spinto la temperatura di frigoriferi e congelatori fino a 50 °C. L'obiettivo erano i controller del produttore danese Danfoss, serie AK-SM e AK-SC.
Lunedì 12 ottobre il CERT-FR, la squadra governativa francese di risposta agli incidenti informatici, ha pubblicato un'allerta ufficiale. Lo stesso giorno i magistrati parigini hanno avviato un fascicolo per un attacco informatico su larga scala contro gli impianti frigoriferi di più catene alimentari in tutto il Paese.
Che cosa è successo nei negozi?
Gli aggressori sono entrati nelle interfacce di gestione remota dei controller, cioè le centraline che regolano da un unico punto banchi frigo, celle e congelatori di un punto vendita. Secondo quanto ricostruito, hanno avviato cicli di sbrinamento forzato e alzato le temperature impostate. Il risultato: prodotti freschi e surgelati rimasti per ore ben oltre la soglia di sicurezza alimentare e quindi da distruggere.
In alcuni negozi gli impianti, mandati in sovraccarico, hanno preso fuoco. Non risulta invece alcuna richiesta di riscatto, né un tentativo di sottrarre dati: l'intervento si è limitato alla manipolazione dei termostati. Al 13 ottobre nessun gruppo ha rivendicato l'azione e le autorità non hanno attribuito l'attacco a un autore preciso. Le indagini sono affidate all'Ofac, l'ufficio francese contro la criminalità informatica.
Quali catene sono state colpite?
I numeri cambiano a seconda della fonte e dell'ora in cui sono stati comunicati, ma il quadro è chiaro: sono coinvolti quasi tutti i grandi nomi della distribuzione francese.
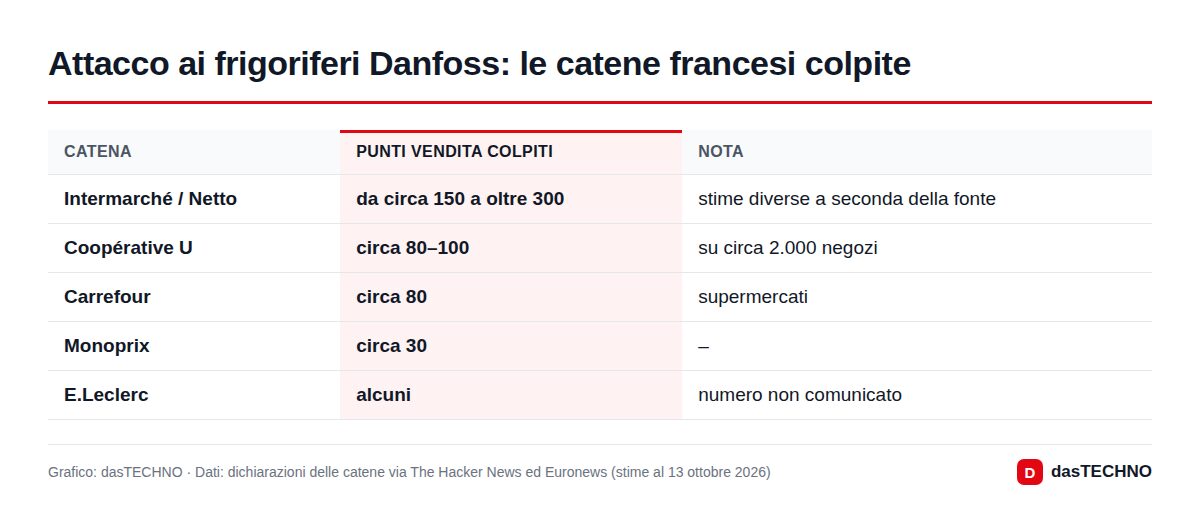
Il gruppo più colpito è Les Mousquetaires, proprietario di Intermarché e Netto. Il suo amministratore delegato Thierry Cotillard ha parlato con Reuters di perdite attese per decine di milioni di euro su scala nazionale; nei punti vendita coinvolti tutta la merce esposta al calore è stata eliminata. Intermarché ha anche avvertito che le polizze assicurative potrebbero non coprire un danno di questo tipo.
Più contenuto l'impatto per Coopérative U: il presidente Dominique Schelcher ha definito l'attacco "inedito" e "estremamente grave", ma ha spiegato che nella maggior parte dei negozi la catena del freddo ha retto grazie alla reazione rapida del personale e dei tecnici frigoristi. Solo una minoranza dei punti vendita ha dovuto buttare merce.
Perché proprio i controller Danfoss?
L'allerta CERTFR-2026-ALE-012 parla di "numerose compromissioni" di dispositivi delle serie AK-SM e AK-SC e ricorda un principio di base: esporre un'interfaccia di gestione direttamente su Internet è contrario alle buone pratiche. Il direttore dell'Anssi, l'agenzia francese per la cybersicurezza, Vincent Strubel, ha definito urgente togliere le due serie da Internet o limitarne l'accesso in modo molto rigoroso.
Secondo l'agenzia, i modelli più colpiti sono due apparecchi ormai fuori commercio:
| Modello | Stato | Aggiornamenti |
|---|---|---|
| AK-SM 800 | fine vita da maggio 2021 | non più disponibili |
| AK-SC 355 | uscito di produzione nel 2016 | non più disponibili |
| AK-SM 800A | modello attuale | colpite alcune unità con firmware vecchio; ultima versione 5.3.x |
Danfoss ha confermato di essere al corrente di incidenti in Francia che riguardano "un numero limitato" di sistemi di gestione della refrigerazione e, in una dichiarazione all'agenzia AFP, ha precisato che la maggior parte dei dispositivi colpiti sono prodotti datati che non ricevono più aggiornamenti software. Un numero esatto non è stato comunicato.
Quale falla sia stata sfruttata non è ancora ufficiale. Negli ultimi anni per la serie AK-SM 800A sono state segnalate e corrette alcune vulnerabilità, ma né il CERT-FR né Danfoss le hanno collegate a questo attacco.
Cosa devono fare i gestori degli impianti?
Le indicazioni valgono per chiunque gestisca un supermercato, un magazzino o una cella frigorifera con queste centraline, anche fuori dalla Francia. Il CERT-FR chiede prima di tutto di scollegare i controller da Internet o di filtrarne l'accesso; se la gestione remota è indispensabile, va permessa solo da indirizzi IP fidati. In caso di sospetta compromissione la sequenza consigliata è:
- limitare l'accesso di rete ai soli fornitori di manutenzione autorizzati;
- riportare il dispositivo alle impostazioni di fabbrica;
- installare tutti gli aggiornamenti di sicurezza disponibili;
- cambiare password e credenziali del dispositivo;
- verificare gli account utente esistenti;
- riconfigurare l'impianto da zero.
Danfoss, dal canto suo, raccomanda di sostituire i modelli a fine vita, mantenere gli AK-SM 800A sull'ultimo firmware, cambiare le password predefinite già all'installazione e far passare l'accesso remoto da un unico punto controllato.
Cosa significa questo attacco?
Il caso francese mostra in modo molto concreto un rischio di cui gli esperti parlano da anni: quello delle tecnologie operative (OT), cioè i sistemi che comandano macchine e impianti fisici. Una centralina frigorifera viene installata per durare dieci o quindici anni e spesso resta collegata alla rete per comodità del manutentore, anche quando il produttore ha smesso di aggiornarla. Basta una password predefinita o un firmware vecchio per trasformarla in un punto d'ingresso.
A differenza di un attacco ransomware, qui non c'era nulla da chiedere: il danno era fisico e immediato. È anche per questo che episodi simili preoccupano più di un furto di dati. E la catena del freddo, una volta interrotta, non si recupera.
Le fonti ufficiali, cioè CERT-FR, Danfoss e procura di Parigi, parlano finora solo di casi in Francia. Alcuni ricercatori ritengono che anche impianti in altri Paesi europei possano essere a rischio, ma non ci sono conferme di attacchi fuori dal territorio francese. Di recente abbiamo raccontato altri casi in cui le aziende hanno dovuto staccare i sistemi per prudenza, come per i server Kiteworks, e falle già sfruttate in apparati di rete come SharePoint e MikroTik.
Domande frequenti
Che cosa è successo ai supermercati francesi?
Nella serata dell'11 ottobre 2026 qualcuno è riuscito a comandare a distanza i controller Danfoss che regolano la refrigerazione e hanno alzato la temperatura di frigoriferi e congelatori fino a 50 °C. In centinaia di negozi freschi e surgelati sono finiti tra i rifiuti.
Quali dispositivi sono coinvolti?
I controller Danfoss delle serie AK-SM e AK-SC, in particolare i modelli fuori produzione AK-SM 800 e AK-SC 355. Sono state colpite anche alcune unità del modello attuale AK-SM 800A con firmware non aggiornato.
Chi c'è dietro l'attacco?
Non si sa. Al 13 ottobre nessuno ha rivendicato l'attacco, non c'è stata richiesta di riscatto; sul caso indaga la procura della capitale francese.
Ci sono casi in Italia?
Le autorità francesi e Danfoss hanno parlato finora solo di casi in Francia. Chi usa questi controller dovrebbe comunque seguire le indicazioni del CERT-FR: niente accesso diretto da Internet, firmware aggiornato e password cambiate.
I prodotti in vendita sono sicuri?
Nei punti vendita colpiti la merce rimasta fuori temperatura è stata ritirata e distrutta, come ha spiegato ad esempio Intermarché. Il danno economico ricade sulle catene.