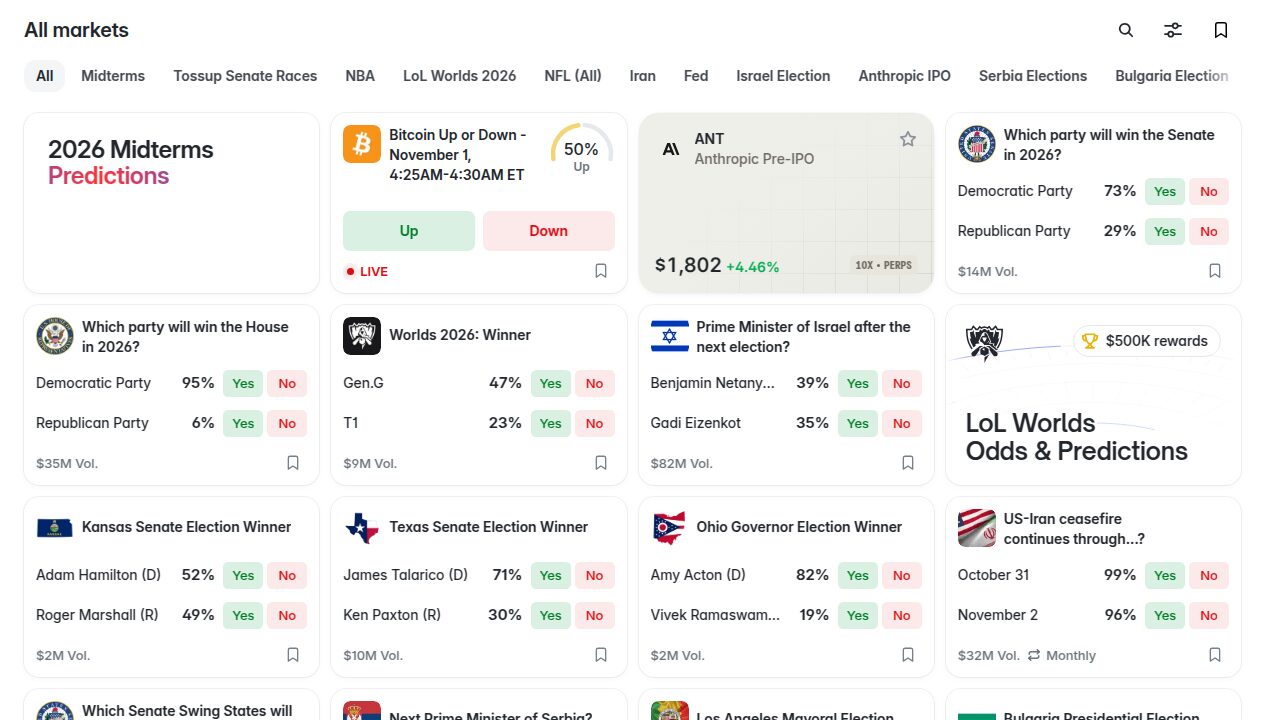
Polymarket, la più grande piattaforma di mercati di previsione, ha subito un furto di circa 2,7 milioni di dollari. Il 29 ottobre 2026 gli aggressori non hanno violato direttamente i server di Polymarket, ma un piccolo script di terze parti incluso nelle sue pagine: quello di DebugBear, un servizio che misura la velocità dei siti web. In Italia la piattaforma è ufficialmente oscurata dall'Agenzia delle Dogane e dei Monopoli, ma la lezione tecnica vale per chiunque gestisca un sito.
Come è stato colpito Polymarket?
DebugBear offre un prodotto di Real User Monitoring (RUM): un frammento di JavaScript che i clienti inseriscono nelle proprie pagine per raccogliere i tempi di caricamento dei visitatori reali. Secondo quanto comunicato dalla società, gli aggressori hanno preso il controllo dei suoi record DNS passando dal registrar, cioè dall'azienda presso cui è registrato il dominio. In questo modo hanno potuto indirizzare le richieste verso un server proprio e servire, al posto dello script originale, una versione modificata.
Stando alle prime verifiche di DebugBear, l'attacco era mirato a un solo cliente, Polymarket, e non ci sono segnali di intrusione nei sistemi interni dell'azienda. Il codice iniettato agiva nel browser dei trader già collegati: sfruttava la sessione aperta, con le chiavi API e il firmatario del wallet associati all'account, senza bisogno di rubare password. Per gli account collegati a un wallet le posizioni venivano trasferite agli aggressori; per quelli con accesso via e-mail venivano vendute a prezzi sempre peggiori prima di spostare i fondi.
Quanto è durato l'attacco, ora per ora
L'operazione si è consumata in meno di un'ora. Gli orari sono riportati in ora italiana (dal 25 ottobre vale l'ora solare, UTC+1).
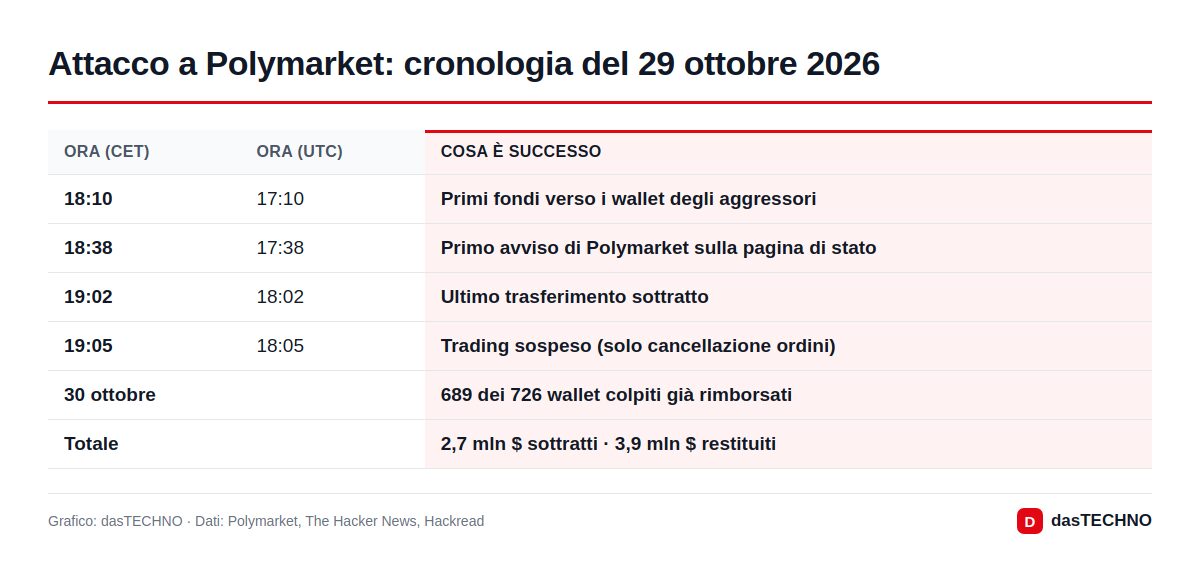
Secondo i dati on-chain citati da The Hacker News, i wallet degli aggressori hanno raccolto circa 28,6 milioni di token POL tra le 18:10 e le 19:02, pari a circa 2,64 milioni di dollari al prezzo del momento. Polymarket ha pubblicato il primo avviso alle 18:38 e alle 19:05 ha messo la borsa in modalità "solo cancellazione", in cui si possono soltanto ritirare gli ordini. Lo script è stato rimosso entro un'ora, la cache svuotata e le sessioni azzerate. Il servizio statunitense di Polymarket, gestito separatamente, non è stato coinvolto; il caso è stato segnalato alle forze dell'ordine britanniche.
Lo stesso giorno DebugBear ha chiesto pubblicamente ai clienti di togliere il codice RUM dai propri siti:
L'avviso è rimasto l'indicazione principale per gli altri clienti del servizio.
Gli utenti vengono rimborsati?
Sì, secondo Polymarket. Il 30 ottobre 689 dei 726 wallet colpiti avevano già ricevuto il rimborso completo; i restanti 37 vengono controllati uno per uno prima del pagamento. A questi si aggiunge un indennizzo di 1,19 milioni di dollari per circa 5.500 wallet che hanno subito perdite a causa della sospensione delle contrattazioni. In totale la piattaforma restituisce 3,9 milioni di dollari e fa sapere che non serve presentare richieste.
| Voce | Dato |
|---|---|
| Fondi sottratti | circa 2,7 milioni di dollari |
| Wallet colpiti dal furto | 726 |
| Rimborsati entro il 30 ottobre | 689 |
| Indennizzo per la sospensione | 1,19 milioni di dollari (circa 5.500 wallet) |
| Totale restituito | 3,9 milioni di dollari |
Perché in Italia Polymarket è bloccato
Per l'Italia il caso ha un risvolto particolare. L'ADM ha inserito Polymarket nella lista nera dei siti di gioco non autorizzati una prima volta nell'ottobre 2025; il TAR Lazio aveva poi dato ragione alla piattaforma. Il 10 luglio 2026 il sito è stato inserito di nuovo nell'elenco, insieme ad altri 292 indirizzi, e dal 27 luglio i provider devono bloccarlo. Le stesse condizioni d'uso di Polymarket escludono gli utenti italiani e vietano l'accesso tramite VPN.
Il paradosso, sottolineato dalla stampa italiana, è che la S.S. Lazio ha un accordo di sponsorizzazione con Polymarket valido fino al 2028, mentre la legge italiana vieta la pubblicità del gioco non autorizzato. Non risultano comunicazioni dell'ADM sull'attacco di ottobre, né dati su quanti utenti italiani siano stati coinvolti.
Cosa insegna l'attacco a chi gestisce un sito
Il punto debole non era Polymarket in sé, ma la catena di fornitori: ogni script esterno caricato in una pagina ha gli stessi poteri del codice del sito. È un classico attacco alla supply chain, simile per logica ad altri casi recenti come il furto a Binance o quello a Bitget, anche se lì il punto d'ingresso era diverso. Gli esperti citati da The Hacker News e Search Engine Journal suggeriscono alcune misure:
- Subresource Integrity (SRI): il browser carica uno script solo se corrisponde all'impronta attesa.
- Content Security Policy (CSP) restrittiva, che limita da dove possono arrivare script e connessioni.
- Niente script non indispensabili nelle pagine sensibili, come login, pagamenti o trading.
- Per chi usava il RUM di DebugBear: rimuovere il codice, invalidare le sessioni e controllare i log del periodo dell'incidente.
Domande frequenti
Quanto è stato rubato a Polymarket?
Circa 2,7 milioni di dollari, prelevati da 726 wallet tra le 18:10 e le 19:02 ora italiana del 29 ottobre 2026.
Che cos'è DebugBear?
È un servizio che misura le prestazioni dei siti web. Il suo script di Real User Monitoring è stato sostituito da codice malevolo dopo la manomissione dei record DNS presso il registrar.
Gli utenti colpiti riavranno i soldi?
Polymarket dice di sì: restituisce 3,9 milioni di dollari in totale, senza bisogno di richiesta. Al 30 ottobre 689 wallet su 726 erano già stati rimborsati.
Polymarket si può usare in Italia?
No. Dal 27 luglio 2026 il sito è bloccato su disposizione dell'ADM e i termini d'uso escludono gli utenti italiani.