GitLab heeft opnieuw een kritieke beveiligingsupdate uitgebracht voor wie de software zelf host. De versies 19.4.1, 19.3.3 en 19.2.7, verschenen op 23 september 2026, verhelpen 11 kwetsbaarheden in de Community Edition (CE) en de Enterprise Edition (EE). Twee daarvan krijgen de hoogste ernstcategorie, allebei met een CVSS-score van 9,9 uit 10. GitLab adviseert beheerders om zo snel mogelijk te updaten.
In Nederland en België draait GitLab bij veel softwarebedrijven, universiteiten, overheidsorganisaties en ontwikkelteams van grotere bedrijven. Het platform beheert niet alleen broncode, maar ook de CI/CD-pijplijnen die software automatisch bouwen en uitrollen. Wie zo'n server overneemt, zit dus op een plek van waaruit veel andere systemen bereikbaar zijn.
Wat is er mis met de reguliere expressies?
De twee kritieke fouten zitten in het onderdeel dat reguliere expressies (regex) verwerkt. Die patronen worden onder meer in CI/CD-configuraties gebruikt, bijvoorbeeld om te bepalen voor welke branches een job moet draaien.
- CVE-2026-89078: een double free in de regex-parser, waarbij hetzelfde stuk geheugen twee keer wordt vrijgegeven.
- CVE-2026-93577: een integer overflow in de regex-compiler, waarbij een getal buiten zijn bereik loopt.
Volgens GitLab kon een ingelogde gebruiker via beide fouten willekeurige code uitvoeren op de GitLab-server. Alleen de takken 19.2, 19.3 en 19.4 zijn kwetsbaar. Een account is dus nodig, maar op veel installaties hebben tientallen of honderden mensen er een: eigen ontwikkelaars, externe partijen en soms iedereen die zich registreert. Technische details over misbruik laten we bewust weg.
Welke andere lekken zijn gedicht?
Naast de twee kritieke fouten gaat het om twee lekken met een hoge, vijf met een gemiddelde en twee met een lage ernst. Opvallend is dat meerdere problemen in de nieuwe AI-functies zitten: GitLab Duo en de MCP-koppeling waarmee AI-agents projecten kunnen doorzoeken.
| CVE | Onderdeel | Ernst | CVSS | Alleen EE |
|---|---|---|---|---|
| CVE-2026-84739 | XSS in de diff-weergave van merge requests | hoog | 8,7 | nee |
| CVE-2026-92470 | Duo AI toont CI/CD-variabelen in debuginformatie | hoog | 7,7 | ja |
| CVE-2026-92874 | Scopecontrole in de MCP-API | gemiddeld | 5,4 | nee |
| CVE-2026-92530 | Vervalste auteur bij Direct Transfer-import | gemiddeld | 4,3 | nee |
| CVE-2026-8937 | Ontbrekende autorisatie in de Epic Issues-API | gemiddeld | 4,3 | nee |
| CVE-2026-92529 | Tokenbeleid omzeilen in Duo Workflow | gemiddeld | 4,3 | ja |
| CVE-2026-10518 | Toegangscontrole op rollen in GraphQL | gemiddeld | 4,3 | ja |
| CVE-2026-4523 | Autorisatie van CI-joblogs in GraphQL | laag | 3,7 | nee |
| CVE-2026-92628 | Race condition in de MCP-zoektool | laag | 3,1 | nee |
Het XSS-lek bestaat al sinds versie 13.11 en zit dus al jaren in de code. Het Duo-lek is vooral vervelend omdat CI/CD-variabelen vaak wachtwoorden, API-tokens en sleutels voor productieomgevingen bevatten.
Moet u zelf iets doen?
Gebruikt u GitLab.com, dan niet: de clouddienst draait al op de gerepareerde versie. Ook klanten van GitLab Dedicated hoeven niets te doen. Alleen self-managed installaties, zowel CE als EE, moeten worden bijgewerkt.
| Uw versietak | Updaten naar |
|---|---|
| 19.4 | 19.4.1 |
| 19.3 | 19.3.3 |
| 19.2 | 19.2.7 |
| ouder dan 19.2 | overstappen naar een ondersteunde tak |
Houd rekening met databasemigraties in de pakketten. Op een installatie met één server is GitLab tijdens de update even onbereikbaar tot de migraties klaar zijn; plan dus een kort onderhoudsvenster. Installaties met meerdere nodes kunnen volgens de officiële procedure zonder downtime worden bijgewerkt. Bij 19.3.3 en 19.2.7 draaien daarnaast post-deploy-migraties.
Drie kritieke updates in zes weken
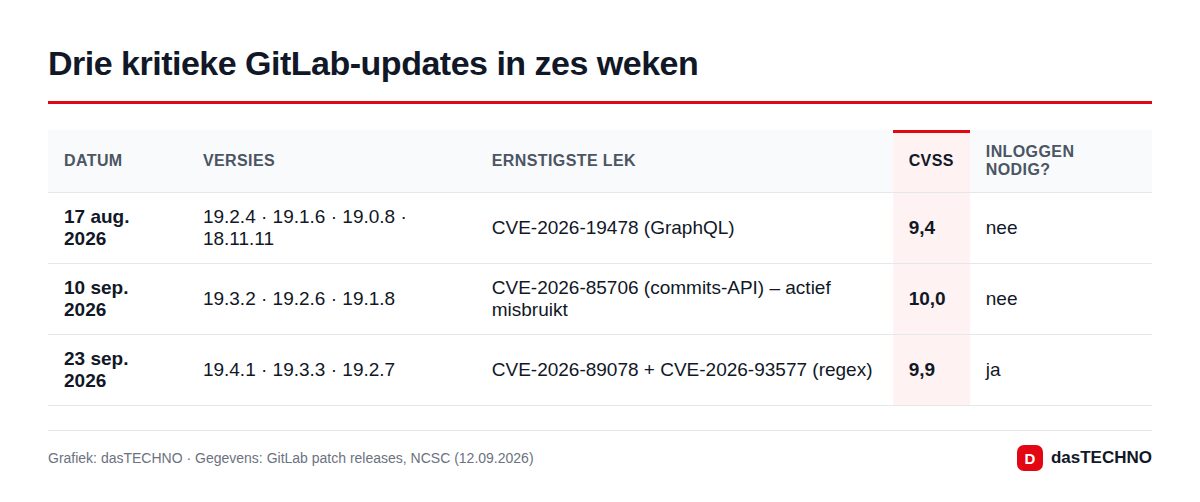
Deze update staat niet op zichzelf. GitLab bracht ook op 17 augustus en 10 september een 'Critical Patch Release' uit. Vooral die van september is relevant: het lek CVE-2026-85706 in de commits-API (CVSS 10,0) was zonder inloggen te misbruiken. Het Nationaal Cyber Security Centrum meldde op 12 september dat die kwetsbaarheid actief wordt misbruikt en dat er exploitcode openbaar is. Het NCSC adviseerde toen ook om logbestanden te controleren en mogelijk gelekte inloggegevens te vervangen.
Voor de lekken uit de update van 23 september melden GitLab en heise online nog geen aanvallen. Het patroon van de afgelopen weken laat echter zien dat die periode kort kan zijn, net als bij het Roundcube-lek CVE-2026-48842 en de waarschuwing van Kiteworks om servers uit te schakelen.
Wat betekent dit voor organisaties in Nederland en België?
Staan er in repositories of CI-variabelen persoonsgegevens of toegangsgegevens tot klantsystemen, dan kan een geslaagde aanval een meldplicht onder de AVG opleveren: in Nederland bij de Autoriteit Persoonsgegevens, in België bij de Gegevensbeschermingsautoriteit. Organisaties die onder NIS2 vallen, moeten ernstige incidenten bovendien melden bij de nationale CSIRT (in België het CCB). Een snelle update is dus ook juridisch de goedkoopste route. Controleer na het bijwerken ook wie pijplijnen mag aanmaken of CI-configuraties mag wijzigen, en of open registratie echt nodig is.
Let op: wij hebben de updates niet zelf geïnstalleerd; alle gegevens komen uit de officiële beveiligingsmelding van GitLab.
Veelgestelde vragen
Moet ik als gebruiker van GitLab.com iets doen?
Nee. Volgens GitLab draait GitLab.com al op de beveiligde versie, net als GitLab Dedicated.
Is de gratis Community Edition kwetsbaar?
Ja. Beide kritieke lekken en de meeste andere gelden voor zowel CE als EE. Drie lekken treffen alleen de Enterprise Edition.
Worden de nieuwe lekken al misbruikt?
Voor zover bekend nog niet. De twee kritieke fouten vereisen een account, maar op grote installaties is dat geen hoge drempel.
Ik zit nog op versie 18. Ben ik veilig?
Niet helemaal. De twee regex-lekken treffen alleen 19.2 tot en met 19.4, maar meerdere andere lekken gaan verder terug. Oudere takken krijgen met deze update geen reparaties; plan daarom een overstap naar een ondersteunde versie.