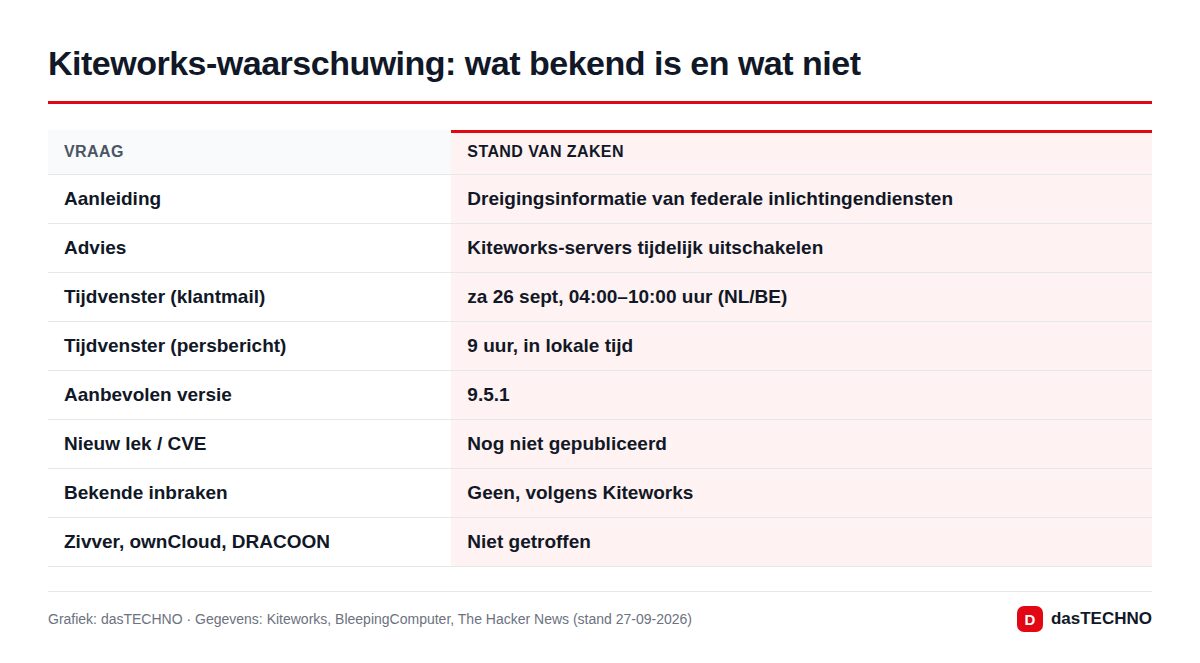
Het Amerikaanse bedrijf Kiteworks heeft zijn klanten wereldwijd gevraagd hun Kiteworks-servers dit weekend uit voorzorg uit te schakelen. Aanleiding is volgens het bedrijf "geloofwaardige" dreigingsinformatie van federale inlichtingendiensten: een aanvaller zou op het punt staan bepaalde Kiteworks-systemen van klanten aan te vallen. Voor Nederland en België kwam het aanbevolen venster neer op zaterdag 26 september, 04:00 tot 10:00 uur. Dat venster is voorbij, maar een nieuw beveiligingslek heeft Kiteworks tot nu toe niet bekendgemaakt.
Voor Nederlandse organisaties is vooral één vraag relevant: geldt dit ook voor Zivver? Het antwoord is nee.
Wat heeft Kiteworks precies geadviseerd?
Kiteworks levert software om gevoelige bestanden en e-mails veilig uit te wisselen, zoals managed file transfer (MFT), beveiligde webformulieren en een e-mailbeveiligingsgateway. De klanten zitten vooral bij overheden, banken, verzekeraars, zorg en industrie.
In het officiële persbericht van 25 september staan drie punten:
- Klanten die Kiteworks zelf beheren (eigen datacenter, AWS of Azure), moeten de systemen zelf uitzetten.
- Systemen die Kiteworks zelf host, schakelt het bedrijf zelf uit; die klanten hoeven niets te doen.
- Versie 9.5.1 dicht volgens Kiteworks alle tot nu toe bekende kwetsbaarheden.
Uit de klantmail die BleepingComputer inzag, blijkt dat beheerders de servers ook moesten uitzetten als die niet rechtstreeks vanaf internet bereikbaar zijn, en liefst al vóór het begin van het venster. Kennelijk is niet duidelijk via welke route een aanval zou kunnen verlopen.
Zes of negen uur?
De bronnen spreken elkaar hier tegen. De mail van beveiligingschef Frank Balonis noemde een venster van zes uur, in Midden-Europa van 04:00 tot 10:00 uur op zaterdag. Het openbare persbericht, ook in het Nederlands verspreid, heeft het over negen uur in de lokale tijdzone van de klant. Wie twijfelt, houdt zich het best aan de mail die de eigen organisatie direct van Kiteworks kreeg.
Balonis verklaarde dat Kiteworks "uit overmatige voorzichtigheid" de klanten rechtstreeks heeft ingelicht en het venster heeft aanbevolen. Welke dienst de waarschuwing doorgaf en welke groep erachter zou zitten, zegt het bedrijf niet.
Wat betekent dit voor Nederland en België?
Kiteworks heeft sinds juni 2025 een sterke Nederlandse tak: het nam toen het Amsterdamse Zivver over. Zivver, opgericht in 2015, maakt software voor veilig mailen en bestanden delen en wordt veel gebruikt in de zorg, bij overheden, in het onderwijs en in de juridische en financiële sector, met Nederland en België als belangrijke markten. Het bedrijf telde bij de overname ruim 11.000 klantorganisaties.
Belangrijk: volgens Kiteworks raakt de dreiging geen van de dochterbedrijven. Naast Zivver noemt het bedrijf ook ownCloud en DRACOON uit Duitsland, het Zwitserse totemo, WAMNET, Maytech, 123FormBuilder en Bonfy.ai. Ziekenhuizen, gemeenten of scholen die "alleen" Zivver gebruiken, hoefden dus niets uit te zetten. Bij de overname werd bovendien vastgelegd dat Zivver binnen de EU gehost blijft.
Anders ligt het voor organisaties die het Kiteworks-platform zelf gebruiken, bijvoorbeeld voor bestandsuitwisseling met partners. Voor hen gold het advies wel. Hoeveel Nederlandse of Belgische klanten dat zijn, maakt Kiteworks niet bekend.
Wat moeten beheerders nu doen?
Zolang er geen patch voor een nieuw lek is, blijft het bij voorzorg:
- Versie controleren: draait 9.5.1? Zo niet, eerst bijwerken.
- Klantmail en supportportaal volgen: Kiteworks informeert klanten direct. Of er een nieuw venster komt, is onbekend.
- Logs veiligstellen en nalopen: let rond het weekend op ongebruikelijke aanmeldingen, nieuwe beheerdersaccounts of grote uitgaande datastromen.
- Bereikbaarheid beperken: sta toegang vanaf internet waar mogelijk alleen toe vanaf bekende IP-adressen van partners.
- Security-advisories in de gaten houden: een nieuwe melding op de officiële GitHub-pagina van Kiteworks zou het signaal zijn dat er een patch is.
Bij een vermoedelijke inbraak is een melding bij de Autoriteit Persoonsgegevens (NL) of de Gegevensbeschermingsautoriteit (BE) mogelijk verplicht, als er persoonsgegevens bij betrokken zijn.
Achtergrond: waarom MFT-software een doelwit is
De nervositeit is begrijpelijk. Kiteworks heette vroeger Accellion. In 2020 en 2021 misbruikten criminelen zero-daylekken in de oude Accellion File Transfer Appliance om bij tal van organisaties gegevens te stelen en losgeld te eisen; The Hacker News schrijft die aanvallen toe aan de Clop-groep. Dezelfde groep viel later ook MOVEit Transfer en andere MFT-producten aan. Zulke servers zijn aantrekkelijk omdat er veel vertrouwelijke documenten op één plek staan.
Of dezelfde groep nu achter de dreiging zit, is niet bekend. Eerder deze week schreven we over de actief misbruikte lekken in SharePoint en MikroTik en het Roundcube-lek CVE-2026-48842.
Veelgestelde vragen
Moet ik mijn Kiteworks-servers uitgeschakeld houden?
Kiteworks adviseerde alleen het venster van zaterdag. Een advies om langer offline te blijven is er (nog) niet. Volg de directe berichten van Kiteworks aan uw organisatie.
Is Zivver getroffen?
Nee. Volgens Kiteworks geldt de waarschuwing niet voor Zivver en de andere dochterbedrijven, zoals ownCloud en DRACOON.
Is er al een patch?
Niet voor een nieuw lek. Versie 9.5.1 dicht volgens Kiteworks alle bekende kwetsbaarheden. Een CVE voor een nieuw lek is nog niet gepubliceerd.
Zijn er gegevens gestolen?
Volgens Kiteworks is er geen gecompromitteerd systeem bekend. Bevestigde aanvallen zijn er op dit moment niet.