De afpersingsgroep ShinyHunters valt opnieuw op grote schaal servers met Oracle PeopleSoft aan. Dat melden Google-dochter Mandiant en de Google Threat Intelligence Group (GTIG) op 26 september. De aanvallers misbruiken de kwetsbaarheid CVE-2026-35273, die Oracle al in juni dichtte, en hebben een eenvoudige manier gevonden om de WAF-regels (Web Application Firewall) te omzeilen die veel organisaties als noodoplossing hadden ingesteld.
Voor beheerders in Nederland en België is de boodschap helder: wie deze zomer alleen een filterregel toevoegde in plaats van de Oracle-update te installeren, moet dat nu alsnog doen.
Wat is PeopleSoft en waar zit het lek?
PeopleSoft is de software van Oracle voor personeelszaken, salarisadministratie, financiën en studentenadministratie. Het pakket draait bij grote bedrijven, overheden en vooral onderwijsinstellingen: plekken met veel gevoelige persoonsgegevens.
Het lek zit in de Environment Management Hub (PSEMHUB) van het PeopleTools-platform. Een aanvaller zonder inlog kan via een HTTP-verzoek code uitvoeren op de server; daarom krijgt de kwetsbaarheid een CVSS-score van 9,8. Kwetsbaar zijn in elk geval PeopleTools 8.61 en 8.62.
Volgens Google gebruikte ShinyHunters, bij Mandiant bekend als UNC6240, het lek al van 27 mei tot 9 juni 2026 als zerodaylek. Oracle bracht op 10 juni een buitengewone Security Alert uit. In die eerste golf waarschuwde Google ruim 100 organisaties, voor 68 procent universiteiten en hogescholen, grotendeels in de Verenigde Staten.
Hoe werkt de WAF-omzeiling?
Na juni blokkeerden veel beheerders het pad /PSEMHUB/ met een regel in hun WAF of reverse proxy. De nieuwe variant van de aanval vervangt de letter P door de URL-codering %50 en roept /%50SEMHUB/ aan.
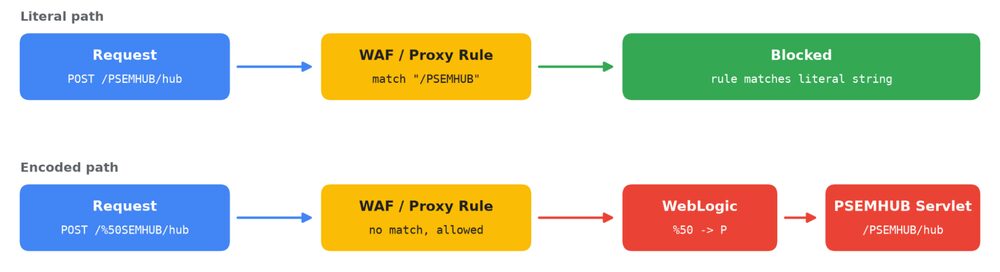
Veel regels vergelijken het pad als tekst voordat het wordt gedecodeerd. De WebLogic-applicatieserver decodeert het verzoek wel en stuurt het gewoon door naar het kwetsbare onderdeel. Google raadt aan genormaliseerde paden te blokkeren en ervan uit te gaan dat aanvallers ook andere coderingen en wisselende hoofdletters proberen.
Wat doen de aanvallers op de server?
Na de inbraak plaatsen de daders kleine webshells. Ongeveer een kwart van de waargenomen opdrachten draaide met de hoogste rechten (root of SYSTEM); de rest onder de serviceaccounts van PeopleSoft of WebLogic, die ook bij configuraties en databasewachtwoorden kunnen.
| Hulpmiddel | Doel volgens Google |
|---|---|
| x.jsp, u.jsp | Webshells voor opdrachten en het in stukjes uploaden van bestanden |
| SIDEEYE (Ple64.exe) | Achterdeur in een nagemaakt installatiebestand; steelt wachtwoorden en opent een remote shell |
| Neo-reGeorg | Tunnel via HTTP om door het interne netwerk te bewegen |
| MeshAgent | Legitieme beheersoftware, misbruikt om toegang tot Linux-servers te houden |
ShinyHunters werkt volgens een vast patroon: gegevens stelen, dreigen met publicatie op een leksite en losgeld eisen. Google raadt getroffen organisaties aan zich op afpersing voor te bereiden, zoals we eerder ook zagen bij de hack bij Flink.
Wat moeten beheerders nu doen?
Mandiant adviseert onder meer:
- De Oracle-update voor CVE-2026-35273 installeren; WAF-regels zijn geen vervanging.
- De EMHub-dienst uitschakelen of PSEMHUB bij installaties op één server helemaal verwijderen.
- WebLogic-logs doorzoeken op
/PSEMHUB/en gecodeerde varianten zoals/%50SEMHUB/. - De map
PSEMHUB.warcontroleren op vreemde bestanden (x.jsp,u.jsp,tunnel.jsp). - Alle wachtwoorden en sleutels vervangen die het serviceaccount kan lezen: database, Integration Broker, cloud.
- Uitgaand verkeer en verdachte archieven (.tar, .zst) in tijdelijke mappen in de gaten houden.
Een server met een webshell moet als volledig gecompromitteerd worden behandeld. Google publiceert in de blog ook IP-adressen, domeinen en bestandshashes om mee te vergelijken.
Wat betekent dit voor Nederland en België?
Het Google-rapport noemt geen Nederlandse of Belgische slachtoffers en geeft ook geen landenlijst. Het lek is hier wel bekend: het NCSC bracht op 12 juni beveiligingsadvies NCSC-2026-0195 uit, met de inschatting kans "medium" en schade "high". Het Belgische CCB was stelliger en riep op om PeopleSoft onmiddellijk te patchen omdat het lek actief wordt misbruikt. De nieuwe golf laat zien waarom: organisaties die het bij een filterregel lieten, zijn opnieuw een doelwit.
Lekken er gegevens van personeel of studenten weg, dan geldt de meldplicht uit de AVG: binnen 72 uur naar de Autoriteit Persoonsgegevens (NL) of de Gegevensbeschermingsautoriteit (BE). Meer actief misbruikte lekken van deze week vindt u in ons overzicht over SharePoint en MikroTik en het artikel over de Elementor-plug-in.
Veelgestelde vragen
Loop ik als particulier risico?
Niet direct. PeopleSoft draait op servers van werkgevers, overheden en onderwijsinstellingen. Uw gegevens die daar zijn opgeslagen kunnen wel geraakt worden. Wees extra alert op e-mails over salaris, studie of persoonlijke documenten.
Is een WAF-regel genoeg tegen CVE-2026-35273?
Nee. Precies die aanname buiten de aanvallers uit. Alleen de Oracle-update of het uitschakelen van PSEMHUB sluit het lek.
Wie is ShinyHunters?
Een al jaren actieve groep die zich richt op datadiefstal en afpersing. In plaats van systemen te versleutelen zoals klassieke ransomware, steelt de groep gegevens en dreigt die te publiceren.