Chi gestisce un Citrix NetScaler in azienda o in un ente pubblico ha un aggiornamento urgente da installare. Nella serata di domenica 27 settembre lo CSIRT Italia, la squadra di risposta agli incidenti dell'Agenzia per la Cybersicurezza Nazionale (ACN), ha diffuso l'allerta AL01/260927/CSIRT-ITA sulle nuove vulnerabilità di NetScaler ADC e NetScaler Gateway. L'impatto è classificato come critico (78,84 su 100 nella scala dell'Agenzia). Due delle otto falle sono già state sfruttate in attacchi reali, come ha confermato la stessa Citrix.
Per chi lavora da casa non c'è nulla da fare in prima persona: NetScaler è l'apparato che molte organizzazioni mettono tra internet e la rete interna per l'accesso remoto, il bilanciamento del carico e le VPN. L'intervento spetta ai reparti IT. Proprio per questo ruolo di "porta d'ingresso", però, un dispositivo compromesso può aprire la strada all'intera rete aziendale.
Aggiornamento del 30 settembre: per chi non ha ancora installato la patch il rischio è salito. Il 29 settembre la società di sicurezza watchTowr ha diffuso un'analisi tecnica di CVE-2026-88772 e ha messo su GitHub uno strumento che colpisce davvero la falla su un gateway con DTLS attivo. Secondo i ricercatori, senza alcuna credenziale si arriva a eseguire codice con privilegi di root; la notizia è stata ripresa anche da The Hacker News. Con un esempio funzionante ormai pubblico, sfruttare la vulnerabilità diventa alla portata di molti più attaccanti. Le versioni sicure non cambiano e restano quelle della tabella più sotto. Per scelta non riportiamo i dettagli tecnici dell'attacco.
Aggiornamento del 30 settembre, ore 13:30: Mandiant e il Google Threat Intelligence Group (GTIG) hanno pubblicato il primo rapporto sugli attacchi reali. La campagna va avanti almeno dall'inizio di settembre, quindi settimane prima della patch del 27, e ha probabilmente colpito organizzazioni in Nord America ed Europa: pubblica amministrazione, servizi finanziari, tecnologia, istruzione e studi professionali e legali. Dopo aver ottenuto accesso root tramite CVE-2026-88772, gli aggressori installano due strumenti che Google ha chiamato WHIPSHOT (una web shell che resta sull'apparato) e SLAPSHOT (un tunnel che permette di muoversi nella rete interna e raccogliere credenziali). Non c'è un'attribuzione a un gruppo preciso. Il rapporto include indicatori di compromissione e regole YARA per i team di sicurezza. Per chi non può aggiornare subito, Google suggerisce di disattivare DTLS sui virtual server Gateway esposti dove non serve e di filtrare il traffico UDP/443 in ingresso; dopo la patch raccomanda di cambiare tutte le credenziali dell'apparato (account amministrativi, chiavi SSH, certificati TLS). Anche The Hacker News ha ripreso il rapporto.
Aggiornamento del 1° ottobre: un secondo rapporto si concentra sull'altra falla sfruttata, CVE-2026-88771. Il 30 settembre il gruppo di threat hunting di LevelBlue (SpiderLabs) ha descritto le tracce trovate su apparati violati presso diversi clienti. Una volta dentro, gli aggressori aggiungono un account con privilegi di superutente, piazzano una web shell PHP mascherata da semplice risorsa grafica, aprono una connessione verso server esterni, fermano alcuni processi e soprattutto impacchettano la configurazione di NetScaler per portarla fuori. Quest'ultimo punto pesa più degli altri: nella configurazione si trovano spesso password e chiavi, quindi cambiarle tutte dopo la patch non è un'opzione ma una necessità. Il rapporto, ripreso da The Hacker News, non indica autori né numero di vittime e non modifica le versioni sicure. Agli amministratori conviene controllare se esistono account amministrativi mai creati da loro e file web sconosciuti sull'apparato.
Le falle nel dettaglio
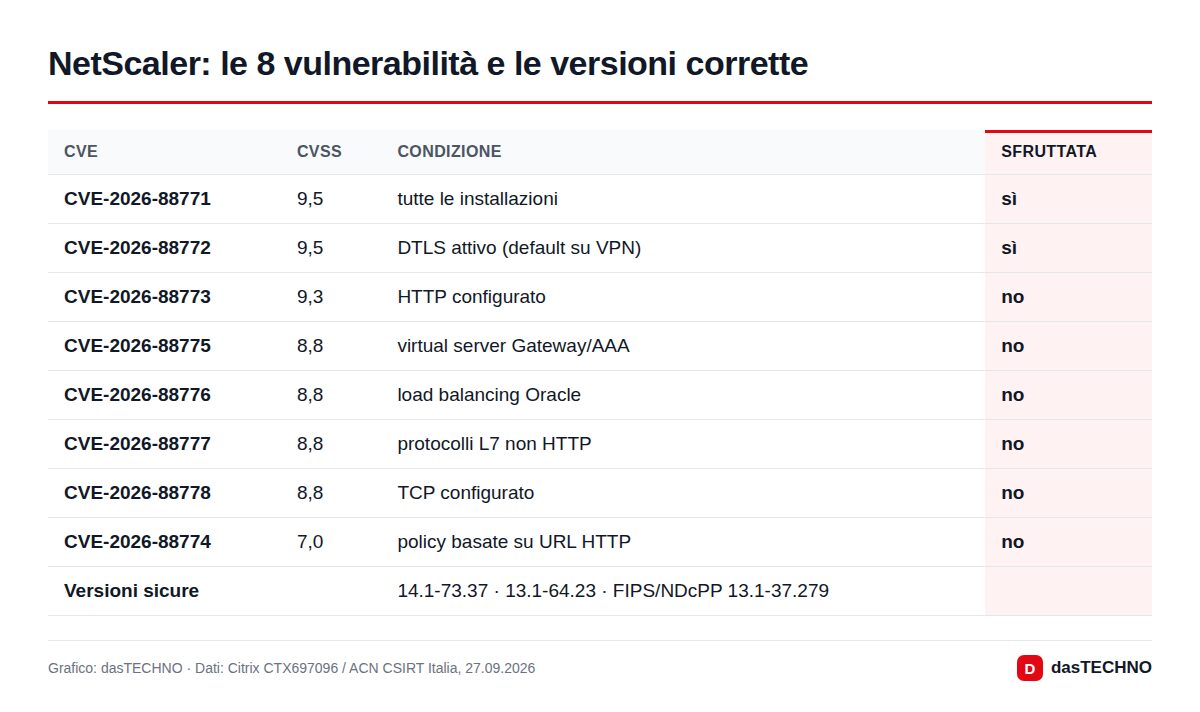
L'allerta italiana riprende il bollettino CTX697096 pubblicato da Citrix (gruppo Cloud Software Group) sempre domenica. In totale le vulnerabilità sono otto: tre critiche e cinque di gravità alta.
- CVE-2026-88771 (CVSS 9,5): un controllo insufficiente dei dati in ingresso permette a un attaccante non autenticato di eseguire comandi da remoto. Secondo Citrix riguarda tutte le installazioni di NetScaler ADC e Gateway, anche quelle con impostazioni predefinite, senza bisogno di funzioni particolari attive.
- CVE-2026-88772 (CVSS 9,5): un overflow di memoria che può portare all'esecuzione di codice o al blocco del servizio. Serve che sia attivo DTLS, che però è acceso di default sui virtual server VPN.
- CVE-2026-88773 (CVSS 9,3): una falla di tipo HTTP Request Smuggling, sfruttabile senza credenziali se è configurata la parte HTTP.
Le altre cinque (punteggi tra 7,0 e 8,8) richiedono configurazioni specifiche, come il bilanciamento di carico per Oracle, protocolli di livello 7 diversi da HTTP o virtual server Gateway/AAA. Per queste non risultano attacchi.
Quali versioni installare
| Linea di prodotto | Vulnerabile prima di | Versione sicura |
|---|---|---|
| NetScaler ADC / Gateway 14.1 | 14.1-73.37 | 14.1-73.37 o successiva |
| NetScaler ADC / Gateway 13.1 | 13.1-64.23 | 13.1-64.23 o successiva |
| Edizione FIPS, ramo 14.1 | build precedenti alla 73.37 FIPS | 14.1-73.37 FIPS o successiva |
| Edizioni FIPS e NDcPP, ramo 13.1 | build precedenti alla 37.279 | 13.1-37.279 o successiva |
Il bollettino riguarda solo gli apparati gestiti direttamente dai clienti. I servizi cloud che Citrix amministra in proprio vengono aggiornati dal produttore. Attenzione ai numeri di build: in alcuni articoli circola per la linea 14.1 la sigla "14.1-37.73", ma Citrix e CSIRT Italia indicano 14.1-73.37.
Per CVE-2026-88778 Citrix chiede anche di attivare nelle impostazioni TCP la generazione avanzata dei numeri di sequenza iniziali (Enhanced ISN Generation). Per CVE-2026-88771, invece, il produttore non indica soluzioni temporanee: l'unica difesa è l'aggiornamento.
Prima la prova, poi la patch
Il punto più delicato riguarda l'ordine delle operazioni. Poiché le due falle venivano sfruttate prima che esistesse una correzione, un NetScaler esposto su internet nei giorni scorsi potrebbe essere già stato violato. L'agenzia statunitense CISA, che ha inserito CVE-2026-88771 e CVE-2026-88772 nel suo catalogo delle vulnerabilità sfruttate, raccomanda di cercare segni di compromissione e di conservare le prove forensi prima di aggiornare: la patch blocca nuovi attacchi, ma può cancellare le tracce di quelli già avvenuti. Citrix ha pubblicato indicatori di compromissione e una guida su cosa fare se si sospetta un'intrusione.
Un giorno prima del bollettino, quando non c'era ancora alcun aggiornamento, alcuni fornitori IT e agenzie nazionali avevano suggerito di spegnere gli apparati o di ridurne al minimo l'esposizione. Oggi la patch c'è, e la raccomandazione è installarla con urgenza, mettendo in conto un breve fermo del servizio.
Perché riguarda da vicino l'Italia
NetScaler è molto diffuso anche nella pubblica amministrazione, nella sanità e nelle aziende italiane, spesso come gateway per il lavoro agile. Ed è la seconda allerta critica in poche settimane: il 20 agosto CSIRT Italia aveva già segnalato la falla di autenticazione CVE-2026-19490 (CVSS 9,8), anch'essa sfruttata attivamente. Secondo le fonti le nuove vulnerabilità sono indipendenti da quella, quindi chi ha aggiornato ad agosto deve aggiornare di nuovo.
C'è poi l'aspetto normativo. I soggetti che rientrano nella direttiva NIS2, recepita in Italia con il decreto legislativo 138/2024, devono gestire le vulnerabilità note e notificare gli incidenti significativi allo CSIRT Italia, con una pre-notifica entro 24 ore. Un'intrusione passata attraverso un NetScaler non aggiornato è esattamente lo scenario che la norma vuole evitare.
Lista di controllo per gli amministratori
- Verificare la versione con il comando
show versione aggiornare a quelle in tabella, su entrambi i nodi in caso di alta affidabilità. - Prima dell'aggiornamento salvare log e, se possibile, un'immagine della memoria.
- Dopo l'aggiornamento cercare file sconosciuti, nuovi account e sessioni sospette, e chiudere le sessioni attive.
- Attivare Enhanced ISN Generation per CVE-2026-88778.
- Dopo la patch cambiare le credenziali dell'apparato: password di amministratore e account locali, chiavi SSH, certificati TLS e relative chiavi private, come indica il rapporto di Mandiant.
- Se non si può aggiornare subito, limitare il più possibile l'esposizione su internet e, dove DTLS non serve, disattivarlo sui virtual server Gateway esposti.
Negli ultimi giorni abbiamo seguito altri casi simili: le falle sfruttate in SharePoint e MikroTik, l'invito a spegnere i server Kiteworks e la campagna contro Oracle PeopleSoft.
Domande frequenti
Devo fare qualcosa se uso Citrix per lavorare da casa?
No. L'aggiornamento va installato dall'IT sul server NetScaler. L'app Citrix Workspace sul proprio computer non è coinvolta da questo bollettino.
Quali vulnerabilità sono già sfruttate?
Le due con punteggio 9,5: CVE-2026-88771 e CVE-2026-88772, come confermato da Citrix. Sulle altre sei, al momento, nessun attacco noto. Per CVE-2026-88772, dal 29 settembre, esiste anche un esempio di attacco pubblico diffuso da watchTowr.
Chi ha aggiornato ad agosto è al sicuro?
No. Le patch di agosto correggevano CVE-2026-19490. Per le nuove falle servono le versioni 14.1-73.37 o 13.1-64.23 (o successive).
Si sa chi c'è dietro gli attacchi?
No. Citrix ha individuato le falle indagando su incidenti presso più clienti nel mondo, ma né il produttore né CSIRT Italia hanno indicato autori o numero di vittime. Anche Mandiant e Google, nel rapporto del 30 settembre, non attribuiscono la campagna a un gruppo noto; indicano però che è attiva almeno da inizio settembre e ha colpito anche l'Europa.
Da quando sono in corso gli attacchi?
Secondo Mandiant e il Google Threat Intelligence Group almeno dall'inizio di settembre 2026, cioè prima che esistesse una patch. Per questo un apparato aggiornato solo dopo il 27 settembre va comunque controllato per possibili intrusioni.