Wie een Citrix NetScaler beheert, heeft er sinds zondagavond een dringende klus bij. Het Nationaal Cyber Security Centrum (NCSC) heeft op 27 september om 18.55 uur een beveiligingsadvies gepubliceerd over acht kwetsbaarheden in NetScaler ADC en NetScaler Gateway. Het advies, met kenmerk NCSC-2026-0394, krijgt de prioriteit Hoog. Twee van de lekken worden volgens fabrikant Citrix al actief misbruikt. Updates zijn beschikbaar en het NCSC vraagt organisaties die met spoed te installeren.
Voor gewone thuisgebruikers verandert er niets: het gaat om apparatuur die bedrijven, ziekenhuizen, gemeenten en onderwijsinstellingen zelf beheren. Maar juist omdat veel Nederlanders en Belgen via zo'n gateway thuiswerken, is de impact van een geslaagde aanval groot.
Update 30 september: wie nog niet heeft bijgewerkt, loopt nu meer risico. Het beveiligingsbedrijf watchTowr heeft op 29 september een technische analyse van CVE-2026-88772 gepubliceerd en daarbij op GitHub een hulpmiddel gezet dat het lek op een DTLS-gateway daadwerkelijk aanspreekt. Volgens de onderzoekers kan een aanvaller zonder inloggegevens uiteindelijk code met rootrechten uitvoeren; The Hacker News bericht er ook over. Nu zo'n werkend voorbeeld openbaar is, kunnen meer aanvallers het lek misbruiken. De veilige versies blijven dezelfde als in de tabel hieronder. Technische details van de aanval nemen we bewust niet over.
Update 30 september, 13.30 uur: Mandiant en de Google Threat Intelligence Group (GTIG) hebben het eerste rapport over de echte aanvallen gepubliceerd. De campagne loopt al zeker sinds begin september, dus weken vóór de patch van 27 september. Waarschijnlijk zijn organisaties in Noord-Amerika en Europa getroffen, bij de overheid, financiële dienstverlening, technologie, onderwijs en juridische en zakelijke dienstverlening. Na het verkrijgen van roottoegang via CVE-2026-88772 plaatsen de aanvallers twee hulpmiddelen die Google WHIPSHOT (een webshell die op het apparaat blijft staan) en SLAPSHOT (een tunnel om het interne netwerk in te gaan en inloggegevens te verzamelen) noemt. Een bekende dadergroep wordt niet genoemd. Het rapport bevat indicatoren van compromittering en YARA-regels voor securityteams. Kan er niet direct worden bijgewerkt, dan raadt Google aan om DTLS uit te schakelen op internetgerichte Gateway virtual servers waar het niet nodig is en inkomend UDP/443-verkeer te beperken. Na de patch moeten alle geheimen van het apparaat worden vervangen: beheerderswachtwoorden, lokale accounts, SSH-sleutels en TLS-certificaten. Ook The Hacker News bericht over het rapport. Dat Nederland of België specifiek wordt genoemd, staat er niet in.
Update 1 oktober: een tweede rapport gaat over het andere misbruikte lek, CVE-2026-88771. Het threat-huntingteam van LevelBlue (SpiderLabs) beschreef op 30 september welke sporen het bij meerdere klanten op gehackte apparaten aantrof. Eenmaal binnen maken de aanvallers een account met superuser-rechten aan, zetten ze een PHP-webshell neer die zich voordoet als een onschuldig opmaakbestand, leggen ze een verbinding naar eigen servers, stoppen ze bepaalde processen en verzamelen ze de NetScaler-configuratie om die naar buiten te sturen. Dat laatste is het zwaarste punt: in die configuratie staan vaak wachtwoorden en sleutels, dus alle geheimen vervangen na de patch is echt noodzakelijk. Het rapport, waarover ook The Hacker News schrijft, noemt geen daders of aantallen slachtoffers en verandert niets aan de veilige versies. Beheerders doen er goed aan te controleren of er beheerdersaccounts zijn die zij niet zelf hebben aangemaakt en of er onbekende webbestanden op het apparaat staan.
Wat het NCSC meldt
Het advies volgt het bulletin CTX697096 dat Citrix (onderdeel van Cloud Software Group) eerder op zondag uitbracht. Het NCSC schat zowel de kans op misbruik als de mogelijke schade als hoog in. Drie van de acht lekken zijn als kritiek aangemerkt:
- CVE-2026-88771 (CVSS 9,5): een fout in de invoercontrole waardoor een aanvaller zonder in te loggen op afstand commando's kan uitvoeren. Volgens Citrix is elke NetScaler ADC- en Gateway-installatie kwetsbaar, ongeacht de configuratie.
- CVE-2026-88772 (CVSS 9,5): een memory overflow die tot code-uitvoering of een crash kan leiden. Voorwaarde is dat DTLS aanstaat, en dat is op een VPN virtual server standaard het geval.
- CVE-2026-88773 (CVSS 9,3): HTTP Request Smuggling, misbruikbaar zonder authenticatie als HTTP-functionaliteit is ingeschakeld.
De overige vijf lekken (CVSS 7,0 tot 8,8) zijn alleen bij bepaalde configuraties uit te buiten, bijvoorbeeld als de NetScaler als SSL VPN-, ICA- of RDP-proxy dient of met load balancing van het type Oracle werkt. Voor die vijf is geen misbruik gemeld.
Welke versies zijn veilig?
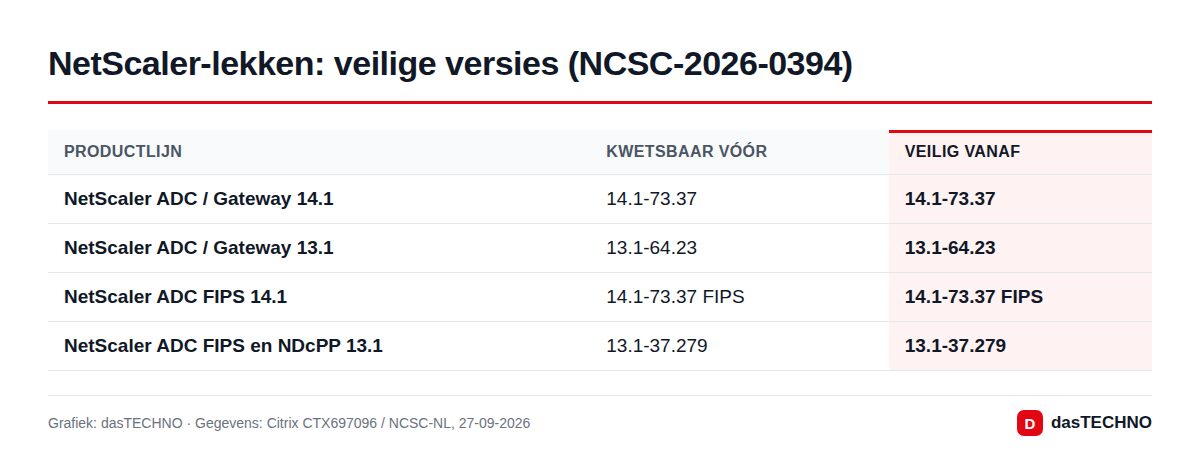
| Productlijn | Kwetsbaar vóór | Veilig vanaf |
|---|---|---|
| NetScaler ADC / Gateway 14.1 | 14.1-73.37 | 14.1-73.37 |
| NetScaler ADC / Gateway 13.1 | 13.1-64.23 | 13.1-64.23 |
| NetScaler ADC FIPS 14.1 | 14.1-73.37 FIPS | 14.1-73.37 FIPS |
| NetScaler ADC FIPS en NDcPP 13.1 | 13.1-37.279 | 13.1-37.279 |
Het advies geldt alleen voor systemen die klanten zelf beheren. De clouddiensten die Citrix zelf draait en Citrix Managed Adaptive Authentication werkt de fabrikant zelf bij. Let wel: ook Secure Private Access Hybrid-omgevingen die NetScaler-instanties gebruiken zijn kwetsbaar en moeten door de klant worden bijgewerkt.
Een aandachtspunt: in sommige berichten circuleert voor de 14.1-lijn het buildnummer "14.1-37.73". Zowel Citrix als het NCSC noemen 14.1-73.37; houd dat officiële nummer aan.
Wat het NCSC anders benadrukt: eerst bewijs veiligstellen
Opvallend in het Nederlandse advies is de volgorde. Omdat de twee lekken al vóór de patch werden aangevallen, adviseert het NCSC om vóór het updaten relevante logging en een memory dump te bewaren. Een update voorkomt nieuw misbruik, maar wist tegelijk sporen die nodig zijn om vast te stellen of een systeem al eerder is binnengedrongen. Systemen die aan internet hingen voordat de update erop stond, moeten volgens het NCSC worden behandeld alsof een eerdere compromittering mogelijk is.
Een oproep om apparaten uit te schakelen staat níét in het advies. Die klonk wel een dag eerder, toen het beveiligingsbedrijf watchTowr op 26 september meldde dat bij forensisch onderzoek twee ongepatchte lekken waren ontdekt. Sommige beheerders haalden hun NetScaler toen uit voorzorg offline, omdat er nog geen update was.
Waarom dit in Nederland en België gevoelig ligt
Nederland heeft slechte ervaringen met NetScaler. Begin 2020 adviseerde het NCSC organisaties om hun Citrix-servers uit te zetten vanwege het lek CVE-2019-19781. In 2023 volgde "Citrix Bleed" (CVE-2023-4966), waarbij aanvallers sessietokens buitmaakten en zo ook tweestapsverificatie omzeilden. In de zomer van 2025 meldde het NCSC dat meerdere vitale organisaties in Nederland waren binnengedrongen via een NetScaler-lek. En pas in augustus 2026 dichtte Citrix het authenticatielek CVE-2026-19490, dat in september actief werd misbruikt; het Belgische Centre for Cybersecurity Belgium (CCB) riep toen op om onmiddellijk te patchen. De nieuwe lekken staan daar volgens de berichtgeving los van.
Voor België: de website van het CCB was zondagavond niet bereikbaar voor controle, dus een aparte Belgische waarschuwing voor deze nieuwe lekken konden wij niet bevestigen. Het advies van Citrix geldt uiteraard ook voor Belgische organisaties. Wie onder NIS2 valt, meldt een vermoedelijk incident in België bij het CCB en in Nederland volgens de geldende meldregels bij de toezichthouder en het CSIRT.
Checklist voor beheerders
- Versie controleren met
show versionen bijwerken naar de versies in de tabel, bij high availability op beide nodes. - Vóór de update logging en een memory dump veiligstellen, zoals het NCSC adviseert.
- Voor CVE-2026-88778 ook de door Citrix beschreven TCP-instelling voor verbeterde generatie van Initial Sequence Numbers inschakelen.
- Na de update zoeken naar onbekende bestanden, nieuwe accounts en verdachte sessies, en actieve sessies beëindigen.
- Na de update alle geheimen vervangen: beheerderswachtwoorden, lokale accounts, SSH-sleutels, TLS-certificaten en bijbehorende private keys, zoals Mandiant adviseert.
- Systemen die niet direct bijgewerkt kunnen worden zo veel mogelijk afschermen van internet en, waar het niet nodig is, DTLS uitschakelen op de Gateway virtual servers. Een officiële workaround voor CVE-2026-88771 noemt Citrix niet.
Eerder schreven we al over actief misbruikte lekken in SharePoint en MikroTik en over de Kiteworks-waarschuwing. Hoe lang niet-bijgewerkte systemen een doelwit blijven, laat Oracle PeopleSoft zien: daar valt ShinyHunters servers aan via een lek dat al sinds juni gedicht is.
Veelgestelde vragen
Moet ik als thuiswerker iets doen?
Nee. De update moet de IT-afdeling op de NetScaler-server installeren. Wie de Citrix Workspace-app gebruikt, hoeft zelf niets te doen.
Welke lekken worden al misbruikt?
Volgens Citrix CVE-2026-88771 en CVE-2026-88772. Voor de andere zes is geen misbruik gemeld. Voor CVE-2026-88772 staat sinds 29 september bovendien een openbaar aanvalsvoorbeeld van watchTowr online.
Is het probleem met de update opgelost?
De update dicht de lekken, maar sluit niet uit dat een systeem al eerder is gehackt. Daarom adviseert het NCSC om eerst logs en een memory dump te bewaren en daarna op sporen te controleren.
Hoeveel systemen zijn aangevallen?
Dat is niet bekend. Citrix en het NCSC noemen geen aantallen en geen daders. Ook Mandiant en Google koppelen de campagne in hun rapport van 30 september niet aan een bekende groep, maar melden wel dat ook Europese organisaties waarschijnlijk zijn getroffen.
Sinds wanneer lopen de aanvallen?
Volgens Mandiant en de Google Threat Intelligence Group zeker sinds begin september 2026, dus voordat er een update bestond. Een NetScaler die pas na 27 september is bijgewerkt, moet daarom toch op sporen van een inbraak worden gecontroleerd.