Street Fighter, Monster Hunter ve Resident Evil serilerinin yayıncısı Capcom, oyuncuların çevrim içi hizmetlerde kullandığı CAPCOM ID üyelik sistemine yetkisiz erişim yapıldığını açıkladı. Japon şirketin 22 Ekim 2026 tarihli resmi bildirisine göre 11.774.247 hesabın e-posta adresi ve oturum açma kayıtları saldırganların eline geçti. Şirket, kredi kartı bilgilerinin ve kullanıcıların kendi belirlediği şifrelerin etkilenmediğini söylüyor.
CAPCOM ID nedir, neden önemli?
CAPCOM ID, Capcom'un farklı web hizmetlerine tek hesapla girmeyi sağlayan ortak üyelik sistemi. Şirketin bazı oyunlarında çevrim içi oynamak için de bu hesap gerekiyor. Türkiye'de de çok oynanan Street Fighter 6 ve Monster Hunter Wilds gibi yapımların oyuncuları, çevrim içi özellikler için büyük olasılıkla bir CAPCOM ID açmış durumda. Yani etkilenenler yalnızca Japonya'daki kullanıcılar değil; sistem dünya genelinde kullanılıyor.
Olay nasıl gelişti?
Capcom'un aktardığı zaman çizelgesi kısa ama net:
| Tarih | Gelişme |
|---|---|
| 19 Ekim 2026 | Şüpheli hareketlilik fark edildi, erişim engellenmeye başlandı; aynı gün yetkisiz erişim doğrulandı |
| 20 Ekim 2026 | Şirket içinde olay müdahale merkezi kuruldu |
| 21 Ekim 2026 | Osaka Emniyeti ve Japonya Kişisel Bilgileri Koruma Komisyonu'na bildirim yapıldı |
| 22 Ekim 2026 | Kamuya açık resmi duyuru yayımlandı |
Saldırganın kim olduğu ve sisteme hangi yolla girdiği açıklanmadı. Capcom, soruşturma bulgularına göre olayın tekrarlanmaması için önlem alacağını ve bilgi güvenliği yapısını güçlendireceğini belirtiyor.
Hangi bilgiler sızdı?
Sızıntı büyük ölçüde hesap düzeyindeki teknik kayıtlarla sınırlı, ama bu kayıtlar dolandırıcılar için yine de değerli:
| Etkilenen hesap sayısı | Ele geçirilen bilgiler |
|---|---|
| 11.774.247 | E-posta adresi, hesabın açıldığı tarih, son giriş tarihi ve saati, toplam giriş sayısı, son girişte kullanılan IP adresi |
| 43 | Yukarıdakilere ek olarak doğum tarihi, cinsiyet, ülke/bölge ve takma ad |
| 196 | Saldırgan bu hesapların şifresini yetkisiz olarak değiştirdi; Capcom şifreleri sıfırladı |
| Etkilenmeyenler | Kredi kartı bilgileri; kullanıcıların kendi belirlediği şifrelerin sızdığı tespit edilmedi |
196 hesaptaki şifre değişikliği dikkat çekici: Bu, saldırganın en azından bir kısım hesapta oturum açma bilgilerini değiştirebilecek kadar yetki elde ettiği anlamına geliyor. Capcom, bu hesapların etkisinin kapsamını incelemeyi sürdürdüğünü söylüyor.
CAPCOM ID hesabınız varsa ne yapmalısınız?
Capcom açıklamasında kullanıcılardan şifre değiştirmelerini istemiyor; şirket, şüpheli e-posta ve mesajlardaki bağlantılara tıklamamaları ve ekleri açmamaları konusunda uyarıyor. Yine de sızıntı sonrası birkaç basit adım riski azaltır:
- Sahte "Capcom" e-postalarına karşı dikkatli olun. Sızan e-posta adresleri ve son giriş tarihleri, gerçekçi görünen oltalama mesajları hazırlamak için kullanılabilir. "Hesabınız askıya alındı, hemen doğrulayın" gibi mesajlardaki bağlantılar yerine siteye adres çubuğundan girin. Sahte mesajları ayırt etmek için oltalama rehberimize bakabilirsiniz.
- Şifrenizi başka yerlerde de kullanıyorsanız değiştirin. Capcom şifrelerin sızdığını tespit etmedi, ancak aynı şifreyi birden fazla hesapta kullanmak her sızıntıda riski büyütür.
- Hesabınıza girip bilgilerinizi kontrol edin. Giriş yapamıyorsanız hesabınız şifresi değiştirilen 196 hesaptan biri olabilir; bu durumda Capcom destek kanalına başvurun. Genel adımlar için hesabım çalındı ne yapmalı rehberimiz yol gösterir.
- Bağlı hesaplarda iki adımlı doğrulamayı açın. Steam, PlayStation Network, Xbox ve e-posta hesabınızda ek doğrulama, olası ele geçirme girişimlerini zorlaştırır. Kurulum için iki adımlı doğrulama rehberimize göz atın.
Capcom, etkilenen müşterilerle iletişime geçmeye başlayacağını ve bölgelere göre ayrı destek kanalları açtığını duyurdu. Japonya'da 0120-801-271 numaralı hat (Japonya saatiyle 10.00–20.00, Türkiye saatiyle 04.00–14.00) hizmet veriyor; Amerika, Avrupa ve Asya'daki kullanıcılar için ise destek formları ve e-posta adresleri yayımlandı. Türkiye'deki kullanıcı sayısına dair resmi bir bilgi yok.
Oyunlar çalışıyor mu?
Evet. Capcom'a göre CAPCOM ID gerektiren hizmetler kullanılabilir durumda ve oyunlara erişimde bir sorun yok. Sunucular kapatılmadı, yani oyuncular çevrim içi modlara girmeye devam edebiliyor.
Arka plan: Capcom ikinci kez hedefte
Capcom, büyük bir siber saldırıyla ilk kez karşılaşmıyor. Şirket Kasım 2020'de Ragnar Locker fidye yazılımı saldırısına uğramış, o dönem çalışan ve iş ortaklarına ait bilgilerle birlikte bazı müşteri verileri de etkilenmişti. Bu kez hedef doğrudan oyuncuların kullandığı hesap sistemi oldu.
Olay, Japonya'da son haftalarda art arda gelen veri ihlallerinin ardından geldi. Ekim başında bir restoran zinciri ve bir araç paylaşım hizmeti de milyonlarca kaydın sızdığını açıklamıştı. Capcom'un ihlalinin bu dalgayla bağlantılı olup olmadığına dair bir açıklama yok. Benzer bir Japon şirketi vakası için Gyazo sızıntısı haberimize bakabilirsiniz.
Sık sorulan sorular
CAPCOM ID şifrem çalındı mı?
Capcom, kullanıcıların kendi belirlediği şifrelerin sızdığını tespit etmediğini söylüyor. Ancak 196 hesabın şifresi saldırgan tarafından değiştirildi ve bunlar şirket tarafından sıfırlandı.
Kredi kartı bilgilerim risk altında mı?
Şirketin açıklamasına göre hayır. Kredi kartı bilgileri sızıntının kapsamı dışında.
Street Fighter 6 veya Monster Hunter oynayabilir miyim?
Evet. CAPCOM ID gerektiren hizmetler ve oyunlara erişim etkilenmedi.
Etkilenip etkilenmediğimi nasıl öğrenirim?
Capcom etkilenen müşterilerle iletişime geçeceğini açıkladı. Bu tür bildirimleri taklit eden sahte e-postalar da gelebileceği için mesajdaki bağlantı yerine Capcom'un resmi sitesinden kontrol edin.
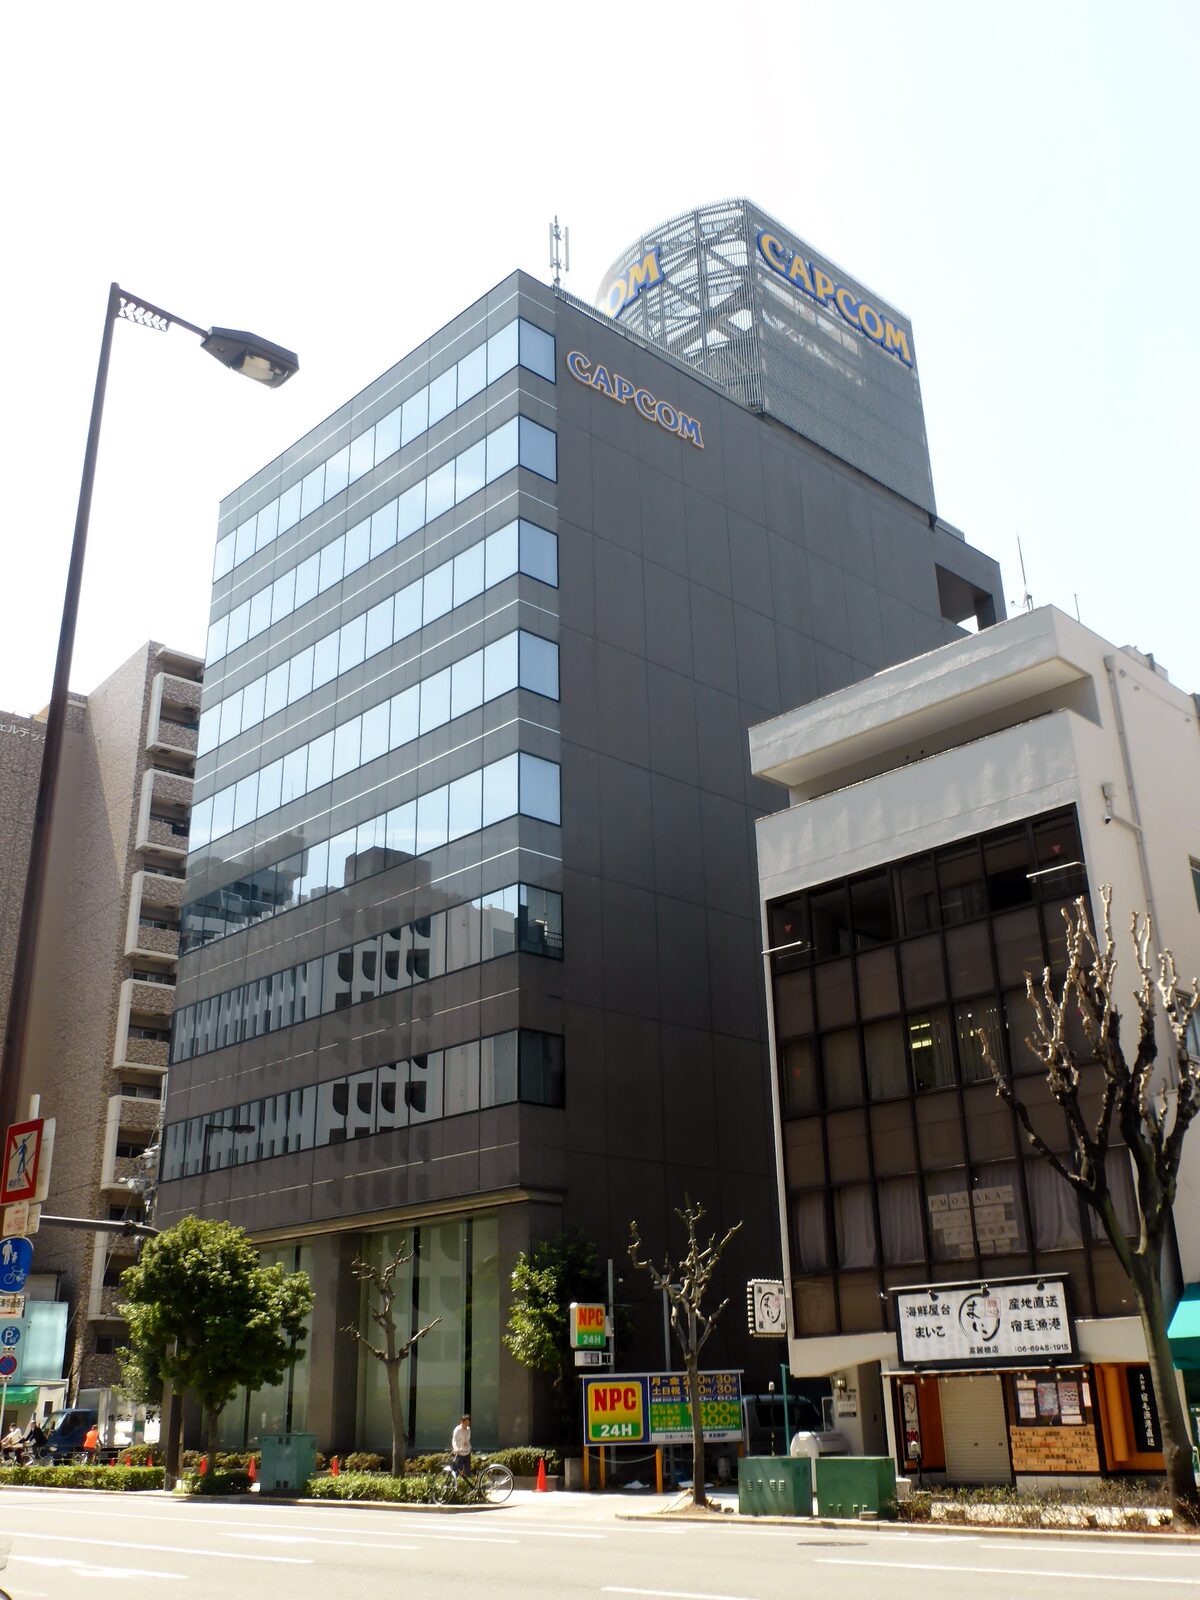
Kapak görseli: Osaka'daki Capcom genel merkezi (Wikimedia Commons, Tokumeigakarinoaoshima, CC0).