Der japanische Spielehersteller Capcom meldet ein großes Datenleck bei seinem Kundenkonto CAPCOM ID. Laut einer Mitteilung vom 22. Oktober 2026 haben Unbekannte auf Daten von 11.774.247 Konten zugegriffen, vor allem auf E-Mail-Adressen und Login-Protokolle. Kreditkartendaten sind nach Angaben des Unternehmens nicht betroffen, einen Abfluss der von den Nutzern gesetzten Passwörter hat Capcom nicht festgestellt.
Wofür die CAPCOM ID gebraucht wird
Die CAPCOM ID ist ein einheitliches Konto, mit dem sich Spielerinnen und Spieler bei verschiedenen Webdiensten von Capcom anmelden. Für bestimmte Spiele ist sie zudem Voraussetzung, um online zu spielen. Wer etwa Street Fighter 6 oder Monster Hunter Wilds online nutzt, dürfte ein solches Konto besitzen. Der Kreis der Betroffenen ist also nicht auf Japan beschränkt, das System wird weltweit genutzt.
Chronologie des Angriffs
| Datum | Ereignis |
|---|---|
| 19. Oktober 2026 | Capcom bemerkt verdächtige Aktivitäten, beginnt mit der Sperrung des Zugriffs und bestätigt noch am selben Tag den unbefugten Zugriff |
| 20. Oktober 2026 | Einrichtung eines internen Krisenstabs |
| 21. Oktober 2026 | Meldung an die Polizei in Osaka und an Japans Datenschutzkommission (Personal Information Protection Commission) |
| 22. Oktober 2026 | Veröffentlichung der Mitteilung |
Wer hinter dem Angriff steckt und wie die Täter in das System gelangten, hat Capcom nicht mitgeteilt. Das Unternehmen kündigt an, auf Basis der Untersuchung Maßnahmen gegen eine Wiederholung zu ergreifen und seine Informationssicherheit weiter zu stärken.
Welche Daten abgeflossen sind
| Betroffene Konten | Abgeflossene Daten |
|---|---|
| 11.774.247 | E-Mail-Adresse, Datum der Kontoerstellung, Datum und Uhrzeit des letzten Logins, Gesamtzahl der Logins, IP-Adresse des letzten Logins |
| 43 | zusätzlich Geburtsdatum, Geschlecht, Land/Region und Nickname |
| 196 | Passwort wurde von den Angreifern geändert; Capcom hat diese Passwörter zurückgesetzt |
| nicht betroffen | Kreditkartendaten; kein festgestellter Abfluss der von Nutzern gesetzten Passwörter |
Auffällig sind die 196 Konten mit geänderten Passwörtern: Die Angreifer konnten demnach nicht nur Daten lesen, sondern zumindest in einigen Fällen Zugangsdaten verändern. Capcom untersucht nach eigenen Angaben weiter, welche Folgen das für diese Konten hatte.
Was Sie jetzt tun sollten
Capcom fordert in der Mitteilung nicht zum Passwortwechsel auf. Das Unternehmen warnt aber davor, in verdächtigen Nachrichten Links anzuklicken oder Anhänge zu öffnen. Diese Schritte sind sinnvoll:
- Mit Phishing rechnen: E-Mail-Adresse plus Datum des letzten Logins reichen, um täuschend echte „Sicherheitswarnungen“ im Capcom-Design zu bauen. Rufen Sie die Capcom-Seite lieber direkt im Browser auf. Typische Merkmale gefälschter Mails erklärt unser Ratgeber Phishing erkennen.
- Mehrfach genutzte Passwörter ändern: Auch wenn Capcom keinen Passwortabfluss festgestellt hat – wer dasselbe Passwort bei anderen Diensten verwendet, sollte es dort ersetzen.
- Konto prüfen: Wenn die Anmeldung nicht mehr klappt, könnte Ihr Konto zu den 196 zurückgesetzten gehören. Wenden Sie sich dann an den Capcom-Support. Allgemeine Schritte stehen in Konto gehackt – was tun?.
- Zwei-Faktor-Anmeldung aktivieren: Für E-Mail, Steam, PlayStation Network und Xbox-Konto lohnt sich ein zweiter Faktor. Eine Anleitung finden Sie im Ratgeber Zwei-Faktor-Authentifizierung einrichten.
Capcom will die betroffenen Kunden kontaktieren und hat regionale Support-Kanäle eingerichtet: In Japan eine Hotline, für Amerika, die Region Europa/Nahost/Afrika und Asien Supportformulare und E-Mail-Adressen.
Was ist mit der DSGVO?
Capcom hat den Vorfall bei Japans Datenschutzbehörde und der Polizei gemeldet. Ob es zusätzlich Meldungen an europäische Aufsichtsbehörden gegeben hat oder eine gesonderte Benachrichtigung von Kunden in der EU geplant ist, geht aus der Mitteilung nicht hervor. Auch wie viele Konten aus Deutschland betroffen sind, nennt Capcom nicht.
Laufen die Spiele weiter?
Ja. Laut Capcom bleiben die Dienste, die eine CAPCOM ID nutzen, verfügbar, und der Zugang zu den Spielen ist nicht beeinträchtigt.
Hintergrund: nicht der erste Angriff auf Capcom
Capcom war bereits im November 2020 Ziel eines Ransomware-Angriffs der Gruppe Ragnar Locker, damals ging es um Daten von Beschäftigten, Geschäftspartnern und Kunden. Diesmal traf es direkt das Kontosystem der Spieler.
Der Vorfall reiht sich zeitlich in eine Serie von Datenlecks in Japan ein, über die wir bereits berichtet haben: Seit Ende September melden dort Unternehmen und Behörden fast täglich unbefugte Zugriffe. Ob der Capcom-Angriff damit zusammenhängt, ist nicht bekannt.
Häufige Fragen
Wurde mein CAPCOM-ID-Passwort gestohlen?
Laut Capcom wurde kein Abfluss der von Nutzern gesetzten Passwörter festgestellt. Bei 196 Konten haben die Angreifer das Passwort jedoch geändert; Capcom hat diese zurückgesetzt.
Sind meine Zahlungsdaten betroffen?
Nein, Kreditkartendaten sind laut Capcom nicht betroffen.
Kann ich weiter Street Fighter 6 oder Monster Hunter online spielen?
Ja. Die Dienste mit CAPCOM ID bleiben verfügbar, der Spielzugang ist nicht eingeschränkt.
Woher weiß ich, ob mein Konto betroffen ist?
Capcom kündigt an, Betroffene zu kontaktieren. Weil Betrüger solche Nachrichten imitieren könnten, prüfen Sie Hinweise am besten direkt auf der offiziellen Capcom-Website statt über Links in E-Mails.
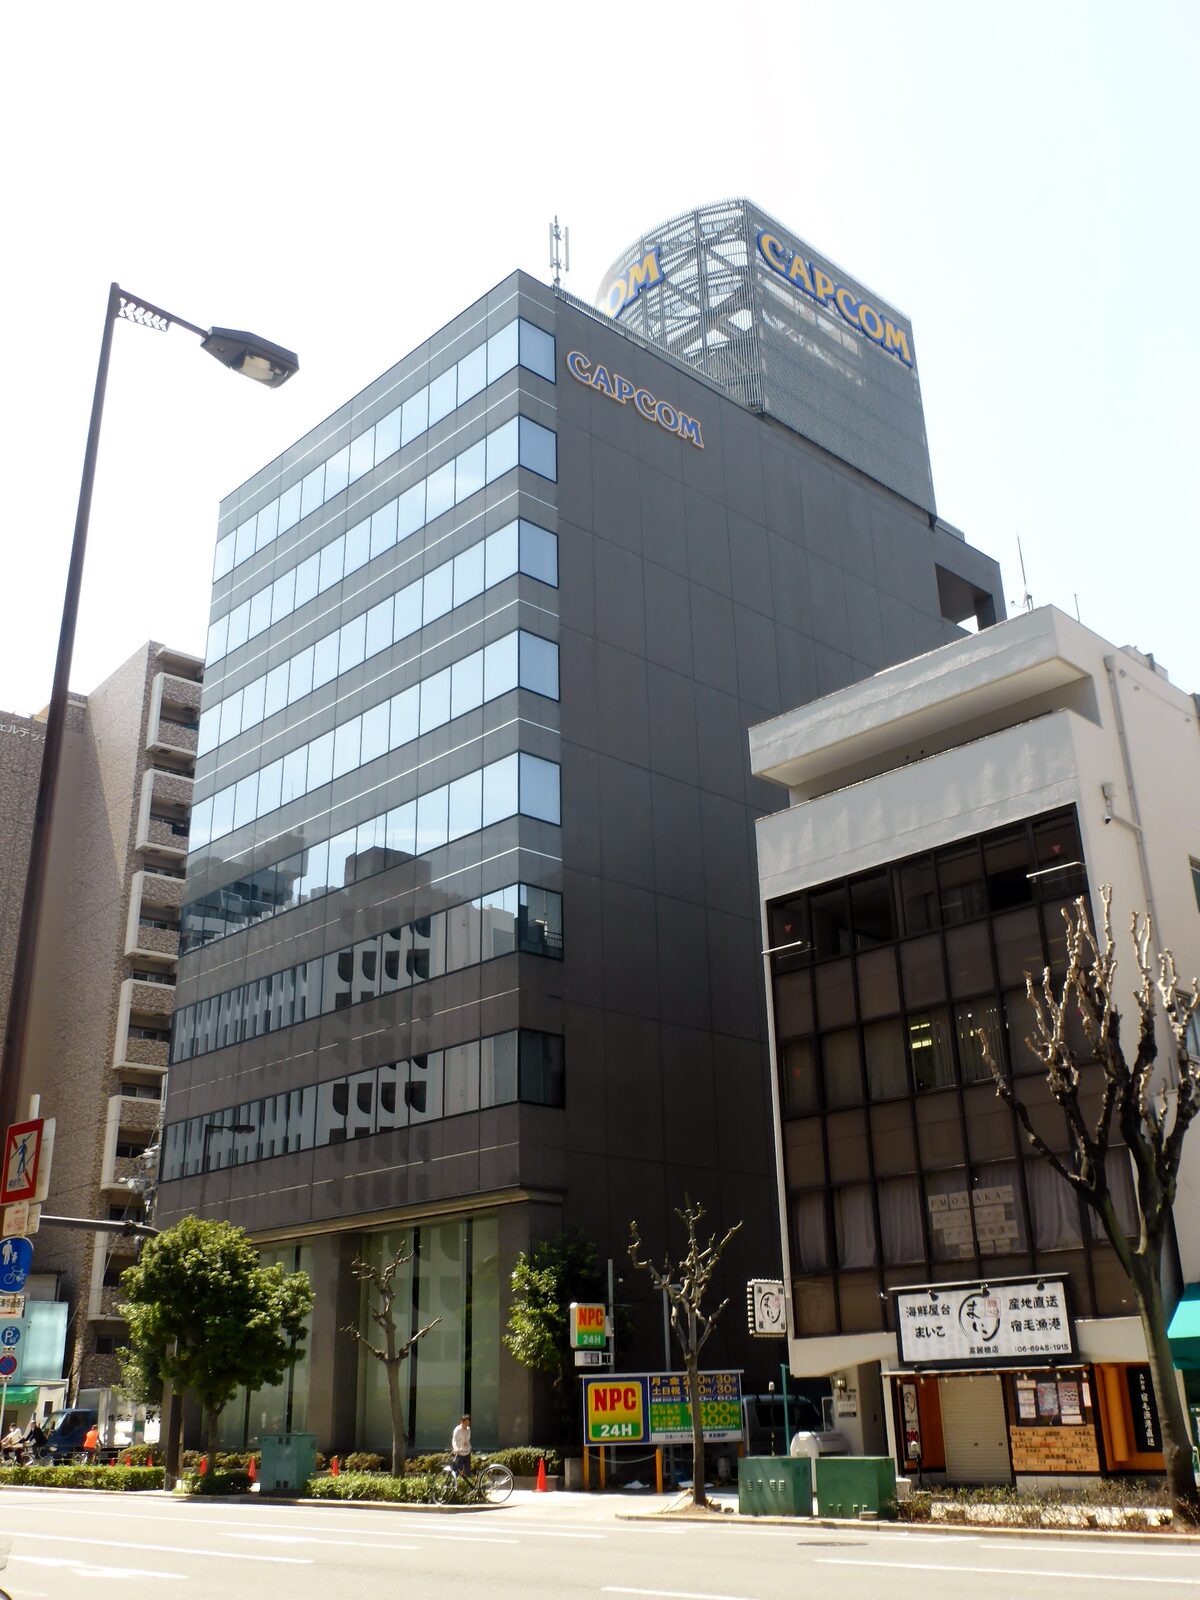
Titelbild: Capcom-Zentrale in Osaka (Wikimedia Commons, Tokumeigakarinoaoshima, CC0).