Japan erlebt seit Ende September 2026 eine ungewöhnlich dichte Serie von Cyberangriffen mit Datenabfluss. Fast täglich meldet ein weiteres Unternehmen oder eine Behörde unbefugte Zugriffe: eine Restaurantkette mit rund 10,8 Millionen betroffenen App-Mitgliedern, ein Carsharing-Anbieter mit rund 6,6 Millionen Konten, die Tokioter U-Bahn, die Wirtschaftszeitung Nikkei und sogar die staatliche Atomenergiebehörde JAEA. Die Regierung von Premierministerin Sanae Takaichi hat reagiert, in der Regierungspartei ist inzwischen von einem „Notstand im Cyberraum“ die Rede.
Wer betroffen ist
Die Fälle unterscheiden sich stark in Größe und Art der Daten. Gemeinsam ist ihnen der Zeitraum: Die Mitteilungen kamen innerhalb von etwa zehn Tagen.
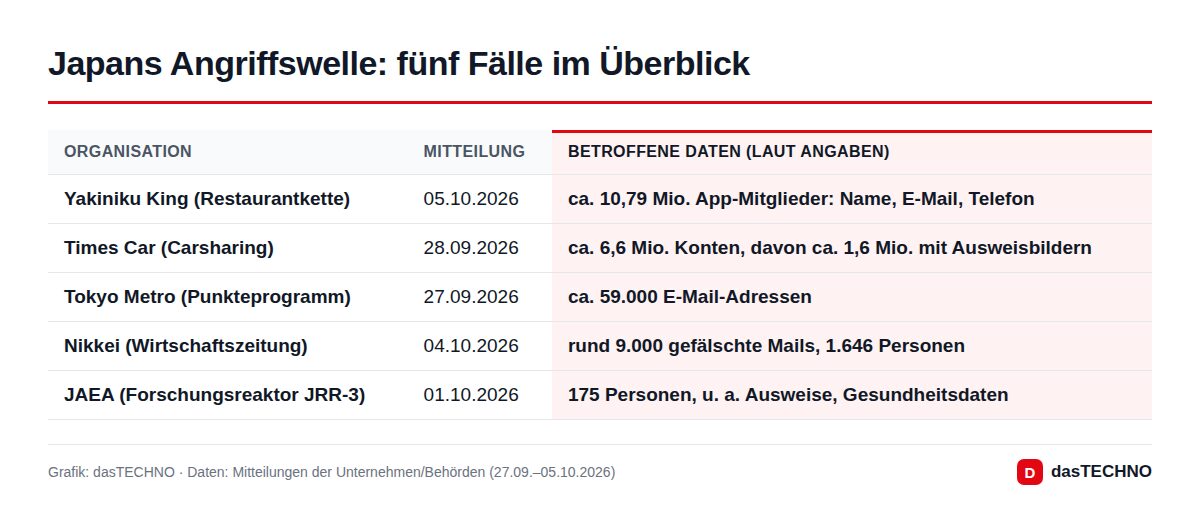
- Yakiniku King: Der Betreiber der Grillrestaurant-Kette meldete am 5. Oktober einen Zugriff auf das Mitgliedersystem der offiziellen App. Abgeflossen sind demnach rund 10,79 Millionen Datensätze mit Mitgliedsnummer, Name, E-Mail-Adresse und Telefonnummer – praktisch die gesamte Nutzerbasis. Passwörter und Geburtsdaten sind laut Unternehmen nicht betroffen.
- Times Car: Beim Carsharing-Dienst gelangten Angreifer an Daten von rund 6,6 Millionen Konten, darunter auch ehemalige Mitglieder. Besonders heikel: Bei etwa 1,6 Millionen Datensätzen waren Bilder von Ausweisdokumenten wie Führerscheinen dabei.
- Tokyo Metro: Über das Punkteprogramm „Metopo“ wurden rund 59.000 E-Mail-Adressen abgegriffen. Der Zugriff kam laut Betreiber vermutlich aus dem Ausland.
- Nikkei: Über ein gekapertes Microsoft-365-Konto eines Mitarbeiters gingen rund 9.000 gefälschte Mails an Kollegen und Interviewpartner. In einem zweiten Fall wurde ein Google-Workspace-Konto missbraucht, betroffen sind Daten von 1.646 Personen.
- JAEA: Bei der Japanischen Atomenergiebehörde traf es eine Webseite, über die Forschende die Nutzung des Forschungsreaktors JRR-3 beantragen. Laut Behörde wurden Daten von 175 Personen erbeutet, darunter Ausweisbilder und Ergebnisse arbeitsmedizinischer Strahlenschutz-Untersuchungen.
Hinzu kommen kleinere Vorfälle, etwa beim Cloudspeicher Rakuten Drive und beim Bonusprogramm G-Point. Laut einer von AP zitierten Auswertung der Zeitung Yomiuri und des Sicherheitsanbieters Trend Micro liegt die Zahl der gemeldeten Cyberangriffe 2026 bereits über 500 – nach 473 im gesamten Jahr 2025 und 503 im Jahr 2024.
Wie die Regierung reagiert
Die Reaktion lief über mehrere Ebenen:
| Datum | Wer | Was |
|---|---|---|
| 6. Oktober | Digitalminister Toshiharu Furukawa | Appell an Bürger: Passwörter nicht mehrfach nutzen, Mehr-Faktor-Anmeldung einschalten, auf Phishing achten |
| 8. Oktober | Premierministerin Sanae Takaichi | Kündigt im Parlament an, Schadensinformationen zentral zu sammeln und Unternehmen breit zu warnen; Krisentreffen der Ministerien |
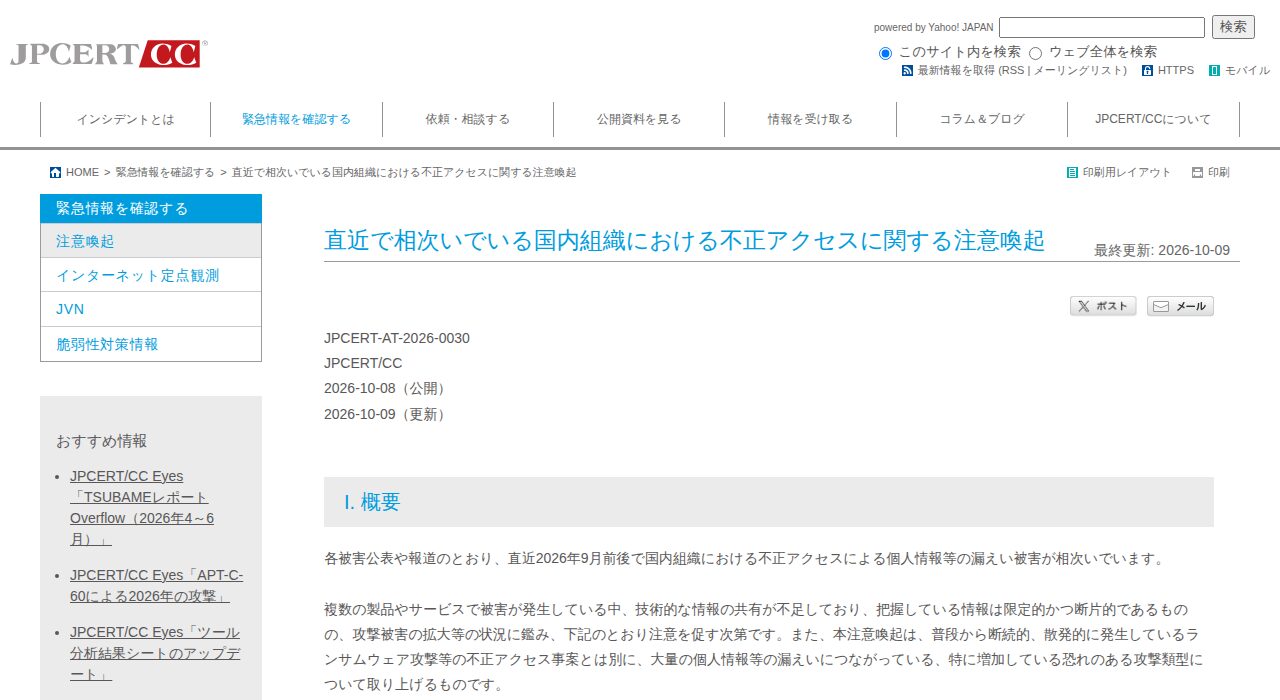
| 8./9. Oktober | JPCERT/CC | Technische Warnung mit beobachteten Angriffsmustern |
| 9. Oktober | Nationale Cybersicherheitsbehörde (NCO) | Maßnahmenkatalog für Ministerien, Kommunen und Unternehmen |
| 9. Oktober | LDP-Gremium unter Masaaki Taira | Spricht von „Notstand“, fordert engere Zusammenarbeit von Staat und Wirtschaft |
Wichtig für die Einordnung: Einen formellen Notstand hat Japans Regierung nicht ausgerufen. Die Formulierung stammt von Masaaki Taira, dem früheren Digitalminister, der heute das Cybersicherheitsgremium der Regierungspartei LDP leitet. Er sagte bei einer Sitzung am 9. Oktober, man könne „von einem Notstand im Cyberraum sprechen“, und forderte eine Antwort der gesamten Regierung. Amtierender Digitalminister ist Toshiharu Furukawa; er hatte drei Tage zuvor an die Bevölkerung appelliert, die eigenen Daten selbst besser zu schützen.
Der Katalog der Nationalen Cybersicherheitsbehörde liest sich wie eine Checkliste für jedes IT-Team: Sicherheitsupdates für Betriebssysteme und Middleware schnell einspielen, keine Produkte ohne Support mehr betreiben, Mehr-Faktor-Authentifizierung einführen, ungenutzte Konten löschen, Dienstleister in die Sicherheitsprüfung einbeziehen, Daten verschlüsseln und nach Ablauf der gesetzlichen Fristen löschen. Die Unternehmensleitungen sollen Cybersicherheit als Managementaufgabe behandeln und entsprechend investieren.
Wie die Angreifer vorgehen
JPCERT/CC betont, dass nicht in allen Fällen dieselbe Methode genutzt wurde. Die Warnung beschreibt vier Muster:
- Breites Abklopfen bekannter Lücken: Statt einer einzelnen Schwachstelle suchen die Angreifer bei jedem Ziel nach verschiedenen bekannten Lücken und Konfigurationsfehlern, etwa offen liegenden Backup- oder Konfigurationsdateien.
- Missbrauch interner Schnittstellen: Über die Analyse öffentlicher Smartphone-Apps finden Angreifer Programmierschnittstellen (APIs), die eigentlich nur für die Verwaltung gedacht sind, und lesen darüber Kontodaten aus.
- Lücke in Metabase: Die verbreitete Business-Intelligence-Software ist über die bereits im August veröffentlichte Schwachstelle CVE-2026-72898 angreifbar.
- Webshells: In einem am 9. Oktober ergänzten Fall platzierten Angreifer Hintertüren auf öffentlich erreichbaren Anwendungsservern.
Ein Punkt der Warnung ist auch für Admins in Deutschland lehrreich: Betroffen waren oft nicht die Kunden-Apps selbst, sondern interne Werkzeuge wie Mitarbeiter-Dashboards oder BI-Tools, die nie für den Zugriff aus dem Internet gedacht waren – aber trotzdem erreichbar waren.
Wer hinter den Angriffen steckt, ist offen. Weder die Regierung noch JPCERT/CC haben einen Täter oder ein Land benannt. Ob es sich um eine koordinierte Kampagne oder um mehrere Gruppen handelt, die gleichzeitig dieselben Schwachstellen ausnutzen, ist ebenfalls unklar.
Japans neue „aktive Cyberabwehr“
Die Angriffswelle fällt mit einer Zäsur in der japanischen Sicherheitspolitik zusammen. Am 1. Oktober 2026 sind die zentralen Teile des neuen Gesetzes zur aktiven Cyberabwehr in Kraft getreten. Seitdem müssen 258 Betreiber kritischer Infrastruktur aus 15 Sektoren – etwa Strom, Telekommunikation und Finanzen – ihre IT-Systeme melden und Vorfälle berichten. Polizei und Selbstverteidigungsstreitkräfte dürfen bei schweren Angriffen zudem auf Server der Angreifer zugreifen und diese unschädlich machen.
Die aktuellen Opfer gehören allerdings überwiegend nicht zur kritischen Infrastruktur: Restaurantketten, Carsharing oder Punkteprogramme fallen nicht unter die neuen Pflichten. Genau hier setzt die Forderung der LDP an, auch kleinere Firmen und Kommunen enger einzubinden.
Was das für Deutschland bedeutet
Die Muster aus Japan sind keine japanische Besonderheit. Metabase wird weltweit eingesetzt, und schlecht abgesicherte App-Schnittstellen gibt es überall. Wer Metabase betreibt, sollte prüfen, ob die abgesicherte Version installiert ist und ob die Instanz überhaupt aus dem Internet erreichbar sein muss.
Für Verbraucher ist die Lehre dieselbe wie nach dem jüngsten Datenleck im dänischen Melderegister: Gestohlene Namen, E-Mail-Adressen und Telefonnummern sind der Rohstoff für glaubwürdige Betrugsnachrichten. Woran Sie solche Mails erkennen, steht in unserem Ratgeber Phishing erkennen. Wer Passwörter mehrfach verwendet, sollte sie ändern und wichtige Konten mit Passkeys oder einem zweiten Faktor absichern.
Häufige Fragen
Hat Japan offiziell den Notstand ausgerufen?
Nein. Der Ausdruck „Notstand im Cyberraum“ stammt von Ex-Digitalminister Masaaki Taira, der das Cybersicherheitsgremium der Regierungspartei LDP leitet. Die Regierung selbst hat Warnungen und einen Maßnahmenkatalog veröffentlicht.
Wie viele Menschen sind betroffen?
Eine offizielle Gesamtzahl gibt es nicht. Allein Yakiniku King und Times Car melden zusammen rund 17 Millionen Datensätze; Überschneidungen sind möglich.
Wer steckt hinter den Angriffen?
Das ist unbekannt. Behörden haben weder eine Gruppe noch ein Land als Urheber genannt.
Sind auch deutsche Nutzer betroffen?
Direkt nur, wenn sie Kunden der genannten japanischen Dienste sind. Die genutzten Methoden – bekannte Lücken, offene Schnittstellen, Metabase – funktionieren aber auch gegen europäische Firmen.
Titelbild: Screenshot der Warnung von JPCERT/CC (jpcert.or.jp) vom 8. Oktober 2026.