Ein Smartphone, eine E-Mail, vier Sicherheitslücken. Beim Hacker-Wettbewerb Pwn2Own Ireland 2026 hat das japanische Sicherheitsunternehmen Ikotas Labs ein aktuelles Samsung Galaxy S26 aus der Ferne übernommen. Nach Angaben des Teams genügte dafür eine einzige präparierte E-Mail, die vier miteinander verkettete Schwachstellen auslöste. Es war nicht der einzige erfolgreiche Angriff auf Samsungs Flaggschiff: Das S26 hielt keinem der sieben Versuche im Wettbewerb stand. Am letzten Tag fiel außerdem das Google Pixel 10 gleich dreimal.
Veranstalter ist die Zero Day Initiative (ZDI) von Trend Micro, die Pwn2Own seit Jahren organisiert. Die Ausgabe in Irland lief vom 6. bis 8. Oktober 2026 in Cork. Wir haben die Ergebnisse aus den offiziellen Tagesberichten der ZDI zusammengetragen und ordnen ein, was sie für Besitzer der beiden Geräte in Deutschland bedeuten.
Was ist beim Galaxy S26 passiert?
Ikotas Labs trat am ersten Wettbewerbstag gegen das Galaxy S26 an. Die ZDI wertete den Angriff als Erfolg, allerdings mit einer sogenannten Kollision: Von den vier genutzten Lücken war eine dem Hersteller bereits gemeldet, aber noch nicht gepatcht. Deshalb fiel die Prämie mit 11.000 US-Dollar vergleichsweise niedrig aus.
Bemerkenswert ist der Angriffsweg. Nach Darstellung von Ikotas Labs, über die unter anderem ComputerBase berichtet, startete die Kette mit einer manipulierten E-Mail und endete mit Codeausführung samt erweiterten Rechten auf dem Gerät. Ein Angreifer hätte so tiefer liegende, eigentlich geschützte Daten und Funktionen erreichen können. Offen ist, ob das Opfer die Nachricht dafür öffnen oder mit ihrem Inhalt interagieren musste. Diese und alle weiteren technischen Einzelheiten hält die ZDI zurück, bis Samsung die Lücken geschlossen hat.
Das S26 war zudem kein Einzelfall im Wettbewerb. Am ersten Tag gelangen neben Ikotas Labs auch Viettel Cyber Security und Interrupt Labs erfolgreiche Angriffe, am zweiten Tag drei weitere Teams und am dritten Tag BunkyoWesterns mit einer Zwei-Bug-Kette. Bei den meisten dieser Angriffe stießen die Teams auf bereits gemeldete Lücken, was auf eine länger offene Schwachstelle hindeutet, die mehrere Gruppen unabhängig voneinander gefunden haben.
Pixel 10: drei Erfolge und 300.000 US-Dollar
Beim Google Pixel 10 sah es am ersten Tag noch gut aus: Das Team White Noise Club bekam seinen Exploit im vorgegebenen Zeitfenster nicht zum Laufen. Am dritten Tag gelangen dann aber drei Angriffe:
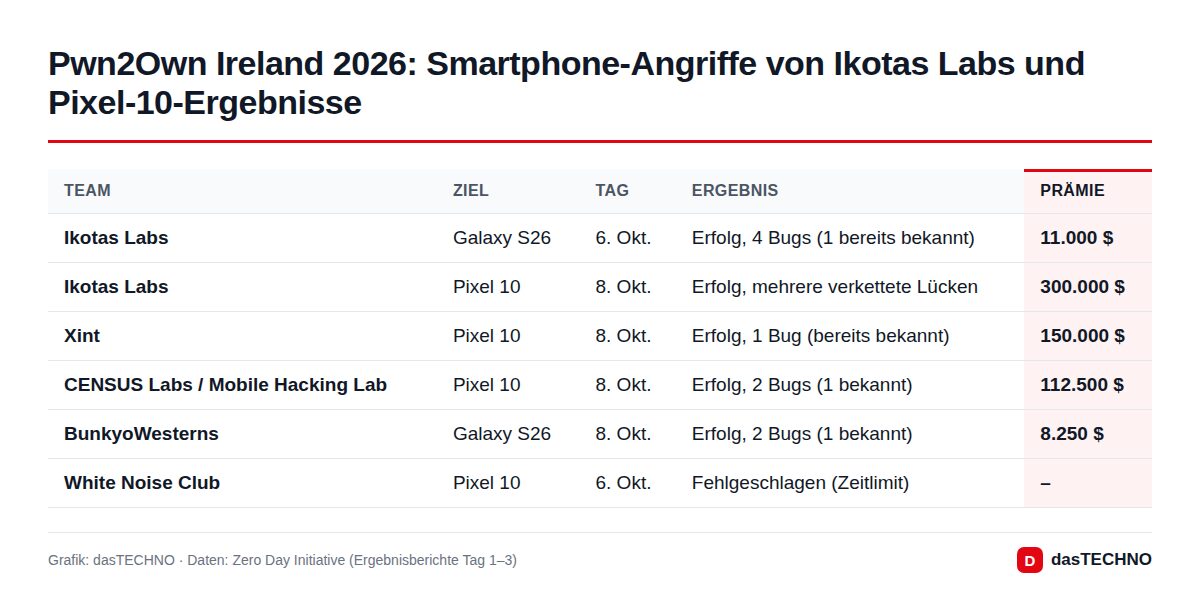
Den höchsten Einzelbetrag des Wettbewerbs holte wiederum Ikotas Labs: 300.000 US-Dollar und 30 Master-of-Pwn-Punkte für eine Kette mehrerer Lücken im Pixel 10. Xint erhielt 150.000 US-Dollar, wobei die ZDI auch hier eine Kollision mit einem bekannten Fehler vermerkte. Ein gemeinsames Team von CENSUS Labs und Mobile Hacking Lab bekam 112.500 US-Dollar.
Mit insgesamt 361.000 US-Dollar und 42,5 Punkten sicherte sich Ikotas Labs den Titel „Master of Pwn“ als erfolgreichstes Team, wie auch The Hacker News berichtet. Über alle Kategorien hinweg schüttete der Wettbewerb mehr als 1,2 Millionen US-Dollar aus. Neben Smartphones wurden unter anderem Drucker, Smart-Home-Geräte wie die Philips Hue Bridge Pro und Home Assistant Green, Sonos-Lautsprecher sowie KI-Software wie LiteLLM, OpenAI Codex und Oracles Autonomous AI Database angegriffen.
Was bedeutet das für Besitzer in Deutschland?
Zunächst die Einordnung: Pwn2Own ist ein kontrollierter Wettbewerb. Die Teams geben ihre Exploits an die ZDI, die sie an die Hersteller weiterleitet. Laut den Wettbewerbsregeln haben Samsung und Google in der Regel 90 Tage Zeit, bevor technische Details veröffentlicht werden. Hinweise auf Angriffe mit diesen Lücken außerhalb des Wettbewerbs gibt es bislang nicht.
Trotzdem zeigt der Fall, warum Sicherheitsupdates wichtig sind. Konkret empfehlen wir:
- Updates sofort installieren: Prüfen Sie unter Einstellungen → Software-Update (Samsung) beziehungsweise Einstellungen → System → Softwareupdates (Pixel), ob neue Sicherheitspatches bereitstehen. Die Fixes für die Pwn2Own-Lücken dürften in einem der nächsten monatlichen Patches landen.
- Bei unbekannten Mails vorsichtig bleiben: Auch wenn hier womöglich schon der Empfang reichte, bleiben Anhänge und Links aus unbekannter Quelle das häufigste Einfallstor. Unser Ratgeber zum Phishing erkennen hilft dabei.
- Konten zusätzlich absichern: Wer Zwei-Faktor-Authentifizierung nutzt, begrenzt den Schaden, falls Zugangsdaten vom Handy abfließen.
Samsung und Google hatten sich bis zum Redaktionsschluss nicht öffentlich zu den Ergebnissen geäußert. Laut The Hacker News erwähnt Googles Pixel-Sicherheitsbulletin für Oktober den Wettbewerb nicht.
Wie lange bekommt das Galaxy S26 Updates?
Samsung verspricht für die Galaxy-S-Reihe sieben Jahre Sicherheitsupdates, ebenso Google für die Pixel-Smartphones. Wie die Hersteller im Vergleich abschneiden, zeigt unser Überblick zu Smartphone-Updates. Das Galaxy S26 kostet im deutschen Samsung Store nach der jüngsten Preiserhöhung ab 1.099 Euro.
Hintergrund: Warum Pwn2Own wichtig ist
Pwn2Own gibt es seit 2007. Die Idee: Sicherheitsforscher werden dafür bezahlt, Lücken an den Hersteller zu melden, statt sie auf dem Schwarzmarkt zu verkaufen, wo Exploit-Ketten für aktuelle Smartphones ein Vielfaches einbringen können. Gerade Angriffe ohne Zutun des Nutzers über Nachrichten-Apps oder E-Mail gelten als besonders wertvoll, weil sie sich für gezielte Spionage eignen. Dass ein Flaggschiff wie das S26 siebenmal fiel, ist für Samsung unangenehm; für Nutzer ist es im Ergebnis aber eine gute Nachricht, denn jede hier gezeigte Lücke wird geschlossen, bevor sie Kriminellen bekannt wird.
Häufige Fragen
Ist mein Galaxy S26 jetzt in Gefahr?
Ein akutes Risiko ist derzeit nicht bekannt. Die Lücken wurden nur im Wettbewerb ausgenutzt und vertraulich an Samsung gemeldet. Installieren Sie die nächsten Sicherheitsupdates zeitnah.
Muss man die präparierte E-Mail öffnen?
Das ist bisher nicht bekannt. Weder die ZDI noch Ikotas Labs haben verraten, ob eine Interaktion nötig war. Details folgen erst nach dem Patch.
Wurde auch das iPhone gehackt?
In den Tagesberichten der ZDI taucht kein erfolgreicher Angriff auf ein iPhone auf. Im Smartphone-Bereich ging es in Irland um das Galaxy S26 und das Pixel 10.
Wann kommt das Update?
Einen Termin nennen Samsung und Google nicht. Nach den Pwn2Own-Regeln haben Hersteller in der Regel bis zu 90 Tage Zeit, oft erscheinen die Patches aber schneller.