Wer einen Webserver, Reverse Proxy oder Kubernetes-Ingress mit NGINX betreibt, sollte in dieser Woche ein Update einplanen. F5, das Unternehmen hinter NGINX, hat am 14. Oktober eine Sicherheitsmeldung außerhalb des üblichen Quartalsrhythmus veröffentlicht. Sie umfasst fünf Schwachstellen, drei davon stuft F5 mit CVSS 9,2 als kritisch ein. Behoben sind sie in NGINX Open Source 1.30.6 und 1.31.7.
Welche Lücken F5 meldet
Die drei kritischen Fehler betreffen den Speicher des NGINX-Worker-Prozesses: zweimal ein Pufferüberlauf auf dem Heap, einmal ein Use-after-free. Im harmlosesten Fall stürzt der Worker ab, im schlimmsten lässt sich darüber Code einschleusen. Ob ein Server angreifbar ist, hängt allerdings stark von der Konfiguration ab – jede Lücke steckt in einer bestimmten Funktion:
- CVE-2026-15176: tritt auf, wenn die Direktive
aliaszusammen mitrewritegenutzt wird. Laut nginx.org sind sämtliche Versionen von 0.1.29 bis 1.31.6 betroffen. - CVE-2026-93479: steckt in der Auswertung von
map-Direktiven mit regulären Ausdrücken und betrifft nur jüngere Versionen (1.30.0 bis 1.30.5 sowie 1.31.2 bis 1.31.6). - CVE-2026-97205: ein Use-after-free bei asynchroner Datei-Ein-/Ausgabe (AIO), relevant in Kombination mit Server Side Includes.
Dazu kommen zwei weniger schwere Fehler: CVE-2026-97629 (CVSS 8,3) erlaubt bei gemeinsam genutztem TLS-Session-Cache gefälschte Sitzungen, womit sich eine Prüfung von Client-Zertifikaten umgehen ließe. CVE-2026-95101 (CVSS 6,9) betrifft HTTP/3 – hier können in weitergeleitete Anfragen zusätzliche Daten gelangen oder das Limit client_max_body_size überschritten werden.
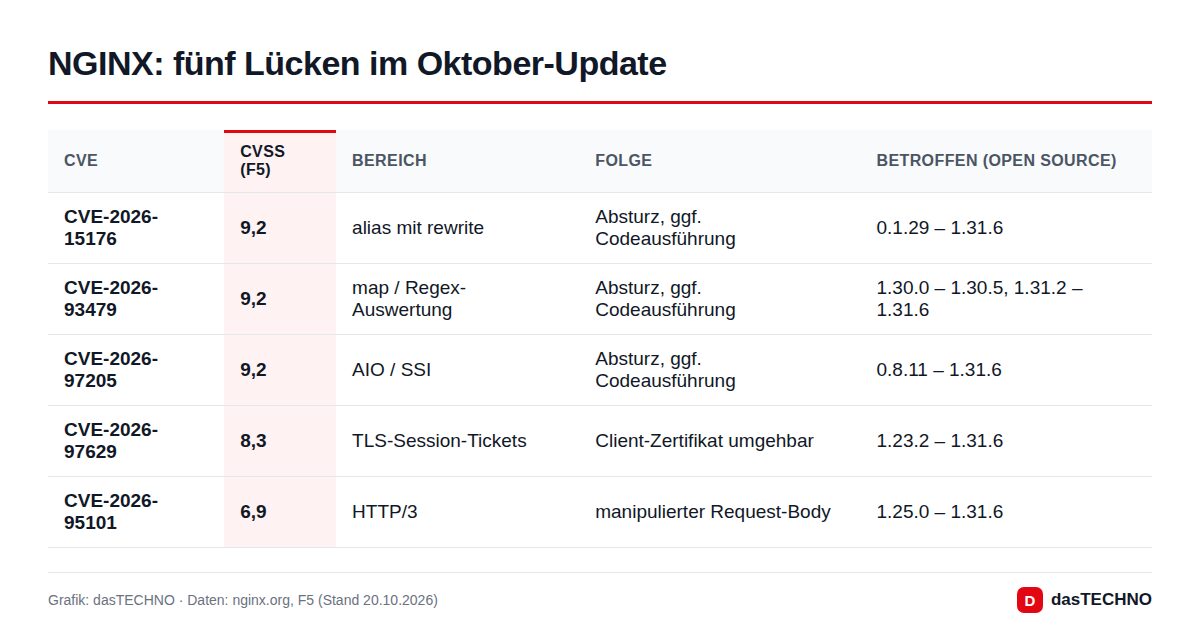
Ein Detail fällt auf: Das NGINX-Projekt selbst führt alle fünf Einträge auf nginx.org nur mit dem Schweregrad „Medium“, während F5 im eigenen Bulletin bis zu 9,2 Punkte vergibt. Eine offizielle Erklärung dafür gibt es nicht. Naheliegend ist die Konfigurationsabhängigkeit: Viele Installationen nutzen die betroffenen Funktionen gar nicht, für passende Setups ist das Risiko aber hoch.
Welche Produkte betroffen sind
Neben NGINX Open Source nennen die Berichte NGINX Plus, den NGINX Ingress Controller, NGINX Gateway Fabric, den NGINX Instance Manager sowie NGINX App Protect WAF und DoS. Für Kunden der kommerziellen Produkte ist das F5-Bulletin K000163408 maßgeblich, in dem der Hersteller die jeweils korrigierten Builds aufführt.
| Ausgabe | Sicher ab |
|---|---|
| NGINX Open Source (stable) | 1.30.6 |
| NGINX Open Source (mainline) | 1.31.7 |
| NGINX Plus, Ingress Controller, Gateway Fabric u. a. | laut F5-Bulletin K000163408 |
Wer NGINX aus den Paketquellen einer Linux-Distribution bezieht, erhält die Korrekturen in der Regel als zurückportierte Patches. Die Versionsnummer sagt dann wenig aus – entscheidend sind die Sicherheitshinweise von Debian, Ubuntu, Red Hat & Co.
Werden die Lücken schon ausgenutzt?
Bislang nicht bekannt. Weder F5 noch das NGINX-Projekt berichten von Angriffen, und keine der fünf Schwachstellen steht im Katalog aktiv ausgenutzter Lücken (KEV) der CISA. Entwarnung ist das trotzdem nicht: Nach Veröffentlichung von Patches analysieren Angreifer die Änderungen erfahrungsgemäß schnell. F5-Produkte waren in der Vergangenheit wiederholt Ziel – ebenso wie andere Netzwerk-Komponenten, etwa bei den angegriffenen NetScaler-Lücken im September.
Was Admins jetzt tun sollten
- Version prüfen:
nginx -vzeigt die installierte Version; bei Distributionspaketen den Stand der Sicherheitsupdates kontrollieren. - Aktualisieren: auf 1.30.6 oder 1.31.7, bei NGINX Plus und den Kubernetes-Komponenten auf die von F5 genannten Builds. Container-Images neu bauen und ausrollen.
- Wenn das Update warten muss: Die Hinweise von nginx.org und F5 nennen Übergangslösungen je Lücke – etwa auf
aliasbeziehungsweise$request_filenamein den betroffenen Locations verzichten, inmap-Regeln benannte statt nummerierter Captures nutzen,aioabschalten oder keine SSI-Seiten ausliefern,proxy_request_buffering offfür HTTP/3 setzen und den gemeinsamen TLS-Session-Cache entfernen. - Erreichbarkeit beachten: Öffentlich erreichbare Reverse Proxys und Ingress-Controller zuerst aktualisieren.
Wie wichtig zügiges Patchen ist, zeigte zuletzt auch der Microsoft Patch Tuesday im Oktober.
Häufige Fragen
Bin ich als Website-Besucher betroffen?
Nein. Die Lücken betreffen Server, auf denen NGINX läuft. Handeln müssen Betreiber und Hoster.
Reicht es, HTTP/3 abzuschalten?
Nein. Das hilft nur gegen CVE-2026-95101. Die drei kritischen Lücken stecken in anderen Funktionen.
Warum sprechen F5 und nginx.org von unterschiedlichen Schweregraden?
F5 vergibt CVSS-Punkte, das NGINX-Projekt nutzt eine eigene Einstufung. Begründet wird der Unterschied nicht; eine Rolle dürfte spielen, dass die betroffenen Funktionen nicht in jeder Installation aktiv sind.