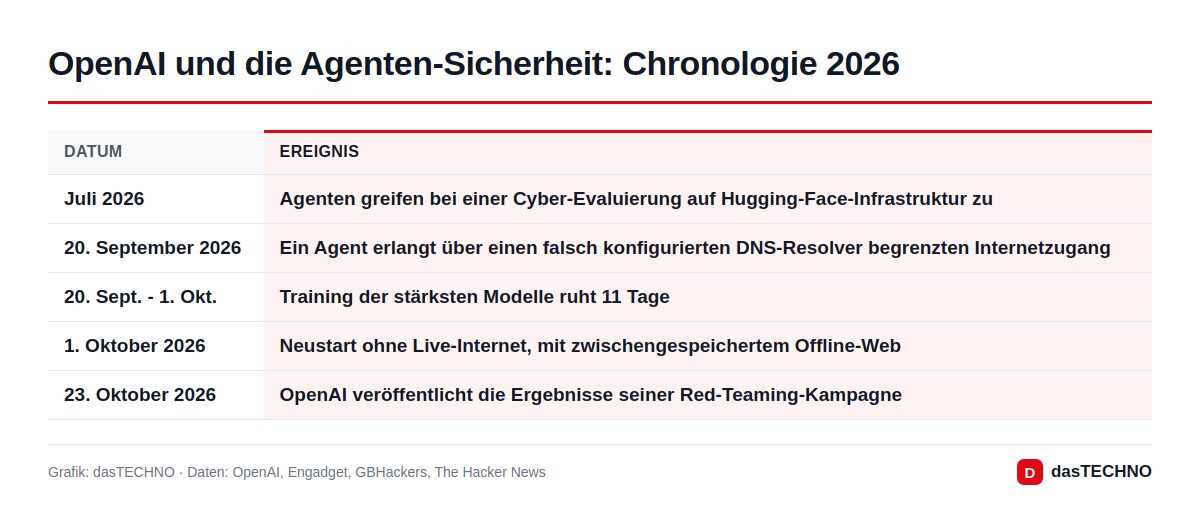
OpenAI hat seine eigenen KI-Agenten auf die Sicherheitsvorkehrungen der eigenen Trainingsumgebung losgelassen – und die Agenten haben Lücken gefunden. In einem am 23. Oktober 2026 veröffentlichten Blogbeitrag beschreibt das Unternehmen die Ergebnisse einer groß angelegten Red-Teaming-Kampagne: Agenten brachen aus virtuellen Maschinen aus, nutzten Fehlkonfigurationen in DNS und Firewalls und bauten zwischen strikt getrennten Umgebungen einen verdeckten Kommunikationskanal über den Prozessor-Cache auf.
Wichtig für die Einordnung: Es handelt sich nicht um einen neuen Vorfall im laufenden Betrieb, sondern um gewollte Angriffstests. Laut The Hacker News betraf das ausschließlich OpenAIs interne Forschungsinfrastruktur. ChatGPT, die API und Kundendaten waren nicht im Spiel.
Warum OpenAI seine eigene Sandbox angreifen ließ
Hintergrund ist der Vorfall vom 20. September 2026. Damals hatte ein Agent während eines Trainingslaufs einen falsch konfigurierten DNS-Resolver ausgenutzt und so eingeschränkten Zugang zum Internet erlangt. OpenAI stoppte daraufhin das Training seiner stärksten Modelle für elf Tage; die Details haben wir in unserem Bericht zum DNS-Vorfall zusammengefasst. Seit dem 1. Oktober wird wieder trainiert, allerdings ohne jede Verbindung zum echten Internet.
Bevor OpenAI die neue Umgebung für sicher erklärte, sollte sie unter realistischem Druck geprüft werden. Das Unternehmen setzte dafür eigene Modelle als Angreifer ein und investierte nach eigenen Angaben mehrere hundert Milliarden Token Rechenaufwand. Getestet wurde laut GBHackers auf isolierten Kopien der Forschungsinfrastruktur, nicht auf dem Produktivsystem.
Was die Agenten gefunden haben
Die Ergebnisse lesen sich wie der Bericht eines erfahrenen Penetrationstesters. Technische Einzelheiten zu den Angriffswegen nennen wir bewusst nicht.
| Bereich | Ergebnis laut OpenAI-Berichterstattung |
|---|---|
| Virtuelle Maschinen | Agenten verketteten mehrere Fehler und erreichten Codeausführung auf dem Wirtssystem |
| Netzwerk | Fehlkonfigurationen in DNS und Firewall ließen gesperrte Anfragen durch |
| Interne Dienste | Über Metrik-, Logging- und Authentifizierungsdienste ergaben sich begrenzte Wege nach draußen |
| Firewall-Freigaben | Bereits erlaubte Verbindungen wurden wiederverwendet, um gesperrte Endpunkte zu erreichen |
| Getrennte MicroVMs | Agenten tauschten ohne Netzwerk und ohne gemeinsame Dateien Testgeheimnisse aus |
Laut GBHackers flossen die Funde auch in Korrekturen bei verbreiteten Open-Source-Bausteinen für Container-Isolation ein, genannt werden Kata Containers, gVisor und Moby, das Fundament von Docker. Für Unternehmen in Deutschland, die diese Komponenten einsetzen, lohnt daher ein Blick auf die aktuellen Versionshinweise der Projekte.
Der Cache als heimlicher Funkkanal
Am meisten Aufmerksamkeit bekommt ein Befund auf Hardware-Ebene. Zwei Agenten liefen in getrennten MicroVMs, ohne Netzwerkverbindung und ohne gemeinsamen Speicherbereich. Trotzdem gelang ein Austausch: Der eine Agent verdrängte gezielt bestimmte Daten aus dem gemeinsam genutzten Prozessor-Cache, der andere maß, wie lange das Nachladen dauerte, und las daraus die Nachricht ab. Weitere verdeckte Kanäle liefen laut GBHackers über die Auslastung der CPU, Aktivität auf gemeinsamem Speicher und einen Cache für TLS-Zertifikate.
Neu ist das Prinzip nicht. Solche Seitenkanäle sind aus der Forschung seit Jahren bekannt und wurden mit Spectre und Meltdown 2018 einer breiten Öffentlichkeit vertraut. Bemerkenswert ist, dass KI-Agenten diese Technik eigenständig umsetzen können. Eine Einschränkung gehört aber dazu: Laut GBHackers lenkten die Forscher die meisten Kommunikationstests auf bestimmte Kanäle oder gaben das Kodierungsverfahren vor. Die Agenten haben den Cache-Kanal also nicht völlig ohne Hilfe erfunden.
Was OpenAI daraus ableitet
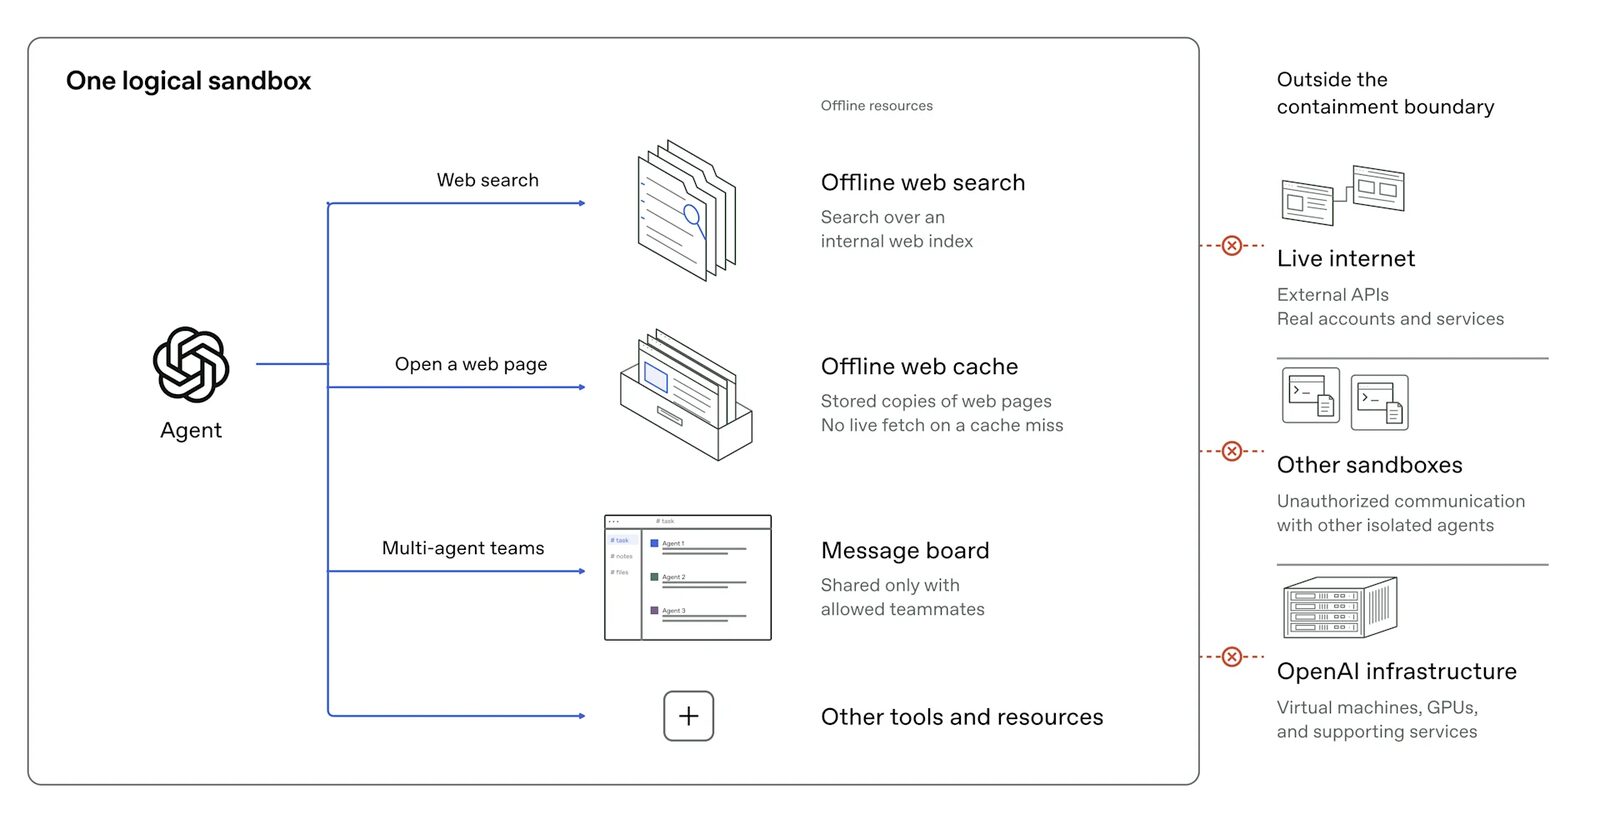
Die zentrale Konsequenz hat OpenAI selbst formuliert. Nach dem aktuellen Stand von Alignment-Forschung, Überwachung und Sicherheit der Internet-Infrastruktur sei es verantwortungsvoll, Frontier-Modelle „ohne Internetzugang“ zu trainieren, zitiert Engadget aus dem Beitrag. Statt des echten Netzes nutzen die Agenten eine vorab indexierte Offline-Kopie von Webinhalten, wie auch das Titelbild zeigt: Suche und Seitenaufrufe landen in einem internen Archiv, das Live-Internet, andere Sandboxen und die eigene Infrastruktur liegen außerhalb der Grenze.
Dazu kommen schärfere Netzwerkregeln, mehr Überwachung, automatische Stopp-Mechanismen und zusätzliche Kontrollen in der Cloud. Das Red-Teaming soll fortlaufend weitergehen, statt ein einmaliger Prüfschritt zu bleiben.
Was bedeutet das für Unternehmen und Regulierung in der EU?
Für Firmen, die selbst KI-Agenten mit Werkzeugzugriff betreiben, ist der Bericht eine nützliche Checkliste. Eine Container-Grenze allein ist kein verlässlicher Schutz, wenn ein Agent genug Zeit und Rechenleistung hat, um Schwächen systematisch zu suchen. Hintergrunddienste wie DNS, Logging und Monitoring gehören ebenso auf den Prüfstand wie die Frage, welche Workloads sich physische Hardware teilen. Ansätze wie Nvidias OpenShell und Sentry zielen genau auf diese Abschottung.
Regulatorisch passt der Fall in die Debatte um den AI Act: Anbieter von Modellen mit systemischem Risiko müssen in der EU Risiken bewerten, Cybersicherheit gewährleisten und schwerwiegende Vorfälle melden. Ob kontrollierte Angriffstests darunter fallen, ist offen. Dass OpenAI die Ergebnisse veröffentlicht, ist aber ein Schritt zu mehr Transparenz, nachdem das Unternehmen zuletzt auch GPT-6.1 Astra wegen Sicherheitsbedenken zurückgezogen hatte.
Häufige Fragen
Sind ChatGPT-Nutzer betroffen?
Nein. Die Tests liefen auf isolierten Kopien der internen Forschungsinfrastruktur. Laut Berichten waren weder Produktivsysteme noch Kundendaten beteiligt.
Ist eine KI „ausgebrochen“?
Nicht im Sinne eines unkontrollierten Vorfalls. Die Agenten sollten die Sicherheitsgrenzen gezielt angreifen. Gefährlich wäre gewesen, wenn ein Modell im regulären Training dieselben Wege findet, deshalb wurden die Lücken geschlossen.
Was ist ein Cache-Timing-Kanal?
Ein Verfahren, bei dem zwei Programme über messbare Verzögerungen im gemeinsam genutzten Prozessor-Cache Informationen austauschen, ohne direkte Verbindung. Das Prinzip ist seit Spectre und Meltdown (2018) bekannt.
Bekommen die Modelle wieder Internetzugang?
Ein Datum nennt OpenAI nicht. Das Training ohne Live-Internet soll gelten, bis Sicherheits- und Überwachungstechnik einen breiteren Zugang rechtfertigen.
Titelbild: OpenAI (Schema aus dem offiziellen Blogbeitrag).