Google Chrome kullanıcılarını ilgilendiren yeni bir güvenlik araştırması, masum görünen yüzlerce eklentinin arka planda arama trafiğini kaçırdığını ortaya koydu. Güvenlik şirketi Socket'ten araştırmacı John Tuckner'ın 29 Ekim 2026'da yayımladığı rapora göre 319 Chrome eklentisi, toplam yaklaşık 13,4 milyon kurulumda kullanıcıların yazdığı arama sorgularını önce kendi kontrol ettikleri sunuculara gönderdi, ardından Bing ya da Yahoo'ya aktararak reklam payı kazandı.
Eklentilerin büyük kısmı zararsız araç kılığındaydı: PDF dönüştürücü, kullanım kılavuzu bulucu, "güvenli arama" ya da yapay zekâ destekli arama aracı. Aşağıda neler olduğunu, bu yöntemin neden tehlikeli olduğunu ve kendi tarayıcınızı nasıl kontrol edeceğinizi anlatıyoruz.
Ne oldu?
Socket'in "Searchjacked" adını verdiği araştırma, 2016'dan bu yana yayımlanmış eklentileri kapsıyor. Rapordaki temel bulgular şöyle:
| Bulgu | Ayrıntı |
|---|---|
| Eklenti sayısı | 319 |
| Toplam kurulum | Yaklaşık 13,4 milyon |
| Yeni tespit edilen | 264 eklenti, yaklaşık 8,7 milyon kullanıcı |
| Yöntem | Varsayılan arama motorunu değiştirme, sorguyu ara sunucudan geçirme |
| Gelir modeli | Bing ve Yahoo arama ortaklığı (yönlendirme kodları) |
| Mağazadaki durum | Çoğu "liste dışı", mağaza aramasında çıkmıyor |
| Tanıtım | Google Ads dahil reklam ağları, açılır pencereler, düşük kaliteli bloglar |
Tuckner aynı konuda daha önce de rapor yayımlamıştı. BleepingComputer'ın aktardığına göre araştırmacı Nisan 2025'te 57 eklenti ve yaklaşık 6 milyon kullanıcı tespit etmişti. Yeni raporla birlikte bilinen eklenti sayısı beş katın üzerine çıktı.
Eklentiler aramaları nasıl kaçırıyordu?
İşin dikkat çeken yanı, eklentilerin karmaşık bir zararlı kod kullanmaması. Chrome, eklentilerin varsayılan arama motorunu değiştirmesine resmi bir ayarla izin veriyor (chrome_settings_overrides). Socket'e göre incelenen eklentilerin birçoğu neredeyse yalnızca bu ayar dosyasından ve bir simgeden oluşuyordu. Bu yüzden klasik zararlı yazılım taramalarına takılmaları zordu.
Kullanıcı adres çubuğuna bir şey yazdığında sorgu doğrudan arama motoruna gitmiyor, önce eklenti operatörünün sunucusuna uğruyordu. Sunucu, sorguyu operatöre ait ortaklık kodlarıyla Bing veya Yahoo'ya yönlendiriyordu. Arama motorları, kendilerine trafik getiren ortaklara gelir payı ödediği için her arama operatöre para kazandırıyordu.
Hangi eklenti grupları öne çıktı?
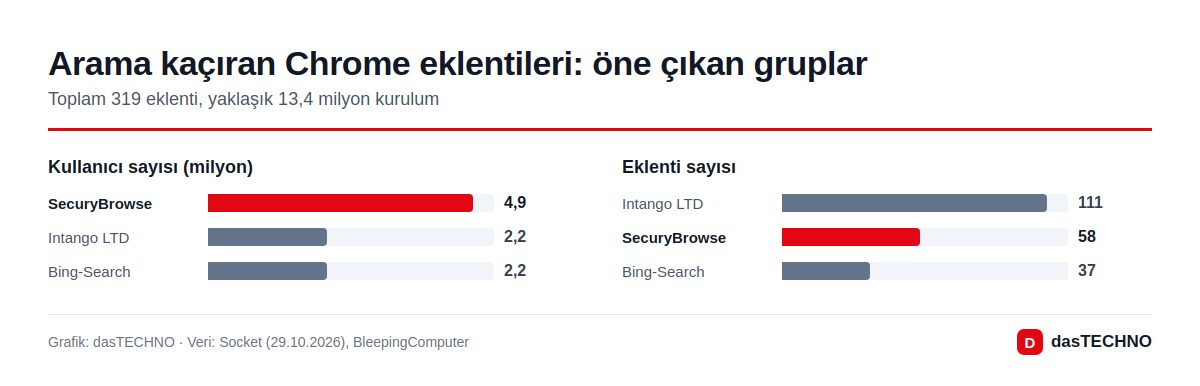
Rapor, eklentileri ortak altyapıya göre gruplara ayırıyor. En büyük kümeler:
- SecuryBrowse dalgası: 58 eklenti, yaklaşık 4,9 milyon kullanıcı. Güvenlik temalı isimler kullanıyordu; BleepingComputer örnek olarak Fire Shield, Securify ve WatchTower adlarını veriyor.
- Intango LTD: Yaklaşık 111 eklenti, 2018'den bu yana 2,2 milyon kullanıcı.
- Bing-Search grubu: 37 eklenti, yaklaşık 2,2 milyon kullanıcı.
Socket ayrıca "Safe Game Search", "Safe Web Search" ve "PDF Manual Finder" gibi eklenti adlarını örnek gösteriyor. "Predator Search" adlı bir eklentinin ise aynı aramayı altı kez yapan araştırmacıyı dört farklı siteye gönderdiği belirtiliyor.
Bu neden tehlikeli?
İlk bakışta mesele "aramalarım Google yerine Bing'e gidiyor" gibi görünebilir. Ancak risk bundan büyük:
- Tüm aramalarınız kayda geçebilir. Sorgular, kullanıcıyı ayırt eden kimliklerle birlikte operatörün sunucusundan geçiyor. Sağlık, para ya da iş ile ilgili aramalarınız üçüncü bir tarafın eline geçebilir.
- Yönlendirme her an değişebilir. Hedef sunucu tarafında belirlendiği için operatör, eklentiyi güncellemeden sizi oltalama sayfalarına veya zararlı dosya indirme sitelerine gönderebilir. Socket, aramanın içeriğine göre seçici yönlendirme yapılan örnekler gördüğünü yazıyor.
- Altyapı yaşamaya devam ediyor. Rapora göre eklentiler kaldırılsa bile alan adları çoğu zaman açık kalıyor ve kısa sürede yeni eklentiler, yeni tuzaklar ortaya çıkıyor.
Oltalama sayfalarını tanımak için oltalama SMS ve e-postaları nasıl anlaşılır rehberimize de göz atabilirsiniz.
Tarayıcınızda böyle bir eklenti var mı, nasıl anlarsınız?
Türkiye'de kaç kişinin etkilendiğine dair ayrı bir rakam yok; 13,4 milyon küresel kurulum sayısı. Yine de kontrol birkaç dakika sürüyor. Menü adları Chrome sürümüne göre küçük farklılıklar gösterebilir:
- Arama motorunu kontrol edin: Chrome'da Ayarlar > Arama motoru bölümüne girin. Varsayılan arama motoru tanımadığınız bir adsa ya da ayarın bir uzantı tarafından yönetildiği yazıyorsa sebebi büyük olasılıkla bir eklentidir.
- Uzantıları gözden geçirin: Adres çubuğuna
chrome://extensionsyazın. Hatırlamadığınız, bir reklamdan kurduğunuz veya PDF dönüştürücü, kılavuz bulucu, "güvenli arama" gibi tek işlevli eklentileri kaldırın. - Arama sonuç sayfasına bakın: Bir arama yaptığınızda adres çubuğunda beklemediğiniz bir alan adı kısa süreliğine görünüyor ya da sonuçlar alışık olmadığınız bir motordan geliyorsa dikkatli olun.
- Güvenlik taraması yapın: BleepingComputer, şüpheli eklentileri kaldırdıktan sonra güncel bir güvenlik yazılımıyla tam tarama yapılmasını öneriyor.
Chrome'un dolandırıcılık sitelerine karşı sunduğu ek korumayı açmak isterseniz Chrome Gelişmiş Koruma haberimizde ayrıntıları bulabilirsiniz.
Google ne dedi?
BleepingComputer, Socket'in bulguları hakkında Google'dan yorum istedi ancak haber yayımlandığında yanıt alamadı. Siteye göre araştırmacı, rapor yayımlandığında eklentilerin çoğunun Chrome Web Mağazası'ndan kaldırılmış olduğunu belirtti. Google'ın kalan eklentiler için resmi bir adım açıklayıp açıklamadığı henüz belli değil.
Arka plan: "Liste dışı" eklentiler neden sorun?
Chrome Web Mağazası'nda geliştiriciler eklentilerini "liste dışı" (unlisted) olarak yayımlayabiliyor. Bu eklentiler mağaza aramasında çıkmıyor, yalnızca doğrudan bağlantıyla açılıyor. Meşru şirketler bunu test sürümleri için kullanıyor. Socket'in raporundaki operatörler ise bu özelliği, eklentilerini mağazanın gözü önünde tutmadan reklamlarla yaymak için kullandı. Kullanıcı mağazada aramadığı için yorumları ve puanları görmüyor, reklamdaki bağlantıya tıklayıp doğrudan kuruyordu.
Sık sorulan sorular
Hangi eklentiler etkilendi?
Socket raporunda 319 eklenti var. Öne çıkan gruplar SecuryBrowse, Intango LTD ve Bing-Search. Tek tek kontrol etmek yerine, hatırlamadığınız veya reklamdan kurduğunuz tüm eklentileri kaldırmak en güvenli yol.
Bu eklentiler şifrelerimi çaldı mı?
Raporda anlatılan yöntem arama sorgularının yönlendirilmesi üzerine. Ancak yönlendirme hedefi sonradan oltalama sayfasına çevrilebildiği için bu eklentileri kullanmışsanız şifre girdiğiniz siteleri kontrol etmeniz ve önemli hesaplarda iki adımlı doğrulamayı açmanız iyi olur.
Eklentiyi kaldırmak yeterli mi?
Çoğu durumda arama motoru ayarı eklenti kaldırılınca eski haline döner. Dönmezse Ayarlar > Arama motoru bölümünden varsayılan motoru elle seçin ve ardından güvenlik taraması yapın.
Türkiye'de kaç kullanıcı etkilendi?
Bu konuda açıklanmış bir rakam yok. Raporda yalnızca küresel toplam olan yaklaşık 13,4 milyon kurulum yer alıyor.