Android telefonlarda, ekranda hiç görünmeyen tek bir SMS'le telefonu kullanılamaz hale getirebilen bir güvenlik açığı ortaya çıktı. Güvenlik araştırmacısı Mark Blaszczyk, 29 Ekim 2026'da "SMS of Death" (Ölüm SMS'i) adını verdiği açığı kamuoyuyla paylaştı. CVE-2026-58882 koduyla kayda geçen açık, Android 12'den Android 17'ye kadar uzanan sürümlerde telefon servisini çökertebiliyor ve süren aramaları, acil aramalar dahil, kesebiliyor. Google açığı Ekim 2026 güvenlik güncellemesiyle kapattı, ancak yama yalnız Android 14-17 için yayımlandı.
Kısacası telefonunuzun güvenlik yaması düzeyine bakmanın tam zamanı. Açığın nasıl çalıştığını, hangi telefonların risk altında kaldığını ve neler yapabileceğinizi derledik.
SMS of Death açığı ne yapıyor?
Saldırgan, hedef telefona özel olarak hazırlanmış bir WAP Push mesajı gönderiyor. WAP Push, operatörlerin telefonlara arka planda komut iletmek için kullandığı eski bir SMS türü. Örneğin MMS indirmeyi başlatmak ya da şebeke ayarlarını göndermek için kullanılıyor. Android bu mesajları kullanıcıya sormadan işliyor.
Açık tam da bu noktada devreye giriyor. Bozuk biçimli mesaj, Android'in arama ve mobil şebeke işlerini yürüten com.android.phone sistem servisini çökertiyor. Araştırmacının raporuna göre sonuçlar şöyle:
- Sıfır tıklama: Kullanıcının mesajı açması, bir bağlantıya dokunması gerekmiyor. Bildirim bile gelmiyor.
- Görünmez saldırı: Mesaj, Mesajlar uygulamasında yer almıyor; gönderenin numarası da görünmüyor.
- Kesilen aramalar: Servis yeniden başlarken süren telefon görüşmeleri sona eriyor. Bu, 112 Acil Çağrı görüşmeleri için de geçerli.
- Kısa süreli şebeke kaybı: Her mesajda telefon 1-2 saniye boyunca şebekesiz kalıyor.
Yayın ilkelerimiz gereği istismar ayrıntılarına yer vermiyoruz. Özetle sorun, eksik bir doğrulamadan kaynaklanıyor: Mesaj başlığındaki oynanmış bir uzunluk değeri, Android'in negatif boyutlu bir bellek alanı ayırmaya çalışmasına yol açıyor. Sistem bu hatayı yakalayamadığı için servis çöküyor.
Tek mesaj neden günlerce sorun çıkarıyor?
Açığı asıl tehlikeli kılan, bozuk mesajın kendiliğinden yok olmaması. Android mesajı bekleyen mesajlar kuyruğunda tutuyor ve her açılışta yeniden işlemeye çalışıyor. Üstelik operatörler, alındığı onaylanmayan mesajları tekrar gönderiyor. Blaszczyk'in denemelerinde tek bir mesaj, bir haftaya varan süre boyunca aralıklı kesintilere neden oldu. Yaklaşık 20 mesaj ise cihazı uzun süre kullanılamaz hale getirmeye yetti.
En kötü senaryoda telefon bir yeniden başlatma döngüsüne giriyor: Yaklaşık her 90 saniyede bir yeniden açılıyor ve kurtarma modunda verileri silmeyi öneriyor. Araştırmacı açığı Pixel 9 ve çeşitli Samsung Galaxy modellerinde denediğini ve her denemede aynı sonucu aldığını belirtiyor.
Hangi Android sürümleri etkileniyor?
Sorunlu kod, Android'in temel telefon altyapısında yer alıyor ve uzun süredir sürümlerle birlikte geliyor. Araştırmacı çökmeyi Android 12'den Android 16'ya kadar tekrar üretti; Google'ın yaması Android 17'yi de kapsıyor.
| Android sürümü | Açıktan etkileniyor mu? | Yama var mı? |
|---|---|---|
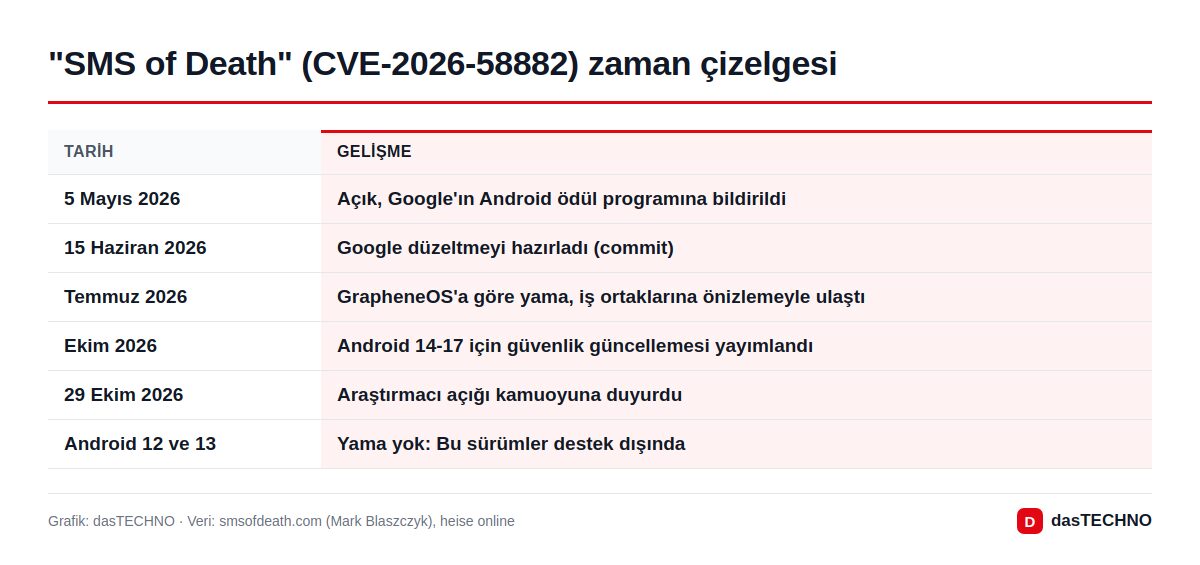
| Android 12 | Evet | Hayır (destek bitti) |
| Android 13 | Evet | Hayır (destek bitti) |
| Android 14 | Evet | Evet, Ekim 2026 güncellemesi |
| Android 15 | Evet | Evet, Ekim 2026 güncellemesi |
| Android 16 | Evet | Evet, Ekim 2026 güncellemesi |
| Android 17 | Evet | Evet, Ekim 2026 güncellemesi |
Araştırmacıya göre Ekim 2026 veya daha yeni güvenlik yaması düzeyine sahip telefonlar korunuyor. Ancak yamayı telefonunuza Google değil, telefonun üreticisi ulaştırıyor. Samsung, Xiaomi, OPPO, Honor gibi markaların güncellemeyi hangi modele ne zaman göndereceği değişiyor. Bu yüzden birçok telefon bir süre daha açığa karşı korunmasız kalacak.
Türkiye'deki kullanıcılar için ne anlama geliyor?
Türkiye'de kullanılan akıllı telefonların büyük bölümü Android ile çalışıyor ve bunların arasında güncelleme desteği bitmiş eski modeller de az değil. Açık bir veri hırsızlığı aracı değil, ama telefonun en temel işlevini, yani aranabilir olmayı hedef alıyor. Acil bir durumda 112'yi ararken görüşmenin kesilmesi, açığın neden ciddiye alınması gerektiğini tek başına gösteriyor.
Şunları yapmanızı öneriyoruz:
- Yama düzeyine bakın: Ayarlar'da genellikle "Telefon hakkında" → "Yazılım bilgileri" ya da "Güvenlik" bölümünde "Android güvenlik yaması düzeyi" yazar. Menü adları markaya göre değişebilir.
- Güncellemeyi bekletmeyin: Bekleyen bir güvenlik güncellemesi varsa hemen kurun. Hangi markanın kaç yıl güncelleme verdiğini telefon güncelleme desteği karşılaştırmamızda bulabilirsiniz.
- Kurtarma ekranında "Wipe data" seçmeyin: Telefon döngüye girip kurtarma moduna düşerse verileri silme seçeneğine basmayın, aksi halde tüm verileriniz gider. Araştırmacı ve heise'ye göre telefon, bilgisayara ADB (Android Debug Bridge) ile bağlanarak kurtarılabiliyor. Bu teknik bilgi istiyor; emin değilseniz üreticinin yetkili servisine başvurun.
- Eski telefonu gözden geçirin: Telefonunuz Android 12 veya 13'te kaldıysa ve artık güncelleme almıyorsa, üretici kendi yamasını geliştirmedikçe açık kapanmayacak.
Google açığa nasıl yanıt verdi?
Blaszczyk açığı 5 Mayıs 2026'da Google'ın Android ve cihazlar için hata ödül programına (Android & Devices VRP) bildirdi. Düzeltme kodu 15 Haziran 2026'da yazıldı. heise'nin aktardığına göre GrapheneOS projesi, yamanın Temmuz'da Google'ın iş ortaklarına güvenlik önizlemesiyle ulaştığını ve kendisinin de düzeltmeyi Temmuz'da eklediğini belirtiyor. Son kullanıcılar ise yamayı Ekim güncellemesiyle aldı.
Google'ın çözümü de dikkat çekiyor. Araştırmacı uzunluk değerinin denetlenmesini önermişti. Google bunun yerine hata yakalama kapsamını genişletti; böylece servis çökmüyor. Ayrıca okunamayan mesaj artık depolamadan siliniyor, yani her açılışta yeniden işlenmiyor ve döngü oluşmuyor.
Arka plan: Android'de telefon altyapısı yine hedefte
Bu, Android'in telefon katmanında kullanıcı etkileşimi gerektirmeyen ilk açık değil. Google Eylül'de de Pixel telefonların modemindeki bir açığı kapatmış, şirket bu açığın hedefli saldırılarda kullanılmış olabileceğini açıklamıştı. SMS of Death veri çalmaya izin vermiyor, ancak telefonun ulaşılabilirliğini doğrudan etkiliyor.
Olay, Android'in bilinen güncelleme sorununu da yeniden gündeme taşıdı: Hata Haziran'da düzeltildi ama pek çok telefon hâlâ üreticisinin güncellemesini bekliyor, eski modeller ise hiç almayacak. Kaynaklarda şu ana kadar açığın gerçek saldırılarda kullanıldığına dair bir bilgi yer almıyor.
Sık sorulan sorular
SMS'i açmazsam güvende miyim?
Hayır. Mesaj arka planda işleniyor ve gelen kutusunda görünmüyor. Bu yüzden mesajları açarken dikkatli olmak bu açığa karşı koruma sağlamıyor; tek çözüm güvenlik güncellemesi.
Bu açıkla telefonumdaki veriler çalınabilir mi?
Şu ana kadarki bilgilere göre hayır. Açık bir hizmet engelleme (DoS) saldırısına imkân tanıyor: Aramaları ve şebeke bağlantısını kesiyor, telefonu döngüye sokabiliyor ama verilere erişim sağlamıyor.
Telefonumun korunduğunu nasıl anlarım?
Ayarlar'daki Android güvenlik yaması düzeyine bakın. Ekim 2026 ya da daha yeni bir tarih görüyorsanız telefonunuz araştırmacıya göre korunuyor.
Android 12 ve 13 için yama gelecek mi?
Google'dan gelmeyecek, çünkü bu sürümlerin güvenlik desteği sona erdi. Üreticilerin kendi yamalarını yayımlayıp yayımlamayacağı belli değil.
Sadece belirli markalar mı etkileniyor?
Hayır. Hata bir markanın arayüzünde değil, tüm üreticilerin kullandığı Android telefon altyapısında. Belirleyici olan, telefonunuzun Ekim 2026 güncellemesini alıp almadığı.