Eine Kurznachricht, die niemand zu sehen bekommt, kann ein Android-Smartphone lahmlegen und sogar einen laufenden Notruf beenden. Der Sicherheitsforscher Mark Blaszczyk hat am 29. Oktober 2026 eine Schwachstelle öffentlich gemacht, die er „SMS of Death“ nennt – im deutschsprachigen Raum macht sie als „SMS des Todes“ die Runde. Die Lücke trägt die Kennung CVE-2026-58882 und steckt im Telefonie-Kern von Android 12 bis 17. Google hat sie mit dem Sicherheitsupdate vom Oktober 2026 behoben, allerdings nur für Android 14 bis 17.
Für Sie heißt das vor allem eines: Prüfen Sie den Patch-Stand Ihres Smartphones. Wir erklären, was hinter dem Fehler steckt, welche Geräte ungeschützt bleiben und was Sie tun können.
Was passiert bei einem Angriff?
Angreifer schicken eine speziell präparierte WAP-Push-SMS an die Rufnummer des Opfers. WAP Push ist ein alter Mechanismus, über den Mobilfunkanbieter Steuerbefehle an Telefone senden, etwa um MMS-Downloads anzustoßen oder Netzeinstellungen zu übertragen. Solche Nachrichten verarbeitet Android im Hintergrund, ohne dass jemand etwas antippen muss.
Genau hier liegt das Problem. Die präparierte Nachricht bringt den Systemprozess com.android.phone zum Absturz, der für Mobilfunk und Telefonate zuständig ist. Die Folgen laut Forscher:
- Kein Zutun nötig: Es handelt sich um einen sogenannten Zero-Click-Angriff. Es gibt keine Benachrichtigung und nichts zu öffnen.
- Unsichtbar: Die SMS erscheint nicht in der Nachrichten-App, auch die Absendernummer bekommt das Opfer nicht zu sehen.
- Abgebrochene Gespräche: Während der Dienst neu startet, enden aktive Telefonate – auch Notrufe wie die 112.
- Kurzzeitig kein Netz: Pro Nachricht ist das Telefon ein bis zwei Sekunden ohne Mobilfunk.
Technische Einzelheiten zur Ausnutzung geben wir bewusst nicht wieder. Nur so viel: Ursache ist eine fehlende Plausibilitätsprüfung. Ein manipulierter Längenwert im Nachrichtenkopf führt dazu, dass Android versucht, einen Speicherbereich mit negativer Größe anzulegen. Die daraus folgende Ausnahme fängt das System nicht ab – der Prozess stürzt ab.
Warum eine SMS das Gerät tagelang stören kann
Gefährlich wird die Lücke durch einen Nebeneffekt. Android legt die fehlerhafte Nachricht in einer Warteschlange ab und versucht nach jedem Neustart erneut, sie zu verarbeiten. Zusätzlich stellen Netzbetreiber Nachrichten, deren Empfang nicht bestätigt wurde, erneut zu. Im Versuchsaufbau des Forschers löste so schon eine Nachricht über maximal sieben Tage hinweg wiederkehrende Störungen aus. Rund 20 solcher Nachrichten reichten, um ein Gerät über längere Zeit unbrauchbar zu machen.
Im schlimmsten Fall landet das Smartphone in einer Neustart-Schleife: Etwa alle 90 Sekunden startet es neu und bietet im Wiederherstellungsmodus an, die Daten zu löschen. Blaszczyk reproduzierte den Absturz nach eigenen Angaben in allen Versuchen – geprüft hat er etwa ein Pixel 9 sowie mehrere Galaxy-Modelle von Samsung.
Welche Android-Versionen sind betroffen?
Der fehlerhafte Code ist Teil des Android-Telefonie-Frameworks und wurde über viele Versionen hinweg ausgeliefert. Den Absturz hat der Forscher von Android 12 bis Android 16 nachgestellt; der Patch von Google umfasst auch Android 17.
| Android-Version | Betroffen | Patch verfügbar |
|---|---|---|
| Android 12 | ja | nein (kein Support mehr) |
| Android 13 | ja | nein (kein Support mehr) |
| Android 14 | ja | ja, Sicherheitsupdate Oktober 2026 |
| Android 15 | ja | ja, Sicherheitsupdate Oktober 2026 |
| Android 16 | ja | ja, Sicherheitsupdate Oktober 2026 |
| Android 17 | ja | ja, Sicherheitsupdate Oktober 2026 |
Geschützt sind laut Forscher Geräte mit dem Sicherheits-Patch-Level Oktober 2026 oder neuer. Wichtig: Google stellt den Patch bereit, auf Ihr Gerät bringt ihn aber der jeweilige Hersteller. Wann Samsung, Xiaomi, Motorola und andere das Update verteilen, ist je nach Modell unterschiedlich. Viele Smartphones dürften daher noch eine Weile angreifbar bleiben.
Was Sie jetzt tun sollten
- Patch-Level prüfen: Den Stand finden Sie in den Einstellungen, meist unter „Sicherheit“ oder „Über das Telefon“ → „Android-Version“. Die genaue Menübezeichnung unterscheidet sich je nach Hersteller.
- Update installieren: Steht ein Sicherheitsupdate bereit, spielen Sie es zeitnah ein. Wie lange Ihr Hersteller Updates liefert, zeigt unser Vergleich der Update-Zeiträume von Samsung, Google und Apple.
- Im Ernstfall nicht vorschnell löschen: Wer im Wiederherstellungsmodus landet, sollte nicht „Wipe data“ wählen – sonst sind alle Daten weg. Eine Rettung ist laut Forscher und heise über eine Verbindung per ADB (Android Debug Bridge) mit einem PC möglich. Das erfordert technisches Wissen; im Zweifel hilft der Hersteller-Support.
- Altgeräte ersetzen: Läuft Ihr Smartphone noch mit Android 12 oder 13 und bekommt keine Updates mehr, wird diese Lücke dort voraussichtlich offen bleiben – es sei denn, der Hersteller entwickelt selbst einen Patch. Ein gutes gebrauchtes oder generalüberholtes Smartphone mit aktuellem Update-Stand ist dann eine günstige Alternative.
Wie Google reagiert hat
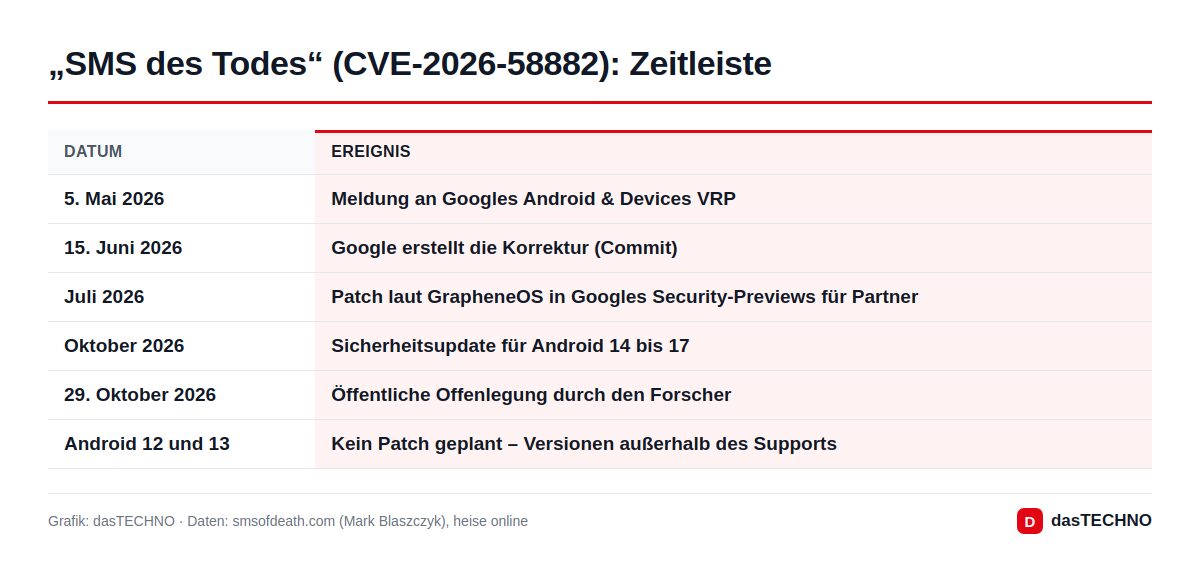
Blaszczyk meldete die Lücke am 5. Mai 2026 über Googles Prämienprogramm für Android und Geräte (Android & Devices VRP). Die Korrektur entstand laut Commit am 15. Juni 2026. Nach Angaben des Projekts GrapheneOS, über die heise berichtet, war der Patch bereits im Juli über Googles Security-Previews an Partner verteilt worden; GrapheneOS selbst übernahm ihn ebenfalls im Juli. Für Endkunden kam die Korrektur mit dem Oktober-Update.
Interessant ist, wie Google den Fehler behoben hat. Der Forscher hatte eine Prüfung des Längenwerts vorgeschlagen. Google entschied sich stattdessen dafür, die Fehlerbehandlung zu erweitern, sodass der Absturz abgefangen wird. Zusätzlich löscht Android eine nicht lesbare Nachricht jetzt aus dem Speicher. Damit wird sie nicht bei jedem Neustart erneut verarbeitet – die Neustart-Schleife ist so unterbunden.
Einordnung: Warum die Lücke ernst ist
Es ist nicht die erste Schwachstelle in der Telefonie von Android, die sich ohne Zutun des Opfers ausnutzen lässt. Erst im September hatte Google eine Lücke im Pixel-Modem geschlossen, die in gezielten Angriffen ausgenutzt worden sein soll. Die „SMS des Todes“ erlaubt zwar keinen Datendiebstahl, trifft aber eine besonders heikle Funktion: die Erreichbarkeit per Telefon – bis hin zum Notruf.
Zudem zeigt der Fall erneut das Update-Problem von Android: Ein Fehler ist seit Juni behoben, viele Geräte warten dennoch auf das Update ihres Herstellers. Ältere Modelle bekommen es nie. Hinweise auf Angriffe in freier Wildbahn nennen die Quellen bislang nicht.
Häufige Fragen
Muss ich die SMS öffnen, damit der Angriff wirkt?
Nein. Die Nachricht wird im Hintergrund verarbeitet und erscheint nicht im Posteingang. Sie können den Angriff deshalb auch nicht durch Vorsicht beim Öffnen von Nachrichten verhindern.
Kann jemand über die Lücke meine Daten stehlen?
Nach bisherigen Angaben nein. Es handelt sich um einen Denial-of-Service-Angriff: Er stört Telefonie und Mobilfunk und kann das Gerät in eine Neustart-Schleife zwingen, verschafft aber keinen Zugriff auf Daten.
Wie erkenne ich, ob mein Smartphone geschützt ist?
Entscheidend ist der Sicherheits-Patch-Level in den Einstellungen. Steht dort Oktober 2026 oder ein späteres Datum, ist die Lücke laut Forscher geschlossen.
Gibt es einen Patch für Android 12 und 13?
Von Google nicht, da beide Versionen keine Sicherheitsupdates mehr erhalten. Ob einzelne Hersteller nachbessern, ist offen.
Betrifft das alle Android-Hersteller?
Ja, grundsätzlich. Der Fehler liegt nicht in einer Herstelleroberfläche, sondern im Android-Telefonie-Framework, das Samsung, Google, Xiaomi und Co. gleichermaßen nutzen. Entscheidend ist deshalb allein, ob Ihr Gerät das Oktober-Update bereits erhalten hat.