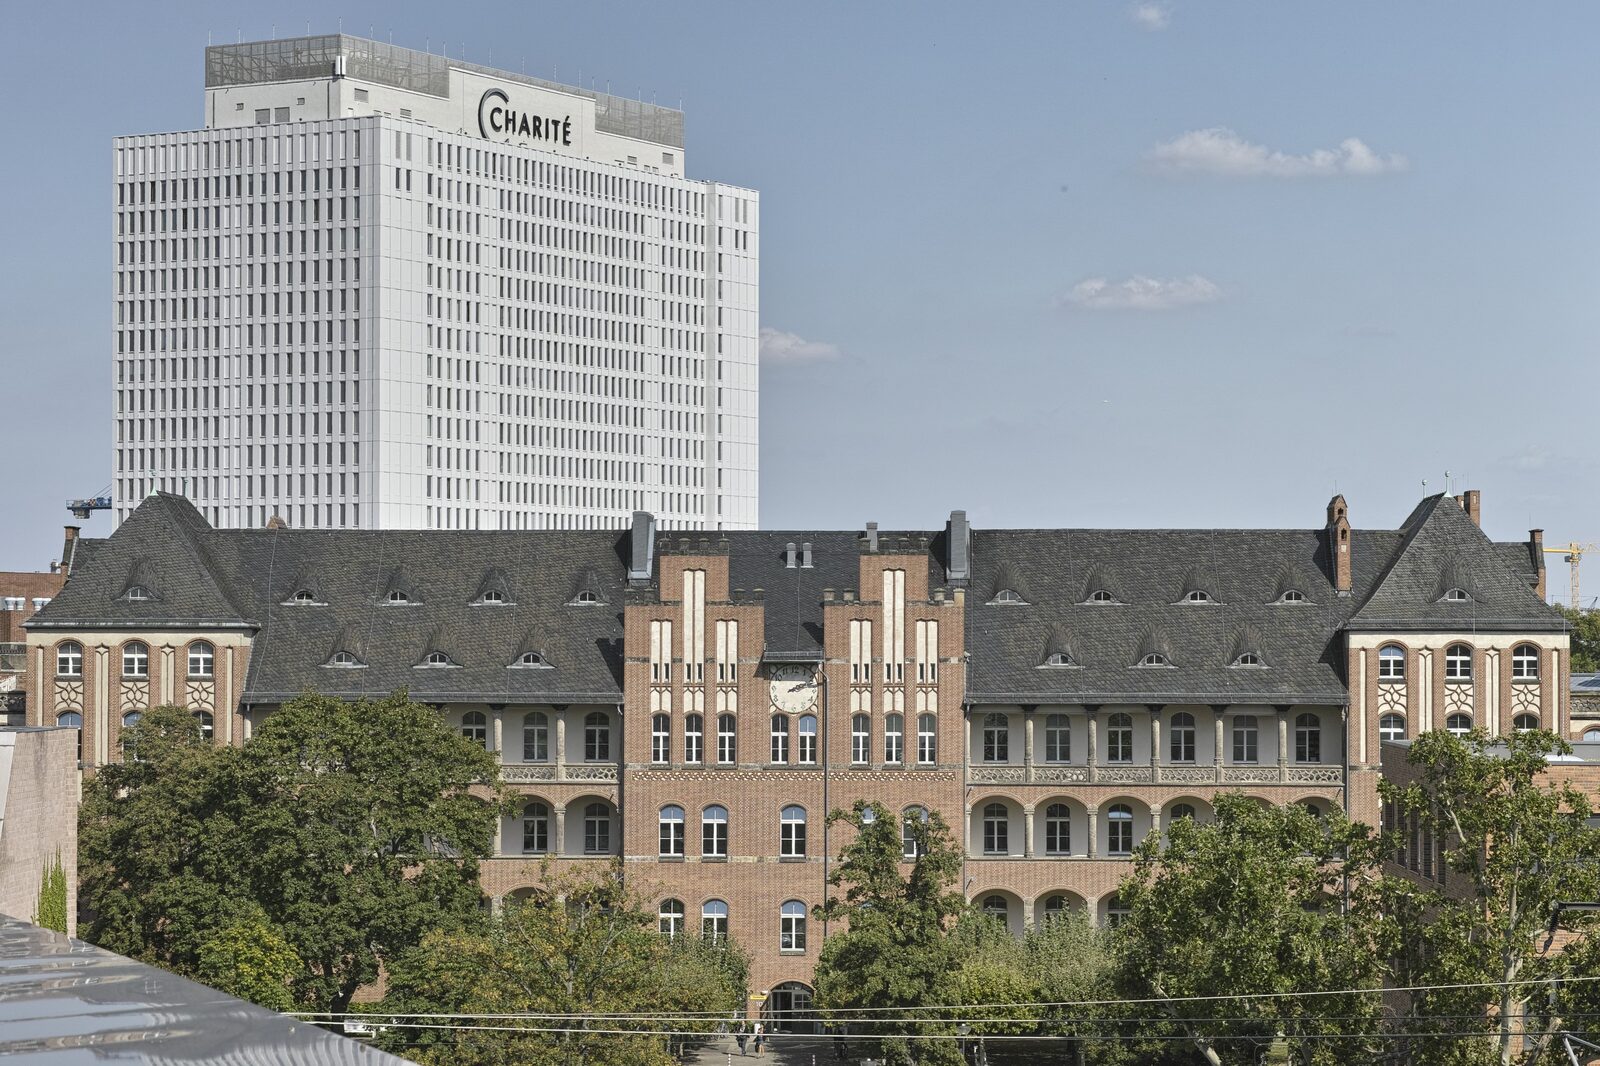
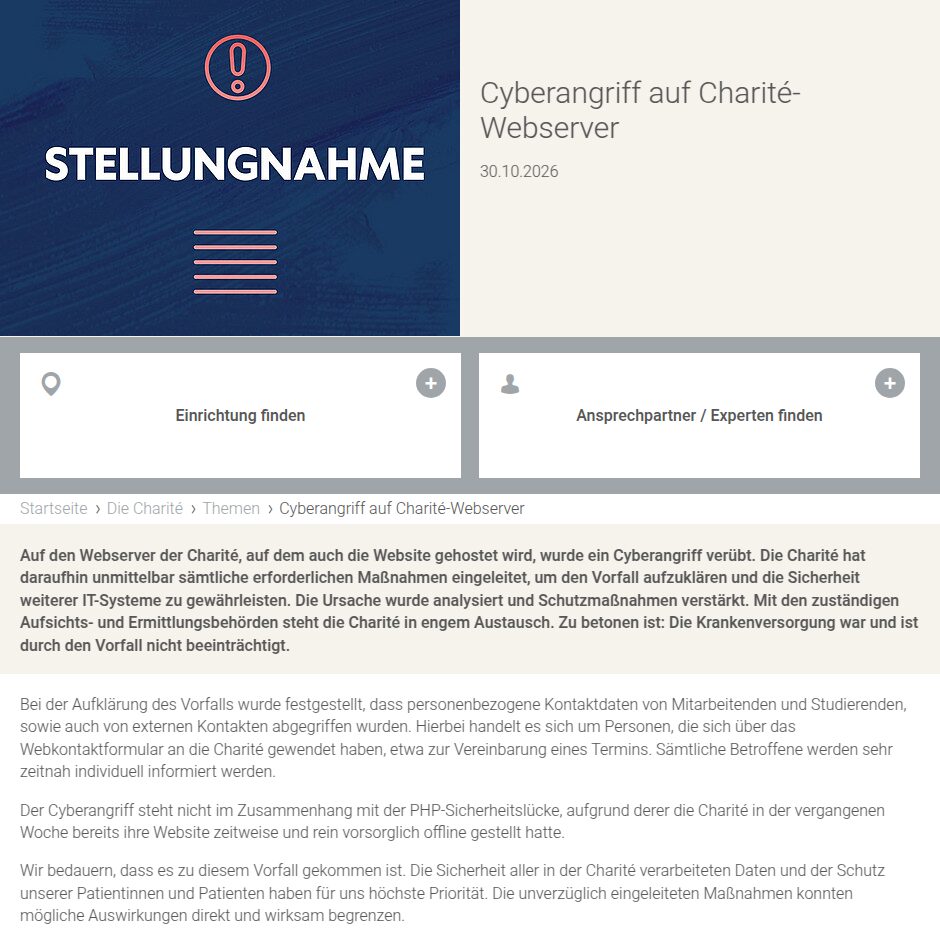
Die Charité – Universitätsmedizin Berlin, eine der größten Universitätskliniken Europas, ist Ziel eines Cyberangriffs geworden. In einer Stellungnahme vom Freitag, 30. Oktober 2026, bestätigt das Klinikum, dass Unbekannte in den Webserver eingedrungen sind, auf dem auch charite.de läuft, und dabei personenbezogene Kontaktdaten erbeutet haben. Patientenakten oder Behandlungsdaten gehören nach Angaben der Charité nicht dazu.
Welche Daten sind betroffen?
Die Charité selbst spricht von Kontaktdaten dreier Gruppen: Mitarbeitende, Studierende und externe Kontakte. Mit Letzteren sind Menschen gemeint, die sich über das Kontaktformular der Website an das Klinikum gewandt haben – zum Beispiel, um einen Termin anzufragen. Wer also in der Vergangenheit online um einen Behandlungstermin gebeten hat, kann zum Kreis der Betroffenen gehören.
Konkreter werden Medienberichte: Laut ComputerBase und Berliner Zeitung geht es um vollständige Namen, Mailadressen sowie die jeweilige Organisationszugehörigkeit. Bei Beschäftigten sollen nach einem von ComputerBase zitierten Bericht der Märkischen Allgemeinen außerdem Benutzernamen abgeflossen sein. Sensible medizinische Informationen sind laut Klinik nicht betroffen.
Was ist bekannt – und was nicht?
| Punkt | Stand 31.10.2026 |
|---|---|
| Angegriffenes System | Webserver, der auch die Charité-Website hostet |
| Abgeflossene Daten | Kontaktdaten (Name, E-Mail, Organisationszugehörigkeit; bei Personal laut Bericht auch Benutzernamen) |
| Gesundheitsdaten | nach Klinikangaben nicht betroffen |
| Krankenversorgung | nicht beeinträchtigt |
| Zahl der Betroffenen | nicht veröffentlicht |
| Einfallstor | nicht öffentlich benannt, laut Berichten geschlossen |
| Täter | unbekannt |
| Behörden | Austausch mit „zuständigen Aufsichts- und Ermittlungsbehörden“, laut Medien Strafanzeige gestellt |
Nach eigener Darstellung hat die Charité die Ursache analysiert und die Schutzmaßnahmen verstärkt. Medienberichten zufolge wurden die betroffenen Server vom Netz getrennt. Welche Behörden eingeschaltet sind, sagt das Klinikum nicht.
Kein Zusammenhang mit PHP2Shell?
Naheliegend wäre eine Verbindung zu den kritischen PHP-Lücken, die seit dem 21. Oktober für Unruhe sorgen und vor denen das BSI gewarnt hatte – mehr dazu in unserem Bericht zu PHP2Shell. Die Charité hatte ihre Website in der Vorwoche deswegen vorsorglich zeitweise vom Netz genommen. Den jetzigen Angriff sieht das Klinikum aber ausdrücklich nicht im Zusammenhang mit dieser Schwachstelle. Wie die Angreifer stattdessen hineingelangt sind, bleibt offen.
Was bedeutet das für Betroffene?
Die Charité kündigt an, alle Betroffenen „sehr zeitnah“ einzeln zu informieren. Die Datenschutz-Grundverordnung verlangt eine solche Benachrichtigung, wenn ein Datenleck ein hohes Risiko für die Betroffenen mit sich bringen kann (Art. 34 DSGVO).
Auch ohne Gesundheitsdaten sind Name, E-Mail-Adresse und die Information, dass jemand Kontakt zur Charité hatte, für Betrüger wertvoll. Damit lassen sich glaubwürdige Mails bauen, etwa angebliche Terminbestätigungen, Rechnungen oder „Sicherheitshinweise“ des Klinikums. Seien Sie bei solchen Nachrichten in den kommenden Wochen besonders misstrauisch, klicken Sie keine Links an und geben Sie keine Zugangsdaten ein. Hinweise dazu finden Sie in unserem Ratgeber Phishing erkennen. Beschäftigte, deren Benutzername betroffen sein könnte, sollten ihre Passwörter prüfen und – wo möglich – eine Zwei-Faktor-Authentifizierung nutzen.
Kliniken als Ziel
Krankenhäuser zählen zur kritischen Infrastruktur und stehen seit Jahren im Visier von Cyberkriminellen. Erst im September hatten Fresenius Medical Care und der DiGA-Anbieter HelloBetter Angriffe gemeldet. Im Fall der Charité traf es nach bisherigem Stand nicht die Klinik-IT, sondern den öffentlich erreichbaren Webserver – mit begrenztem, aber nicht harmlosem Schaden.
Häufige Fragen
Sind Patientendaten der Charité gestohlen worden?
Nach Angaben der Charité nicht. Abgeflossen sind Kontaktdaten; Gesundheitsdaten sind laut Klinik nicht betroffen. Betroffen sein können aber Patientinnen und Patienten, die über das Webformular einen Termin angefragt haben.
Wie erfahre ich, ob ich betroffen bin?
Die Charité will alle Betroffenen individuell benachrichtigen. Eine öffentliche Prüfmöglichkeit gibt es bislang nicht.
Läuft der Klinikbetrieb normal?
Ja. Die Krankenversorgung war und ist laut Charité durch den Vorfall nicht beeinträchtigt.
Wer steckt hinter dem Angriff?
Das ist nicht bekannt. Weder Täter noch Angriffsweg wurden öffentlich benannt.
Titelbild: Elisauer, CC BY-SA 4.0, via Wikimedia Commons.